Perkembangan keamanan internet terus mengalami perubahan. Salah satu bagian yang ikut berkembang adalah standar penerbitan dan pengelolaan sertifikat SSL/TLS. Perubahan ini penting karena sertifikat SSL bukan hanya berfungsi mengenkripsi komunikasi antara browser dan server, tetapi juga menjadi bagian dari sistem kepercayaan yang digunakan untuk memastikan identitas sebuah website.
Pada tahun 2026, sejumlah perubahan kebijakan dari CA/Browser Forum mulai diterapkan. Perubahan tersebut mencakup masa berlaku sertifikat SSL, proses validasi domain, penggunaan algoritma kriptografi, hingga persyaratan keamanan infrastruktur Certificate Authority (CA).
Bagi pemilik website, perubahan ini mungkin tidak selalu terlihat secara langsung. Website tetap dapat diakses menggunakan HTTPS seperti biasa. Namun, di balik layar, proses penerbitan dan pengelolaan sertifikat mulai mengikuti persyaratan yang lebih ketat.
Lalu, apa sebenarnya CA/Browser Forum dan perubahan apa saja yang perlu diketahui pengguna SSL pada tahun 2026?
Mari kita bahas satu per satu.
Apa Itu CA/Browser Forum?
CA/Browser Forum atau Certification Authority/Browser Forum merupakan organisasi industri yang mempertemukan perusahaan penerbit sertifikat digital (Certificate Authority) dengan pengembang browser dan aplikasi yang menggunakan sertifikat digital.
Beberapa perusahaan dan organisasi yang terlibat dalam ekosistem ini antara lain Google, Apple, Mozilla, Microsoft, DigiCert, Sectigo, GlobalSign, dan berbagai penyedia sertifikat lainnya.
CA/Browser Forum memiliki peran penting dalam menyusun standar penerbitan dan pengelolaan sertifikat digital yang dipercaya secara luas oleh browser.
Salah satu dokumen penting yang dihasilkan adalah Baseline Requirements for the Issuance and Management of Publicly-Trusted TLS Server Certificates.
Dokumen ini berisi persyaratan teknis dan operasional yang harus dipenuhi oleh Certificate Authority ketika menerbitkan sertifikat TLS publik.
Isinya mencakup berbagai hal, seperti:
- Proses validasi kepemilikan atau kontrol domain.
- Persyaratan penerbitan sertifikat SSL/TLS.
- Masa berlaku maksimum sertifikat.
- Penggunaan algoritma kriptografi.
- Pengelolaan dan perlindungan private key.
- Proses pencabutan sertifikat.
- Audit dan pengawasan operasional Certificate Authority.
Perlu dipahami bahwa CA/Browser Forum bukan lembaga pemerintah yang secara langsung mengatur semua website di internet. Standarnya menjadi persyaratan industri yang kemudian diadopsi dan ditegakkan melalui kebijakan browser dan pihak yang mengandalkan sertifikat tersebut.
Dengan demikian, perubahan kebijakan CA/Browser Forum dapat memengaruhi sertifikat SSL yang diterbitkan oleh berbagai Certificate Authority di seluruh dunia.
Perubahan Penting Kebijakan CA/Browser Forum pada Tahun 2026
Ada beberapa perubahan penting yang mulai diterapkan sepanjang tahun 2026. Sebagian berkaitan langsung dengan sertifikat yang digunakan website, sementara sebagian lainnya lebih banyak memengaruhi proses operasional Certificate Authority.
Berikut beberapa perubahan yang perlu diperhatikan.
1. Masa Berlaku Sertifikat SSL Maksimal Menjadi 200 Hari
Salah satu perubahan yang paling terasa bagi pengguna SSL adalah pengurangan masa berlaku maksimum sertifikat TLS publik.
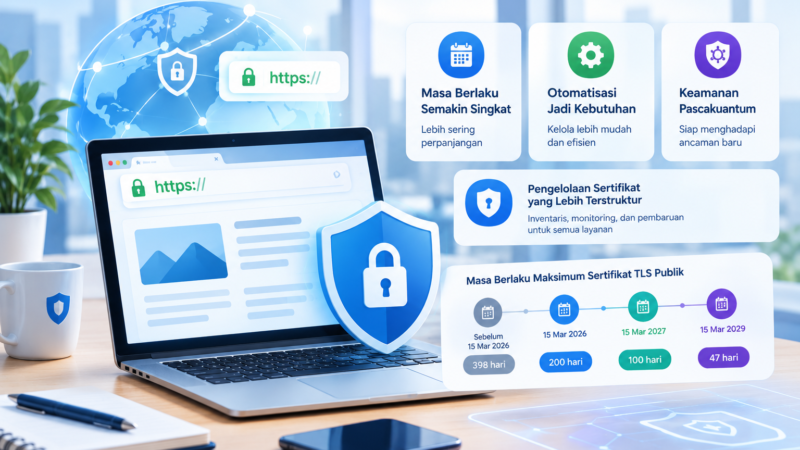
Sebelumnya, sertifikat SSL publik dapat diterbitkan dengan masa berlaku hingga sekitar 398 hari. Namun, melalui kebijakan pengurangan masa berlaku sertifikat, CA/Browser Forum menetapkan jadwal baru yang dilakukan secara bertahap.
Mulai 15 Maret 2026, sertifikat TLS publik yang diterbitkan tidak boleh memiliki masa berlaku lebih dari 200 hari.
Pengurangan ini tidak berhenti pada tahun 2026. Industri juga telah menetapkan tahapan berikutnya.
Berikut jadwal pengurangan masa berlaku sertifikat:
| Tanggal penerbitan | Masa berlaku maksimum |
|---|---|
| Sebelum 15 Maret 2026 | 398 hari |
| 15 Maret 2026 | 200 hari |
| 15 Maret 2027 | 100 hari |
| 15 Maret 2029 | 47 hari |
Perubahan tersebut merupakan bagian dari upaya meningkatkan keamanan pengelolaan sertifikat digital.
Mengapa masa berlaku sertifikat perlu dipersingkat?
Salah satu alasannya adalah mengurangi periode penggunaan sertifikat apabila terjadi perubahan kondisi keamanan. Misalnya, ketika private key diduga telah diketahui pihak yang tidak berwenang atau terdapat perubahan pada proses validasi domain.
Dengan masa berlaku yang lebih pendek, sertifikat akan lebih sering diperbarui sehingga informasi validasi dan kondisi keamanan dapat diperiksa kembali.
Namun, ada konsekuensi operasional yang perlu diperhatikan. Pemilik website harus lebih disiplin dalam memantau tanggal kedaluwarsa dan memastikan proses pembaruan sertifikat berjalan dengan baik.
Bagi website yang menggunakan banyak domain dan subdomain, otomatisasi pembaruan sertifikat akan semakin penting.
2. Masa Penggunaan Data Validasi Domain Juga Diperpendek
Selain masa berlaku sertifikat, CA/Browser Forum juga memperbarui batas waktu penggunaan kembali data validasi domain.
Sebelumnya, Certificate Authority memiliki periode penggunaan kembali hasil validasi yang lebih panjang. Kini, periode tersebut mulai diperpendek secara bertahap.
Jadwalnya adalah sebagai berikut:
| Periode | Maksimum penggunaan kembali data validasi domain/IP |
|---|---|
| Sebelum 15 Maret 2026 | 398 hari |
| 15 Maret 2026–14 Maret 2027 | 200 hari |
| 15 Maret 2027–14 Maret 2029 | 100 hari |
| Mulai 15 Maret 2029 | 10 hari |
Apa maksudnya?
Ketika seseorang mengajukan sertifikat SSL, Certificate Authority harus memastikan bahwa pemohon memiliki kendali atas domain yang akan dilindungi.
Proses tersebut dikenal sebagai Domain Control Validation (DCV).
Validasi dapat dilakukan melalui beberapa metode, misalnya:
- DNS-based validation, menggunakan record DNS tertentu.
- HTTP-based validation, dengan menempatkan file khusus pada website.
- Metode validasi lain yang diizinkan dalam persyaratan CA/Browser Forum.
Dengan kebijakan baru ini, Certificate Authority tidak dapat menggunakan hasil validasi domain lama tanpa batas waktu.
Artinya, proses validasi perlu dilakukan kembali sesuai dengan batas waktu yang ditentukan.
Bagi pemilik website, perubahan ini dapat memengaruhi proses penerbitan maupun perpanjangan SSL. Pastikan akses DNS dan konfigurasi website tetap dapat digunakan untuk mendukung proses validasi ketika diperlukan.
3. Penggunaan Algoritma SHA-1 Semakin Ditinggalkan
Perubahan berikutnya berkaitan dengan algoritma kriptografi yang digunakan dalam infrastruktur sertifikat digital.
CA/Browser Forum melalui Ballot SC097 menetapkan penghentian seluruh penggunaan tanda tangan SHA-1 yang masih tersisa dalam sertifikat dan Certificate Revocation List (CRL) sesuai ketentuan Baseline Requirements.
Penghentian ini efektif mulai 15 September 2026.
SHA-1 merupakan algoritma hash yang dahulu banyak digunakan dalam sistem keamanan digital. Namun, seiring perkembangan teknologi, SHA-1 tidak lagi dianggap memadai untuk kebutuhan keamanan modern karena memiliki kelemahan terhadap serangan collision.
Collision terjadi ketika dua data berbeda dapat menghasilkan nilai hash yang sama.
Kondisi tersebut dapat mengurangi keandalan mekanisme kriptografi yang menggunakan algoritma tersebut.
Karena itu, industri secara bertahap beralih ke algoritma yang lebih modern, seperti SHA-256 dan keluarga SHA-2 lainnya.
Perubahan ini juga mencakup kewajiban Certificate Authority untuk mencabut sertifikat Subordinate CA tertentu yang masih menggunakan tanda tangan SHA-1 dan masih berlaku.
Bagi pemilik website, perubahan ini umumnya tidak membutuhkan tindakan langsung jika menggunakan sertifikat dari CA yang sudah mengikuti standar terbaru.
Namun, administrator server tetap perlu memastikan bahwa sertifikat dan rantai sertifikat yang digunakan berasal dari infrastruktur yang memenuhi persyaratan keamanan terkini.
4. Persyaratan DNSSEC dalam Validasi Domain Semakin Diperjelas
DNSSEC atau Domain Name System Security Extensions merupakan teknologi yang membantu memastikan keaslian informasi DNS melalui mekanisme tanda tangan digital.
DNSSEC berperan penting dalam mengurangi risiko manipulasi informasi DNS, termasuk serangan yang dapat mengarahkan pengguna ke tujuan yang tidak semestinya.
Pada tahun 2026, CA/Browser Forum memperbarui ketentuan terkait DNSSEC melalui beberapa ballot, termasuk SC094, SC096, dan SC100.
Salah satu perkembangan penting adalah SC100 yang memperjelas dan mengonsolidasikan persyaratan DNSSEC dalam proses validasi domain.
Dalam ketentuan terbaru, resolver DNS yang digunakan oleh CA untuk proses validasi domain harus mampu melakukan validasi DNSSEC sesuai persyaratan yang berlaku.
Hal ini penting karena Certificate Authority harus memastikan bahwa informasi DNS yang digunakan dalam proses validasi dapat dipercaya.
Apa dampaknya bagi pemilik website?
Pemilik website yang menggunakan layanan DNS perlu memastikan konfigurasi DNS dikelola dengan baik. Kesalahan konfigurasi, terutama pada domain yang sudah mengaktifkan DNSSEC, berpotensi menyebabkan proses resolusi DNS maupun validasi mengalami masalah.
Namun, perlu dibedakan bahwa ketentuan ini terutama mengatur proses dan infrastruktur validasi milik Certificate Authority. Bukan berarti seluruh website wajib mengaktifkan DNSSEC hanya untuk dapat menggunakan SSL.
DNSSEC tetap menjadi teknologi yang baik untuk dipertimbangkan sebagai bagian dari penguatan keamanan DNS.
5. Proses Validasi Domain Terus Mengalami Penyempurnaan
Validasi domain merupakan salah satu tahapan penting sebelum sertifikat SSL diterbitkan.
Certificate Authority harus memastikan bahwa pihak yang mengajukan sertifikat memang memiliki kendali atas domain yang diminta.
Pada tahun 2026, CA/Browser Forum juga memperbarui beberapa metode validasi domain melalui sejumlah ballot.
Salah satunya adalah SC090 yang mengatur penghentian secara bertahap metode validasi tertentu yang menggunakan email dan telepon, termasuk beberapa metode validasi lama lainnya.
Selain itu, SC088 memperkenalkan metode validasi DNS TXT dengan nilai yang bersifat persisten untuk mendukung proses validasi domain.
Ada juga SC101 yang memperjelas bagaimana Authorization Domain Name ditentukan berdasarkan metode validasi yang digunakan. Ketentuan terbaru ini dijadwalkan berlaku mulai 15 November 2026.
Mengapa perubahan ini penting?
Karena proses validasi yang semakin terstandarisasi membantu mengurangi kemungkinan sertifikat diterbitkan untuk domain yang sebenarnya tidak berada dalam kendali pemohon.
Bagi pengguna SSL, perubahan ini mungkin tidak selalu terlihat. Namun, pemilik website perlu memahami bahwa metode validasi yang tersedia dapat berubah mengikuti kebijakan industri.
Jika selama ini proses validasi menggunakan metode tertentu, sebaiknya pastikan penyedia SSL memberikan informasi apabila terdapat perubahan metode yang harus dilakukan.
6. Certificate Authority Harus Meningkatkan Pengawasan dan Pencatatan Aktivitas
Perubahan kebijakan tidak hanya berkaitan dengan teknologi sertifikat, tetapi juga dengan bagaimana Certificate Authority mengelola proses penerbitannya.
CA/Browser Forum memperbarui ketentuan mengenai pencatatan aktivitas validasi dan pengelolaan informasi operasional.
Salah satu pembaruan tersebut adalah SC099 yang berkaitan dengan peningkatan pencatatan metode validasi.
Selain itu, ketentuan mengenai audit aktivitas verifikasi juga diperjelas dalam pembaruan Baseline Requirements.
Melalui pencatatan yang lebih baik, Certificate Authority dapat memiliki dokumentasi yang lebih jelas mengenai proses validasi yang dilakukan sebelum sertifikat diterbitkan.
Hal ini penting ketika terjadi kesalahan penerbitan sertifikat, pemeriksaan kepatuhan, atau investigasi terhadap aktivitas yang mencurigakan.
Bagi pengguna SSL, peningkatan pengawasan ini memberikan manfaat tidak langsung berupa proses penerbitan sertifikat yang semakin terstruktur dan dapat dipertanggungjawabkan.
7. Pengelolaan Sertifikat Digital Semakin Mengarah pada Otomatisasi
Semakin pendeknya masa berlaku sertifikat SSL membuat pengelolaan sertifikat secara manual menjadi semakin menantang.
Bayangkan sebuah perusahaan memiliki puluhan website, ratusan subdomain, dan beberapa server yang menggunakan sertifikat SSL berbeda.
Jika setiap sertifikat harus diperiksa dan diperbarui secara manual, risiko kesalahan operasional tentu akan meningkat.
Misalnya:
- Sertifikat terlambat diperpanjang.
- Sertifikat baru belum terpasang pada server.
- Intermediate certificate tidak diperbarui dengan benar.
- Konfigurasi server masih menggunakan sertifikat lama.
- Administrator lupa memantau tanggal kedaluwarsa.
Karena itu, otomatisasi menjadi salah satu kebutuhan penting dalam pengelolaan sertifikat digital.
Teknologi seperti ACME (Automatic Certificate Management Environment) memungkinkan proses penerbitan dan pembaruan sertifikat dilakukan secara otomatis melalui sistem yang mendukung protokol tersebut.
Selain itu, Certificate Lifecycle Management membantu perusahaan memantau seluruh siklus sertifikat, mulai dari inventarisasi, penerbitan, pemasangan, pemantauan, hingga pembaruan.
Meskipun otomatisasi bukan kewajiban yang berlaku untuk semua pemilik website, penerapannya dapat membantu mengurangi pekerjaan administratif dan risiko gangguan akibat sertifikat kedaluwarsa.
Apa Dampak Perubahan Kebijakan CA/Browser Forum bagi Pemilik Website?
Setelah memahami berbagai perubahan tersebut, muncul pertanyaan yang cukup penting: apakah pemilik website harus melakukan perubahan besar pada sistem yang sudah berjalan?
Jawabannya tergantung pada infrastruktur yang digunakan.
Untuk website sederhana yang hanya menggunakan satu sertifikat SSL, sebagian besar perubahan mungkin akan ditangani oleh Certificate Authority ketika menerbitkan sertifikat baru.
Namun, bagi website bisnis, toko online, aplikasi berbasis web, dan perusahaan yang mengelola banyak domain, persiapan lebih awal sangat disarankan.
Berikut beberapa hal yang perlu diperhatikan.
1. Perhatikan Masa Berlaku Sertifikat
Jangan lagi mengandalkan asumsi bahwa sertifikat SSL selalu berlaku selama satu tahun.
Periksa masa berlaku sertifikat yang diterbitkan dan sesuaikan jadwal pemantauan dengan ketentuan terbaru.
2. Pastikan Proses Pembaruan Berjalan dengan Baik
Jika menggunakan pembaruan otomatis, pastikan sistem benar-benar berhasil memperbarui dan memasang sertifikat pada server.
Pembaruan sertifikat yang hanya berhasil diterbitkan tetapi belum terpasang tetap dapat menyebabkan gangguan HTTPS.
3. Periksa Konfigurasi DNS
Pastikan pengelolaan DNS dilakukan dengan benar, terutama jika menggunakan DNS-based validation.
Jika domain menggunakan DNSSEC, pastikan konfigurasi dan rantai kepercayaannya tidak mengalami kesalahan.
4. Gunakan Certificate Authority yang Mengikuti Standar Terbaru
Pilih penyedia SSL yang memiliki kepatuhan terhadap standar industri, infrastruktur penerbitan yang baik, serta dukungan teknis yang memadai.
Hal ini penting agar proses penerbitan dan pembaruan sertifikat tidak mengalami kendala akibat perubahan kebijakan.
5. Lakukan Inventarisasi Sertifikat
Untuk perusahaan yang memiliki banyak website, buat daftar seluruh sertifikat yang digunakan.
Informasi yang perlu dicatat antara lain:
- Nama domain dan subdomain.
- Certificate Authority penerbit.
- Tanggal penerbitan dan kedaluwarsa.
- Lokasi pemasangan sertifikat.
- Status pembaruan otomatis.
- Informasi intermediate dan root certificate.
Dengan inventarisasi yang baik, administrator dapat mengetahui kondisi sertifikat secara lebih terstruktur.
Apakah Sertifikat SSL yang Sudah Terpasang Harus Diganti?
Tidak semua perubahan kebijakan CA/Browser Forum mengharuskan pemilik website mengganti sertifikat SSL yang sedang digunakan.
Misalnya, pengurangan masa berlaku maksimum sertifikat berlaku berdasarkan tanggal penerbitan. Sertifikat yang diterbitkan sebelum 15 Maret 2026 dengan masa berlaku yang sesuai ketentuan sebelumnya tidak otomatis menjadi tidak valid hanya karena standar baru mulai diterapkan.
Hal yang sama berlaku untuk berbagai perubahan teknis lainnya. Sebagian besar persyaratan ditujukan kepada Certificate Authority dan infrastruktur penerbitan sertifikat.
Namun, apabila terdapat pemberitahuan khusus dari penyedia SSL mengenai perubahan root certificate, intermediate certificate, atau kewajiban penggantian sertifikat, administrator perlu mengikuti instruksi tersebut.
Intinya, jangan mengganti sertifikat hanya karena mendengar adanya perubahan kebijakan. Periksa terlebih dahulu apakah perubahan tersebut memang berdampak pada sertifikat dan infrastruktur website yang digunakan.
Apa yang Perlu Dipersiapkan Menghadapi Perubahan SSL/TLS Tahun 2027 dan 2029?
Perubahan standar tahun 2026 bukan merupakan akhir dari perkembangan industri SSL/TLS.
CA/Browser Forum sudah menetapkan tahapan lanjutan untuk mengurangi masa berlaku sertifikat dan periode penggunaan kembali data validasi.
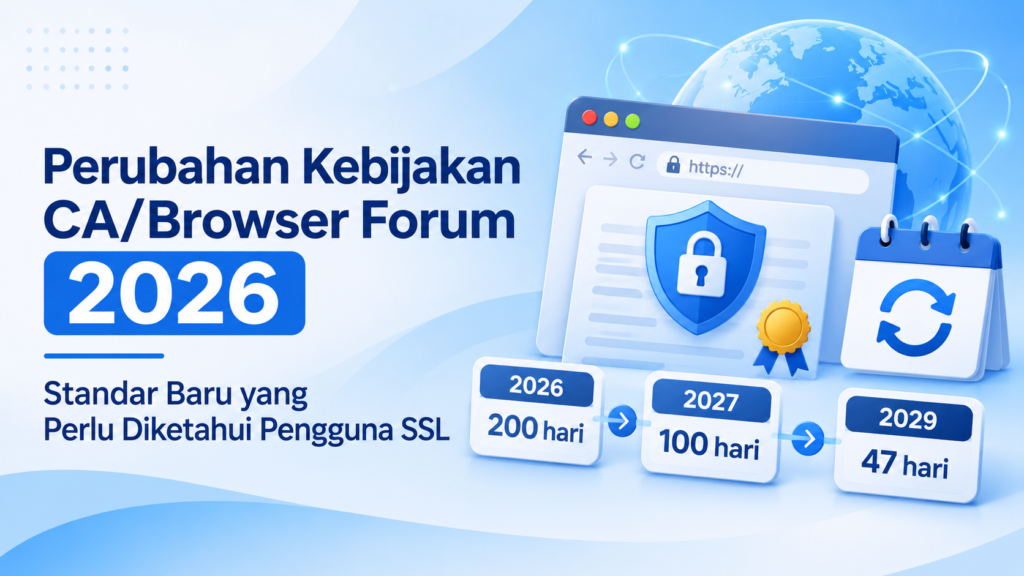
Pada 15 Maret 2027, masa berlaku maksimum sertifikat TLS publik akan turun menjadi 100 hari.
Kemudian, pada 15 Maret 2029, masa berlaku maksimum akan menjadi 47 hari.
Perubahan ini akan membuat frekuensi pembaruan sertifikat semakin tinggi.
Karena itu, pemilik website dan administrator server sebaiknya mulai mempersiapkan beberapa hal berikut:
- Menggunakan sistem pemantauan sertifikat secara berkala.
- Memastikan server mendukung proses pembaruan sertifikat otomatis.
- Menyimpan inventaris seluruh sertifikat yang digunakan.
- Memastikan konfigurasi DNS dan metode validasi domain berjalan dengan baik.
- Memeriksa kompatibilitas root certificate dan intermediate certificate.
- Menggunakan algoritma serta konfigurasi TLS yang masih direkomendasikan.
- Menyiapkan prosedur penanganan jika pembaruan sertifikat mengalami kegagalan.
Persiapan tersebut akan membantu website tetap dapat diakses dengan aman meskipun standar industri terus berubah.
Kesimpulan
Perubahan kebijakan CA/Browser Forum pada tahun 2026 menunjukkan bahwa industri SSL/TLS terus bergerak menuju standar keamanan yang lebih ketat.
Mulai dari pengurangan masa berlaku sertifikat menjadi 200 hari, pembatasan penggunaan kembali data validasi domain, penghentian penggunaan tanda tangan SHA-1, hingga penyempurnaan persyaratan DNSSEC dan metode validasi domain.
Sebagian besar perubahan memang ditujukan kepada Certificate Authority. Namun, dampaknya tetap perlu diperhatikan oleh pemilik website karena berkaitan dengan proses penerbitan, pembaruan, dan kepercayaan terhadap sertifikat SSL.
Satu hal yang perlu diingat: menggunakan SSL saja tidak cukup. Sertifikat juga harus dikelola dengan benar, diperbarui tepat waktu, dan didukung konfigurasi server yang sesuai dengan standar keamanan terbaru.
Dengan mengikuti perkembangan kebijakan CA/Browser Forum, pemilik website dapat mempersiapkan infrastrukturnya lebih awal dan mengurangi risiko gangguan layanan akibat perubahan standar SSL/TLS.
Keamanan website bukan hanya tentang memasang sertifikat HTTPS, tetapi juga memastikan seluruh sistem yang mendukungnya terus mengikuti perkembangan teknologi dan standar keamanan internet.
FAQ: Pertanyaan Seputar Kebijakan CA/Browser Forum 2026
1. Apa itu CA/Browser Forum?
CA/Browser Forum adalah forum industri yang mempertemukan Certificate Authority dan pengembang browser untuk menyusun standar penerbitan serta pengelolaan sertifikat digital yang dipercaya secara luas.
2. Apa perubahan terbesar kebijakan SSL pada tahun 2026?
Salah satu perubahan terbesar adalah pengurangan masa berlaku maksimum sertifikat TLS publik menjadi 200 hari mulai 15 Maret 2026. Selain itu, terdapat perubahan pada validasi domain, penggunaan SHA-1, dan persyaratan DNSSEC.
3. Apakah sertifikat SSL masih bisa digunakan selama satu tahun?
Untuk sertifikat TLS publik yang diterbitkan mulai 15 Maret 2026, masa berlaku maksimum yang diizinkan adalah 200 hari. Sertifikat yang diterbitkan sebelum tanggal tersebut mengikuti ketentuan sebelumnya selama memenuhi persyaratan yang berlaku.
4. Apakah pemilik website harus memperpanjang SSL setiap 200 hari?
Tidak selalu tepat 200 hari. Masa berlaku sertifikat bergantung pada sertifikat yang diterbitkan oleh CA. Pemilik website harus mengikuti tanggal kedaluwarsa yang tercantum dan memastikan pembaruan dilakukan sebelum sertifikat berakhir.
5. Apakah perubahan kebijakan CA/Browser Forum memengaruhi semua jenis SSL?
Pembahasan Baseline Requirements dalam artikel ini terutama berlaku untuk sertifikat TLS publik yang digunakan pada website. Sertifikat internal, private PKI, dan jenis sertifikat digital lainnya dapat memiliki ketentuan berbeda.
6. Apakah website harus menggunakan DNSSEC agar bisa mendapatkan SSL?
Tidak semua website wajib mengaktifkan DNSSEC. Ketentuan DNSSEC dalam Baseline Requirements terutama mengatur proses dan infrastruktur validasi yang digunakan oleh Certificate Authority.
7. Kapan masa berlaku SSL akan turun menjadi 100 hari dan 47 hari?
Berdasarkan jadwal CA/Browser Forum, batas maksimum akan turun menjadi 100 hari pada 15 Maret 2027 dan 47 hari pada 15 Maret 2029.
8. Bagaimana cara mempersiapkan website menghadapi perubahan standar SSL?
Mulailah dengan memantau masa berlaku sertifikat, memastikan proses pembaruan berjalan baik, memeriksa konfigurasi DNS, serta menggunakan penyedia SSL yang mengikuti standar industri terbaru.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.
Referensi
- CA/Browser Forum – Latest Baseline Requirements — dokumen persyaratan terbaru versi 2.3.1.
- CA/Browser Forum – Baseline Requirements — halaman resmi perkembangan standar.
- CA/Browser Forum – All Ballots — daftar perubahan dan hasil pemungutan suara.
- Ballot SC097 – Penghentian SHA-1 — penjelasan kebijakan penghentian SHA-1.
- Ballot SC096 – Persyaratan Pencatatan DNSSEC — perubahan ketentuan DNSSEC.