Ketika ingin mengamankan website, salah satu istilah yang paling sering ditemukan adalah SSL. Istilah ini muncul pada layanan hosting, sertifikat keamanan, hingga berbagai panduan untuk mengaktifkan HTTPS.
Namun, jika diperhatikan lebih jauh, ada istilah lain yang sebenarnya lebih sering berkaitan dengan teknologi keamanan website modern, yaitu TLS (Transport Layer Security).
Lalu, apa sebenarnya perbedaan SSL dan TLS? Apakah keduanya merupakan teknologi yang berbeda? Mengapa penyedia layanan masih menggunakan istilah SSL certificate jika koneksi website modern menggunakan TLS?
Pertanyaan ini wajar muncul, terutama bagi pemilik website yang sedang memilih sertifikat atau mengelola keamanan server.
Secara sederhana, SSL merupakan pendahulu TLS, sedangkan TLS adalah protokol keamanan yang digunakan untuk melindungi komunikasi internet modern. Meski SSL masih sering disebut dalam percakapan sehari-hari, protokol SSL versi lama sudah tidak layak digunakan.
Untuk memahami perbedaannya, mari kita bahas mulai dari fungsi, cara kerja, versi protokol, hingga hal yang perlu diperhatikan ketika mengamankan website.
1. Apa itu SSL?
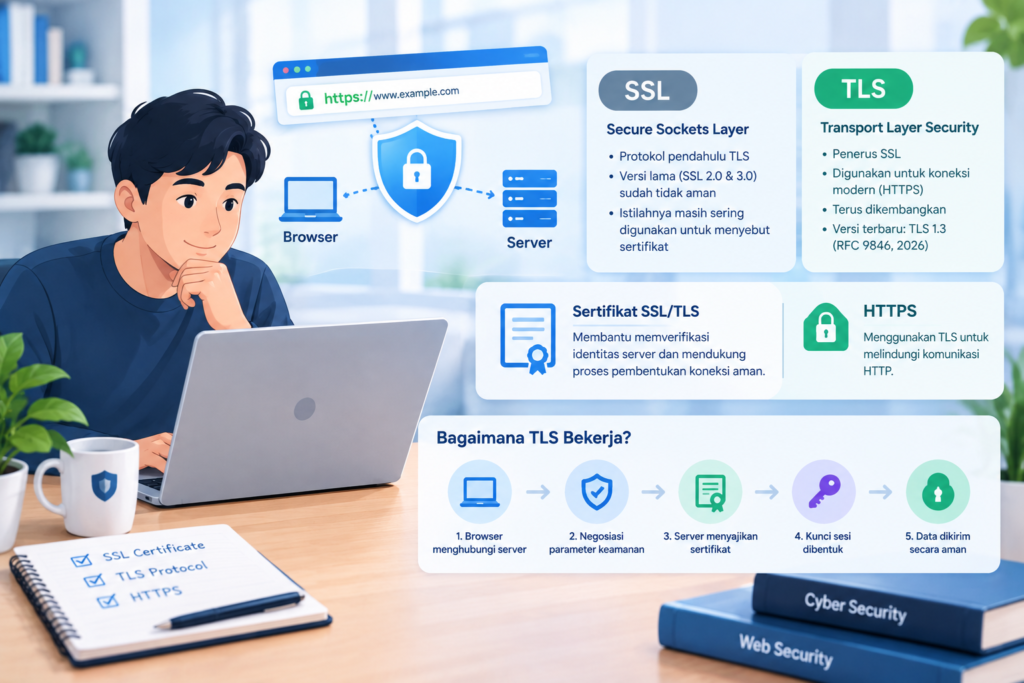
SSL adalah singkatan dari Secure Sockets Layer, yaitu protokol yang awalnya dikembangkan untuk membantu melindungi komunikasi melalui jaringan komputer.
SSL dirancang untuk memberikan tiga perlindungan utama:
- Kerahasiaan: Data yang dikirimkan tidak mudah dibaca oleh pihak yang tidak berwenang.
- Integritas: Perubahan data selama pengiriman dapat dideteksi.
- Autentikasi: Identitas pihak yang berkomunikasi dapat diverifikasi sesuai mekanisme yang digunakan.
Pada masa awal perkembangan internet, SSL menjadi bagian penting dalam membangun koneksi yang lebih aman antara browser dan server.
Namun, seiring waktu, berbagai kelemahan ditemukan pada versi-versi SSL lama. Protokol ini kemudian digantikan oleh TLS, yang dikembangkan dengan perbaikan keamanan dan mekanisme kriptografi.
Saat ini, SSL 2.0 dan SSL 3.0 sudah tidak aman untuk digunakan. Karena itu, website modern tidak seharusnya mengandalkan protokol SSL lama untuk melindungi koneksi pengunjung.
Mengapa istilah SSL masih populer?
Walaupun protokol SSL lama sudah ditinggalkan, istilah SSL masih sangat umum digunakan dalam industri hosting dan keamanan website.
Istilah seperti SSL certificate, SSL gratis, dan SSL berbayar tetap digunakan untuk menyebut sertifikat digital yang membantu mengamankan koneksi HTTPS.
Dengan kata lain, ketika seseorang mengatakan ingin memasang SSL pada website, biasanya yang dimaksud adalah memasang sertifikat untuk mengaktifkan HTTPS dengan menggunakan TLS.
Inilah salah satu alasan mengapa istilah SSL tetap bertahan meskipun teknologi yang digunakan telah berkembang.
2. Apa itu TLS?
TLS adalah singkatan dari Transport Layer Security. Protokol ini dirancang untuk melindungi komunikasi antara dua pihak melalui jaringan, misalnya antara browser pengunjung dan server website.
TLS merupakan penerus SSL dan menjadi dasar keamanan koneksi HTTPS modern.
Ketika pengunjung membuka website menggunakan HTTPS, browser dan server akan membangun koneksi aman melalui proses yang disebut TLS handshake. Proses ini membantu kedua pihak menyepakati parameter keamanan dan membangun kunci yang digunakan untuk melindungi komunikasi.
Setelah koneksi terbentuk, TLS membantu melindungi data yang dikirimkan agar tidak mudah dibaca atau dimodifikasi oleh pihak lain selama perjalanan melalui jaringan.
TLS digunakan bukan hanya pada website. Protokol ini juga dapat digunakan untuk mengamankan berbagai komunikasi aplikasi dan layanan internet lainnya.
Apa manfaat TLS untuk website?
Penggunaan TLS yang dikonfigurasi dengan benar memberikan sejumlah manfaat.
1. Mengenkripsi komunikasi
Data yang dikirim antara browser dan server dilindungi dengan enkripsi sehingga pihak yang menyadap jaringan tidak dapat begitu saja membaca isinya.
2. Membantu memverifikasi identitas server
Browser memeriksa sertifikat server untuk memastikan bahwa sertifikat tersebut valid dan sesuai dengan nama domain yang diakses.
3. Menjaga integritas data
TLS membantu mendeteksi perubahan data selama komunikasi berlangsung.
4. Mendukung penggunaan HTTPS
TLS menjadi komponen utama dalam koneksi HTTPS yang digunakan oleh website modern.
Namun, TLS tidak otomatis membuat seluruh website aman. Kerentanan pada aplikasi, malware, pencurian kata sandi, dan penipuan online tetap memerlukan perlindungan tambahan.
3. Apa perbedaan SSL dan TLS?
Perbedaan utama SSL dan TLS terletak pada perkembangan protokol dan tingkat keamanannya.
SSL merupakan teknologi pendahulu yang sudah ditinggalkan, sedangkan TLS adalah penerusnya yang terus dikembangkan untuk memenuhi kebutuhan keamanan komunikasi modern.
Berikut ringkasan perbandingannya.
| Aspek | SSL | TLS |
|---|---|---|
| Nama lengkap | Secure Sockets Layer | Transport Layer Security |
| Hubungan | Protokol pendahulu | Penerus SSL |
| Status penggunaan | Versi lama tidak aman dan tidak layak digunakan | Digunakan untuk komunikasi modern |
| Perkembangan | Tidak lagi dikembangkan sebagai protokol modern | Terus distandardisasi dan diperbarui |
| Penggunaan pada HTTPS | Tidak seharusnya digunakan | Menjadi protokol keamanan untuk HTTPS modern |
| Rekomendasi | Hindari SSL lama | Gunakan versi TLS yang masih didukung dan dikonfigurasi dengan aman |
Jadi, jika Anda menemukan layanan yang menawarkan SSL certificate, itu tidak berarti website akan menggunakan protokol SSL lama. Istilah tersebut umumnya merujuk pada sertifikat digital yang digunakan untuk mengamankan koneksi HTTPS.
Hal yang lebih penting adalah memastikan sertifikat valid dan server menggunakan protokol TLS yang aman.
4. Apa hubungan SSL, TLS, sertifikat digital, dan HTTPS?
Keempat istilah ini sering dianggap sama, padahal memiliki fungsi yang berbeda.
Agar lebih mudah dipahami, mari kita pisahkan satu per satu.
SSL/TLS: protokol untuk melindungi komunikasi
SSL dan TLS merupakan nama protokol yang digunakan untuk membantu melindungi komunikasi melalui jaringan. Dalam penggunaan modern, TLS menjadi pilihan yang relevan.
Sertifikat SSL/TLS: identitas digital server
Sertifikat digital berisi informasi seperti nama domain, kunci publik, masa berlaku, dan informasi penerbit.
Browser menggunakan sertifikat tersebut sebagai bagian dari proses verifikasi identitas server. Sertifikat harus valid dan sesuai dengan domain yang sedang diakses.
Sertifikat tidak sama dengan protokol. Sertifikat membantu proses autentikasi, sedangkan TLS mengatur mekanisme untuk membangun dan melindungi koneksi.
HTTPS: HTTP yang diamankan dengan TLS
HTTPS merupakan penggunaan HTTP melalui koneksi yang dilindungi TLS.
Ketika Anda membuka alamat website yang diawali https://, browser akan mencoba membangun koneksi aman dengan server menggunakan konfigurasi TLS yang didukung kedua pihak.
Dengan demikian, hubungan ketiganya dapat diringkas sebagai berikut:
- Sertifikat membantu browser memverifikasi identitas server.
- TLS membantu membangun koneksi yang terenkripsi dan menjaga integritas data.
- HTTPS menggunakan TLS untuk melindungi komunikasi HTTP.
Pemahaman ini penting agar pemilik website tidak hanya berfokus pada pembelian sertifikat, tetapi juga memperhatikan konfigurasi server dan kondisi koneksi HTTPS.
5. Mengenal versi TLS: dari TLS 1.0 hingga TLS 1.3
TLS telah mengalami beberapa perkembangan sejak pertama kali diperkenalkan. Setiap versi memiliki karakteristik dan tingkat dukungan yang berbeda.
Berikut gambaran singkatnya.
TLS 1.0 dan TLS 1.1
Kedua versi ini merupakan generasi awal TLS. Seiring perkembangan teknologi kriptografi, keduanya tidak lagi direkomendasikan untuk penggunaan modern dan telah berstatus usang dalam standar IETF.
Server website sebaiknya tidak mengaktifkan TLS 1.0 dan TLS 1.1 hanya untuk mempertahankan kompatibilitas dengan perangkat lama, kecuali ada kebutuhan khusus yang telah dievaluasi secara menyeluruh.
TLS 1.2
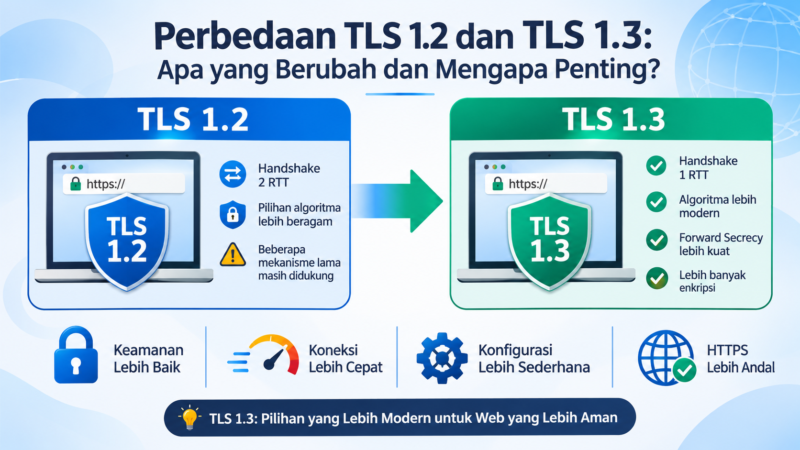
TLS 1.2 telah digunakan secara luas dan masih menjadi bagian penting dari kompatibilitas berbagai sistem.
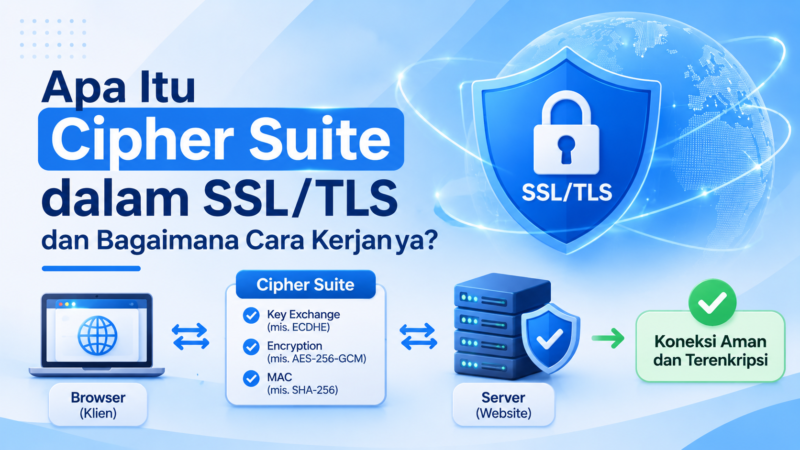
Keamanannya bergantung pada konfigurasi, termasuk pilihan algoritma kriptografi, cipher suite, dan pengaturan server yang digunakan.
Karena itu, TLS 1.2 masih dapat menjadi pilihan yang sesuai selama dikonfigurasi mengikuti rekomendasi keamanan yang berlaku.
TLS 1.3
TLS 1.3 merupakan versi yang lebih modern dengan penyederhanaan proses handshake dan sejumlah peningkatan desain kriptografi.
Versi ini menghapus sejumlah mekanisme lama yang dianggap tidak lagi sesuai untuk penggunaan modern dan dirancang untuk membantu meningkatkan keamanan serta efisiensi koneksi.
Pada Juli 2026, IETF menerbitkan RFC 9846 yang memperbarui spesifikasi TLS 1.3 dan menggantikan RFC 8446 sebelumnya. Perkembangan ini menunjukkan bahwa standar TLS terus diperbarui untuk menjaga relevansinya terhadap kebutuhan keamanan internet.
Referensi: RFC 9846 – The Transport Layer Security (TLS) Protocol Version 1.3.
Versi TLS mana yang sebaiknya digunakan?
Untuk kebanyakan website, pendekatan yang baik adalah menggunakan TLS 1.3 jika didukung oleh server dan klien, serta mempertahankan TLS 1.2 dengan konfigurasi aman apabila diperlukan untuk kompatibilitas.
Jangan menentukan keamanan website hanya berdasarkan nomor versi. Implementasi, algoritma yang digunakan, pembaruan perangkat lunak, dan konfigurasi server juga memengaruhi keamanan koneksi.
6. Bagaimana TLS bekerja ketika pengunjung membuka website?
Proses TLS mungkin terdengar teknis, tetapi konsep dasarnya cukup mudah dipahami.
Bayangkan seorang pengunjung membuka website toko online untuk melihat produk atau mengisi formulir. Sebelum data dipertukarkan melalui koneksi HTTPS, browser dan server perlu membangun koneksi yang aman.
Secara umum, prosesnya berlangsung seperti berikut.
Langkah 1: Browser menghubungi server
Pengunjung membuka alamat HTTPS. Browser menghubungi server dan memulai proses negosiasi TLS.
Langkah 2: Browser dan server menyepakati parameter keamanan
Keduanya menentukan versi TLS dan algoritma kriptografi yang didukung bersama sesuai konfigurasi masing-masing.
Langkah 3: Server menyajikan sertifikat
Server mengirimkan sertifikat digital yang digunakan browser untuk memverifikasi identitas server. Browser memeriksa masa berlaku, kecocokan nama domain, dan rantai kepercayaan sertifikat.
Langkah 4: Kunci sesi dibentuk
Melalui mekanisme pertukaran kunci yang sesuai, browser dan server membangun material kunci untuk melindungi komunikasi selama sesi berlangsung.
Langkah 5: Data dikirim melalui koneksi aman
Setelah proses handshake berhasil, komunikasi HTTP dapat berlangsung melalui koneksi TLS yang telah terbentuk.
Rincian teknisnya berbeda menurut versi TLS dan mekanisme yang digunakan. Namun, tujuan utamanya tetap sama: membangun saluran komunikasi yang terlindungi antara browser dan server.
7. Apakah membeli SSL certificate otomatis membuat website aman?
Tidak sepenuhnya.
Sertifikat yang valid merupakan salah satu komponen penting untuk menggunakan HTTPS, tetapi keamanan koneksi juga bergantung pada konfigurasi TLS dan kondisi server.
Ada beberapa hal yang perlu diperhatikan setelah memasang sertifikat:
- Cakupan domain: Pastikan sertifikat mencakup nama domain yang benar, termasuk subdomain yang memang digunakan.
- Masa berlaku: Pastikan sertifikat masih berlaku dan proses perpanjangannya berjalan dengan baik.
- Konfigurasi TLS: Gunakan versi dan algoritma yang masih didukung serta direkomendasikan.
- Rantai sertifikat: Pastikan server menyajikan rantai sertifikat yang dibutuhkan.
- Pengalihan HTTPS: Atur pengalihan HTTP ke HTTPS jika sesuai dengan kebutuhan website.
- Konten halaman: Periksa apakah halaman HTTPS masih memuat sumber daya melalui HTTP.
Selain itu, SSL/TLS tidak menggantikan kebutuhan untuk memperbarui CMS, plugin, dan server. Website yang memiliki HTTPS tetap dapat menjadi sasaran serangan jika aplikasi atau sistemnya memiliki kerentanan.
8. Apakah SSL dan TLS memengaruhi SEO?
HTTPS merupakan salah satu sinyal yang digunakan Google dalam sistem pemeringkatannya. Karena itu, penggunaan HTTPS yang benar merupakan bagian dari pengelolaan website modern.
Namun, penting untuk memahami batas pengaruhnya.
Memasang sertifikat SSL/TLS tidak otomatis membuat website mendapatkan peringkat tinggi di hasil pencarian. Kualitas konten, relevansi dengan kebutuhan pengguna, pengalaman halaman, dan berbagai faktor lainnya tetap berperan.
Untuk pemilik website, prioritas utamanya adalah memastikan HTTPS berfungsi dengan benar, tidak menampilkan peringatan keamanan, dan tidak mengganggu pengalaman pengunjung.
Dengan begitu, website memiliki fondasi koneksi yang lebih baik sekaligus mendukung upaya optimasi SEO secara keseluruhan.
9. Bagaimana cara memastikan website sudah menggunakan TLS dengan benar?
Pemilik website tidak harus memahami seluruh detail kriptografi untuk melakukan pemeriksaan dasar.
Berikut beberapa langkah yang dapat dilakukan.
- Buka website melalui HTTPS. Pastikan halaman dapat diakses tanpa peringatan sertifikat.
- Periksa sertifikat. Pastikan nama domain sesuai dan sertifikat belum kedaluwarsa.
- Periksa versi TLS yang didukung. Gunakan alat pemeriksaan TLS yang tepercaya untuk mengetahui protokol dan konfigurasi yang digunakan server.
- Tinjau konfigurasi server. Pastikan versi TLS lama yang sudah tidak direkomendasikan tidak diaktifkan tanpa alasan yang kuat.
- Periksa setelah perubahan. Jika mengganti hosting, memperbarui server, atau mengubah konfigurasi CDN, uji kembali koneksi HTTPS.
Jika website menggunakan layanan hosting, Anda dapat meminta penyedia hosting memeriksa versi TLS yang didukung dan memastikan konfigurasi mengikuti rekomendasi keamanan terkini.
Perlu diingat bahwa hasil pemeriksaan satu domain belum tentu mewakili seluruh subdomain atau layanan lain yang dimiliki organisasi.
FAQ seputar SSL dan TLS
Apakah SSL dan TLS itu sama?
Tidak sepenuhnya. SSL adalah protokol pendahulu TLS. Dalam penggunaan sehari-hari, kedua istilah sering disebut bersamaan, tetapi koneksi HTTPS modern menggunakan TLS, bukan SSL versi lama.
Apakah SSL masih digunakan pada 2026?
Istilah SSL masih banyak digunakan untuk menyebut sertifikat yang mengamankan website. Namun, protokol SSL 2.0 dan SSL 3.0 sudah tidak aman dan tidak seharusnya digunakan. Website modern sebaiknya memakai TLS yang dikonfigurasi dengan benar.
Apakah SSL certificate sama dengan TLS?
Tidak. Sertifikat digital membantu memverifikasi identitas server dan mendukung proses pembentukan koneksi aman. TLS adalah protokol yang digunakan untuk melindungi komunikasi tersebut.
Apakah TLS 1.3 lebih baik daripada TLS 1.2?
TLS 1.3 menawarkan desain yang lebih modern dan menyederhanakan proses handshake. Namun, TLS 1.2 masih dapat digunakan dengan aman jika dikonfigurasi dengan benar. Pilihan terbaik bergantung pada dukungan server dan klien serta kebutuhan kompatibilitas.
Apakah saya perlu membeli sertifikat baru untuk menggunakan TLS 1.3?
Tidak selalu. Dukungan TLS 1.3 terutama ditentukan oleh perangkat lunak server, pustaka kriptografi, dan konfigurasi infrastruktur. Sertifikat yang valid tetap harus sesuai dengan domain, tetapi membeli sertifikat baru bukan syarat umum untuk mengaktifkan TLS 1.3.
Apakah TLS dapat mencegah semua serangan siber?
Tidak. TLS melindungi komunikasi antara pihak yang terhubung, tetapi tidak otomatis mencegah malware, phishing, kerentanan aplikasi, atau pencurian akun. Keamanan website membutuhkan beberapa lapisan perlindungan.
Kesimpulan
SSL dan TLS sering dianggap sama karena keduanya berkaitan erat dengan keamanan koneksi website. Namun, keduanya memiliki perbedaan penting: SSL merupakan protokol pendahulu yang sudah ditinggalkan, sedangkan TLS menjadi dasar perlindungan komunikasi internet modern.
Sertifikat SSL/TLS, protokol TLS, dan HTTPS juga memiliki fungsi yang berbeda. Sertifikat membantu memverifikasi identitas server, TLS melindungi komunikasi, sedangkan HTTPS menggunakan TLS untuk mengamankan pertukaran data HTTP.
Bagi pemilik website, hal terpenting bukan sekadar memasang sertifikat, melainkan memastikan sertifikat valid, konfigurasi TLS mengikuti rekomendasi keamanan terkini, dan koneksi HTTPS berjalan tanpa masalah.
Dengan memahami perbedaan ini, Anda dapat membuat keputusan yang lebih tepat ketika memilih layanan SSL, mengelola hosting, atau meningkatkan keamanan website.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.