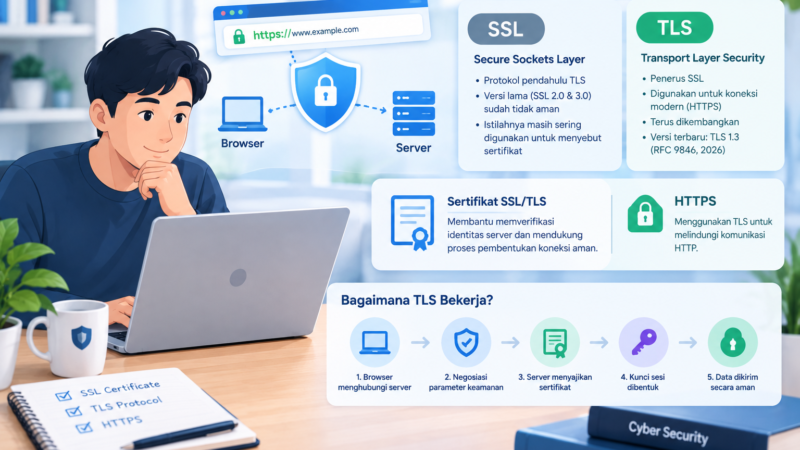
Ketika seseorang mengunjungi website menggunakan HTTPS, browser akan memeriksa sertifikat digital yang digunakan website tersebut. Sertifikat ini membantu memastikan bahwa pengunjung terhubung ke server yang sesuai dengan nama domain yang dikunjungi dan memungkinkan komunikasi berlangsung secara terenkripsi.
Namun, pernahkah Anda bertanya siapa yang menerbitkan sertifikat tersebut? Bagaimana browser mengetahui bahwa sertifikat itu dapat dipercaya?
Di sinilah Certificate Authority (CA) memiliki peran penting.
Certificate Authority merupakan pihak yang bertugas menerbitkan dan mengelola sertifikat digital. Dalam ekosistem HTTPS, CA membantu memverifikasi kepemilikan atau kendali atas domain sebelum menerbitkan sertifikat SSL/TLS.
Meski demikian, tidak semua sertifikat yang diterbitkan CA otomatis dipercaya oleh setiap browser. Ada proses dan kebijakan tertentu yang menentukan apakah sebuah CA dapat menjadi bagian dari sistem kepercayaan browser.
Artikel ini membahas pengertian Certificate Authority, cara kerjanya, alasan browser mempercayainya, serta hal-hal yang perlu diketahui pemilik website.
Apa Itu Certificate Authority (CA)?
Certificate Authority (CA) atau Otoritas Sertifikat adalah organisasi atau entitas yang memiliki kewenangan untuk menerbitkan, menandatangani, dan mengelola sertifikat digital.
Dalam penggunaan HTTPS, CA bertugas memverifikasi informasi tertentu sebelum menerbitkan sertifikat TLS untuk sebuah domain.
Sebagai contoh, ketika pemilik website ingin memasang sertifikat SSL untuk domain contohwebsite.com, CA perlu memastikan bahwa pemohon memiliki kendali atas domain tersebut. Setelah proses verifikasi berhasil, CA dapat menerbitkan sertifikat yang menghubungkan identitas domain dengan public key milik server.
Sertifikat tersebut kemudian digunakan browser untuk memverifikasi identitas server saat pengunjung mengakses website.
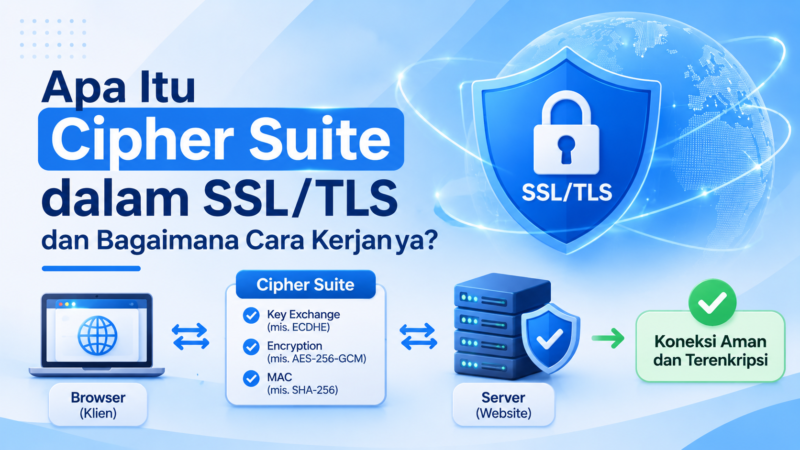
Perlu diketahui, istilah SSL masih banyak digunakan dalam industri, tetapi protokol keamanan modern yang digunakan untuk HTTPS adalah TLS (Transport Layer Security).
Dengan demikian, CA dalam konteks website umumnya berperan sebagai penerbit sertifikat TLS, meskipun istilah SSL Certificate tetap populer digunakan.
Apa Fungsi Certificate Authority dalam Keamanan Website?
CA bukan sekadar pihak yang menyediakan sertifikat untuk mengaktifkan HTTPS. Keberadaannya merupakan bagian penting dari sistem kepercayaan yang digunakan browser dan perangkat lunak lainnya.
Berikut beberapa fungsi utama CA.
1. Memverifikasi Kepemilikan atau Kendali Domain
Sebelum menerbitkan sertifikat TLS, CA harus memastikan bahwa pemohon memiliki hak atau kendali atas domain yang akan menggunakan sertifikat.
Proses ini dikenal sebagai Domain Control Validation (DCV).
Verifikasi dapat dilakukan melalui beberapa metode, misalnya:
- DNS validation: Pemohon menambahkan record tertentu pada DNS domain.
- HTTP validation: Pemohon menempatkan file khusus pada lokasi tertentu di server website.
- Email validation: Pemohon melakukan konfirmasi melalui alamat email yang memenuhi persyaratan validasi CA.
Metode yang tersedia bergantung pada kebijakan dan prosedur CA.
Proses ini penting untuk mengurangi risiko pihak yang tidak berwenang memperoleh sertifikat atas domain milik orang lain.
2. Menerbitkan Sertifikat SSL/TLS
Setelah proses verifikasi berhasil, CA menerbitkan sertifikat digital yang berisi informasi seperti:
- Nama domain atau identitas yang tercantum dalam sertifikat.
- Public key.
- Nama penerbit sertifikat.
- Masa berlaku sertifikat.
- Nomor seri sertifikat.
- Tanda tangan digital dari CA.
Sertifikat tersebut kemudian dipasang pada server agar dapat digunakan ketika pengunjung mengakses website melalui HTTPS.
3. Menandatangani Sertifikat Digital
CA menggunakan private key miliknya untuk memberikan tanda tangan digital pada sertifikat yang diterbitkan.
Tanda tangan digital ini memungkinkan browser memeriksa apakah sertifikat benar-benar diterbitkan oleh CA yang sesuai dan apakah isi sertifikat mengalami perubahan setelah ditandatangani.
Private key milik CA harus dilindungi dengan sangat baik karena penyalahgunaan kunci tersebut dapat mengancam kepercayaan terhadap sertifikat yang diterbitkan.
4. Mengelola Masa Berlaku dan Pencabutan Sertifikat
Sertifikat TLS memiliki masa berlaku. Setelah masa berlaku berakhir, sertifikat perlu diperbarui atau diganti agar tetap dapat digunakan secara normal.
CA juga dapat mencabut sertifikat sebelum masa berlakunya berakhir jika ditemukan kondisi tertentu, misalnya:
- Private key sertifikat diduga telah bocor.
- Sertifikat diterbitkan secara tidak semestinya.
- Informasi dalam sertifikat tidak lagi valid.
- Terjadi pelanggaran terhadap kebijakan penerbitan sertifikat.
Browser dan sistem operasi memiliki mekanisme untuk memeriksa status sertifikat, termasuk informasi pencabutan yang tersedia melalui mekanisme seperti CRL dan OCSP.
Bagaimana Cara Browser Mempercayai Certificate Authority?
Pertanyaan penting berikutnya adalah: jika CA dapat menerbitkan sertifikat, bagaimana browser mengetahui CA mana yang layak dipercaya?
Jawabannya berkaitan dengan sistem yang disebut Root Store atau Trust Store.
Root Store adalah kumpulan sertifikat root CA yang dipercaya oleh browser, sistem operasi, atau aplikasi tertentu.
Sertifikat root CA yang masuk ke dalam daftar tersebut dapat menjadi titik awal pemeriksaan rantai kepercayaan sertifikat digital.
Namun, CA tidak bisa memasukkan sertifikat root miliknya sendiri ke dalam semua browser secara otomatis. Setiap penyedia browser atau platform memiliki kebijakan dan proses evaluasi tersendiri.
1. Browser Memiliki Daftar Root CA Tepercaya
Browser menggunakan daftar root CA yang telah disetujui berdasarkan kebijakan program root certificate masing-masing.
Sebagai contoh:
- Google Chrome memiliki Chrome Root Program dan Chrome Root Store.
- Mozilla Firefox memiliki Mozilla Root Store.
- Apple mengelola kebijakan kepercayaan sertifikat untuk ekosistem perangkat lunaknya.
- Microsoft memiliki program root certificate untuk platform Windows.
Daftar tersebut dapat berbeda antar-browser dan sistem operasi. Karena itu, sebuah CA tidak selalu memiliki status kepercayaan yang sama pada setiap perangkat atau aplikasi.
2. CA Harus Memenuhi Persyaratan Keamanan
Untuk memperoleh dan mempertahankan kepercayaan browser, CA harus memenuhi berbagai persyaratan teknis dan operasional.
Persyaratan tersebut dapat mencakup:
- Prosedur verifikasi identitas dan domain.
- Perlindungan private key.
- Keamanan infrastruktur penerbitan sertifikat.
- Pengelolaan siklus hidup sertifikat.
- Mekanisme pencabutan sertifikat.
- Audit keamanan independen.
- Transparansi dan pelaporan insiden.
Salah satu acuan penting dalam industri adalah CA/Browser Forum Baseline Requirements.
CA/Browser Forum merupakan forum yang melibatkan penerbit sertifikat dan penyedia browser atau perangkat lunak yang menggunakan sertifikat. Forum ini menyusun persyaratan dasar untuk penerbitan dan pengelolaan sertifikat yang dipercaya secara publik.
Namun, CA/Browser Forum bukan lembaga yang secara langsung memasukkan CA ke dalam semua browser. Keputusan mengenai kepercayaan tetap berada pada masing-masing penyedia browser dan platform.
3. Browser Melakukan Evaluasi dan Pengawasan
Kepercayaan terhadap CA bukan keputusan sekali seumur hidup.
Penyedia browser dapat melakukan evaluasi terhadap kepatuhan CA, meninjau laporan audit, memantau penerbitan sertifikat, serta mengevaluasi insiden keamanan.
Jika CA terbukti melanggar persyaratan atau mengalami masalah serius, browser dapat membatasi kepercayaan terhadap sertifikat yang diterbitkannya, bahkan menghapus sertifikat root CA tersebut dari daftar kepercayaan.
Artinya, CA harus terus menjaga standar keamanan dan kepatuhan agar sertifikat yang diterbitkannya tetap dapat dipercaya oleh browser.
Apa Itu Root CA, Intermediate CA, dan Certificate Chain?
Untuk memahami bagaimana browser memverifikasi sertifikat, kita perlu mengenal tiga istilah penting: Root CA, Intermediate CA, dan Certificate Chain.
Ketiganya merupakan bagian dari struktur kepercayaan sertifikat digital.
1. Root CA
Root CA adalah otoritas sertifikat pada tingkat paling atas dalam hierarki sertifikat.
Root CA memiliki sertifikat root yang biasanya ditandatangani oleh kunci miliknya sendiri (self-signed certificate).
Sertifikat root yang telah dimasukkan ke dalam Root Store browser atau sistem operasi dapat menjadi titik awal kepercayaan atau trust anchor.
Karena posisinya sangat penting, private key Root CA umumnya mendapatkan perlindungan yang sangat ketat.
2. Intermediate CA
Intermediate CA adalah CA perantara yang sertifikatnya diterbitkan dan ditandatangani oleh Root CA atau CA lain yang berada di tingkat lebih tinggi.
Intermediate CA digunakan untuk menerbitkan sertifikat kepada website tanpa harus menggunakan private key Root CA secara langsung.
Pendekatan ini membantu memisahkan fungsi penerbitan sertifikat dari root yang menjadi dasar kepercayaan.
Jika terjadi masalah pada intermediate CA tertentu, CA dapat mengambil tindakan terhadap intermediate tersebut tanpa selalu harus mengganti seluruh sistem root.
3. Certificate Chain
Certificate Chain atau rantai sertifikat merupakan rangkaian sertifikat yang menghubungkan sertifikat website dengan root CA yang dipercaya.
Secara sederhana, strukturnya dapat digambarkan sebagai berikut:
Root CA → Intermediate CA → Sertifikat Website
Contohnya:
- Root CA menjadi titik awal kepercayaan.
- Intermediate CA memperoleh kewenangan dari Root CA.
- Sertifikat website diterbitkan oleh Intermediate CA.
Ketika pengunjung membuka website menggunakan HTTPS, browser memeriksa apakah sertifikat website dapat ditelusuri melalui rantai sertifikat hingga mencapai root CA yang dipercaya.
Jika rantai sertifikat tidak lengkap atau tidak dapat divalidasi, browser dapat menampilkan peringatan keamanan.
Bagaimana Browser Memvalidasi Sertifikat Website?
Saat pengunjung membuka website menggunakan HTTPS, browser melakukan beberapa pemeriksaan terhadap sertifikat yang diberikan server.
Secara umum, prosesnya meliputi tahapan berikut.
- Server mengirimkan sertifikat: Server website menyampaikan sertifikat TLS beserta sertifikat intermediate yang diperlukan.
- Browser memeriksa nama domain: Browser memastikan nama domain yang dikunjungi sesuai dengan nama yang tercantum dalam sertifikat.
- Browser memeriksa tanda tangan digital: Browser memvalidasi tanda tangan sertifikat menggunakan public key penerbitnya.
- Browser membangun certificate chain: Browser menelusuri hubungan sertifikat website, intermediate CA, hingga root CA yang dipercaya.
- Browser memeriksa masa berlaku: Browser memastikan sertifikat belum kedaluwarsa dan sudah berada dalam periode validitasnya.
- Browser melakukan pemeriksaan tambahan: Pemeriksaan dapat mencakup status pencabutan, batas penggunaan sertifikat, algoritma kriptografi, serta persyaratan Certificate Transparency sesuai kebijakan browser.
Jika pemeriksaan utama berhasil dan koneksi memenuhi persyaratan keamanan browser, koneksi HTTPS dapat dilanjutkan tanpa peringatan sertifikat.
Perlu diingat bahwa validasi sertifikat bukan satu-satunya pemeriksaan keamanan. Browser juga mengevaluasi aspek lain dari koneksi TLS.
Mengapa Browser Tidak Mempercayai Semua CA?
Jika semua CA dapat langsung dipercaya oleh browser, siapa pun berpotensi menerbitkan sertifikat yang digunakan untuk menyamar sebagai website lain.
Hal tersebut dapat membuka peluang penyalahgunaan sertifikat dan mengurangi keandalan sistem HTTPS.
Karena itu, browser menerapkan proses seleksi dan pengawasan terhadap CA yang ingin sertifikat root-nya dipercaya secara publik.
Ada beberapa alasan mengapa proses ini penting.
1. Mencegah Penerbitan Sertifikat Tanpa Hak
CA harus memastikan bahwa pemohon memiliki kendali atas domain sebelum sertifikat diterbitkan.
Tanpa proses verifikasi yang benar, seseorang dapat mencoba memperoleh sertifikat untuk domain yang bukan miliknya.
2. Menjaga Keamanan Private Key
Private key CA merupakan komponen penting dalam proses penandatanganan sertifikat.
Jika private key tersebut tidak dilindungi dengan baik, pihak yang tidak berwenang berpotensi menyalahgunakannya untuk menerbitkan sertifikat yang tidak semestinya.
3. Memastikan Proses Penerbitan Sesuai Standar
CA harus menjalankan proses penerbitan dan pengelolaan sertifikat sesuai persyaratan yang berlaku.
Audit dan pengawasan membantu mengidentifikasi kelemahan dalam prosedur operasional maupun keamanan infrastruktur.
4. Menjaga Kepercayaan Pengguna Internet
Browser bertindak sebagai pihak yang memutuskan apakah sertifikat tertentu dapat diterima berdasarkan kebijakan kepercayaannya.
Dengan membatasi CA yang dipercaya dan melakukan evaluasi secara berkelanjutan, browser berupaya menjaga keandalan sistem autentikasi website.
Apa Itu Certificate Transparency dan Apa Hubungannya dengan CA?
Selain proses validasi dan audit, ada mekanisme lain yang membantu mengawasi penerbitan sertifikat, yaitu Certificate Transparency (CT).
Certificate Transparency merupakan kerangka kerja terbuka yang memungkinkan sertifikat TLS yang diterbitkan dicatat dalam log publik yang dirancang bersifat append-only dan dapat diverifikasi secara kriptografis.
Tujuannya adalah meningkatkan transparansi penerbitan sertifikat.
Dengan adanya log tersebut, penerbitan sertifikat dapat dipantau oleh pemilik domain, peneliti keamanan, penyedia browser, dan pihak lain yang berkepentingan.
Jika ditemukan sertifikat yang diterbitkan secara tidak semestinya, informasi tersebut dapat membantu proses investigasi dan tindakan lanjutan.
Beberapa browser juga menerapkan persyaratan Certificate Transparency untuk sertifikat yang dipercaya secara publik.
Namun, Certificate Transparency bukan pengganti proses validasi CA. CT membantu membuat penerbitan sertifikat lebih mudah dipantau, sedangkan CA tetap bertanggung jawab menjalankan proses verifikasi dan penerbitan sesuai ketentuan.
Apakah Semua Sertifikat dari CA Tepercaya Pasti Aman?
Tidak selalu.
Sertifikat yang diterbitkan oleh CA tepercaya menunjukkan bahwa sertifikat tersebut dapat divalidasi melalui sistem kepercayaan browser. Namun, hal ini tidak berarti website secara keseluruhan bebas dari risiko keamanan.
Ada beberapa hal yang perlu dipahami.
- Sertifikat TLS membantu melindungi komunikasi antara browser dan server melalui enkripsi.
- Sertifikat membantu browser memverifikasi identitas domain berdasarkan informasi yang divalidasi.
- Sertifikat tidak menjamin bahwa isi website bebas dari malware atau phishing.
- Sertifikat tidak melindungi website dari SQL injection, pencurian akun, atau kerentanan aplikasi.
- Sertifikat tidak menjamin bahwa pengelola website selalu menjalankan praktik keamanan yang baik.
Website phishing pun dapat menggunakan sertifikat TLS yang valid jika pemiliknya berhasil memenuhi proses validasi domain untuk domain yang digunakan.
Oleh sebab itu, HTTPS merupakan salah satu komponen penting keamanan website, bukan satu-satunya perlindungan yang dibutuhkan.
Bagaimana Cara Mengetahui CA yang Menerbitkan Sertifikat Website?
Pemilik website maupun pengunjung dapat memeriksa informasi CA yang menerbitkan sertifikat TLS.
Berikut langkah umum yang dapat dilakukan melalui browser:
- Buka website yang menggunakan HTTPS.
- Klik ikon pengaturan atau informasi situs di sebelah alamat website.
- Buka informasi koneksi atau sertifikat, jika tersedia.
- Cari bagian Issuer atau Penerbit.
- Periksa nama CA yang menerbitkan sertifikat.
- Periksa juga masa berlaku dan nama domain yang tercantum.
Pada beberapa browser, tampilan dan nama menu dapat berbeda.
Informasi sertifikat juga dapat diperiksa menggunakan layanan SSL checker atau Certificate Transparency log.
Bagi pemilik website, pemeriksaan ini berguna untuk memastikan sertifikat telah dipasang dengan benar dan diterbitkan oleh CA yang sesuai.
Apa yang Harus Diperhatikan Pemilik Website Saat Memilih CA?
Pemilihan CA sebaiknya tidak hanya didasarkan pada harga sertifikat.
Ada beberapa hal yang perlu diperhatikan agar sertifikat dapat digunakan dengan baik dan dikelola secara aman.
1. Pastikan Sertifikat Didukung Browser
Pilih sertifikat dari CA yang root certificate-nya dipercaya oleh browser dan sistem operasi yang digunakan pengunjung website.
Dukungan ini penting agar pengunjung tidak mendapatkan peringatan sertifikat yang tidak dipercaya.
2. Periksa Jenis Validasi Sertifikat
Pahami perbedaan validasi Domain Validation (DV), Organization Validation (OV), dan Extended Validation (EV).
Masing-masing memiliki proses pemeriksaan identitas yang berbeda. Perbedaan tersebut berkaitan dengan tingkat validasi, bukan berarti EV secara otomatis menggunakan enkripsi yang lebih kuat daripada DV atau OV.
3. Perhatikan Dukungan Teknis
Pastikan penyedia sertifikat memiliki dokumentasi instalasi, panduan konfigurasi, serta dukungan teknis ketika terjadi masalah.
Hal ini akan membantu jika muncul kendala seperti certificate chain tidak lengkap, kesalahan konfigurasi server, atau sertifikat kedaluwarsa.
4. Perhatikan Pengelolaan Masa Berlaku
Sertifikat memiliki masa berlaku yang perlu dipantau.
Pilih layanan yang mendukung pengingat perpanjangan atau otomatisasi penerbitan ulang jika sesuai dengan kebutuhan infrastruktur website.
5. Periksa Reputasi dan Kepatuhan CA
Cari informasi mengenai kebijakan keamanan, audit, riwayat insiden, serta status kepercayaan CA pada browser utama.
CA yang baik harus mampu menjaga keamanan sistem penerbitan sertifikat secara konsisten.
Kesimpulan
Certificate Authority (CA) merupakan bagian penting dari sistem keamanan HTTPS. CA bertugas memverifikasi informasi pemohon, menerbitkan sertifikat digital, menandatangani sertifikat, serta mengelola siklus hidup sertifikat.
Browser mempercayai CA melalui sistem Root Store yang dikelola berdasarkan kebijakan masing-masing penyedia browser dan platform. Kepercayaan tersebut tidak diberikan secara otomatis, tetapi bergantung pada persyaratan keamanan, audit, pengawasan, dan kepatuhan CA.
Bagi pemilik website, memahami peran CA membantu dalam memilih sertifikat SSL/TLS yang sesuai, memastikan rantai sertifikat terpasang dengan benar, serta menjaga koneksi HTTPS tetap dapat dipercaya oleh pengunjung.
Pada akhirnya, keamanan website bukan hanya tentang memasang sertifikat SSL. Pengelolaan sertifikat, keamanan server, pembaruan aplikasi, dan perlindungan terhadap ancaman siber juga harus menjadi perhatian.
FAQ (Pertanyaan yang Sering Diajukan)
1. Apa kepanjangan dari CA dalam SSL?
CA adalah singkatan dari Certificate Authority, yaitu organisasi atau entitas yang berwenang menerbitkan dan mengelola sertifikat digital.
2. Apakah Certificate Authority sama dengan penyedia SSL?
Dalam konteks penerbitan sertifikat publik, CA merupakan pihak yang menerbitkan dan menandatangani sertifikat. Penyedia atau reseller SSL dapat bertindak sebagai pihak yang menjual dan membantu proses pemesanan sertifikat, tetapi belum tentu merupakan CA yang menerbitkannya.
3. Mengapa browser harus mempercayai CA?
Browser membutuhkan sistem kepercayaan untuk memverifikasi bahwa sertifikat website diterbitkan oleh pihak yang diakui dan dapat ditelusuri ke root certificate yang dipercaya. Proses ini membantu mencegah penyamaran identitas website melalui sertifikat yang tidak valid.
4. Apa perbedaan Root CA dan Intermediate CA?
Root CA merupakan otoritas pada tingkat teratas yang sertifikatnya menjadi titik awal kepercayaan. Intermediate CA adalah otoritas perantara yang memperoleh kewenangan dari Root CA atau CA lain di atasnya untuk menerbitkan sertifikat.
5. Apakah semua CA dipercaya oleh Google Chrome dan Firefox?
Tidak. Setiap browser dan platform memiliki kebijakan serta daftar root certificate sendiri. CA harus memenuhi persyaratan yang ditetapkan agar sertifikat root-nya dapat dipercaya.
6. Apakah sertifikat SSL gratis juga menggunakan CA tepercaya?
Bisa. Sertifikat gratis maupun berbayar dapat diterbitkan oleh CA yang dipercaya browser. Harga sertifikat bukan penentu utama tingkat kepercayaan browser.
7. Apa yang terjadi jika CA tidak lagi dipercaya browser?
Browser dapat membatasi atau menghentikan kepercayaan terhadap sertifikat yang terkait dengan CA tersebut. Dampaknya bergantung pada kebijakan browser, cakupan tindakan, serta sertifikat yang terdampak. Pengelola website mungkin perlu mengganti sertifikat atau beralih ke CA lain yang dipercaya.
8. Apakah CA menjamin website bebas dari serangan siber?
Tidak. CA membantu memvalidasi identitas domain dan menerbitkan sertifikat digital. Perlindungan terhadap malware, phishing, kerentanan aplikasi, dan serangan lainnya tetap membutuhkan langkah keamanan tambahan.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.
Referensi
- Chrome Root Program Policy — kebijakan Google Chrome mengenai CA dan Root Store.
- Mozilla Root Store Policy — kebijakan Mozilla untuk sertifikat root tepercaya.
- CA/Browser Forum Baseline Requirements — persyaratan penerbitan dan pengelolaan sertifikat TLS publik.
- Microsoft Learn: Certificate Chains — penjelasan struktur rantai sertifikat.
- MDN: Certificate Transparency — penjelasan transparansi penerbitan sertifikat.