Sertifikat SSL/TLS memiliki peran penting dalam menjaga keamanan komunikasi antara browser dan server website. Ketika pengunjung membuka website menggunakan HTTPS, browser akan memeriksa sertifikat digital untuk memastikan bahwa koneksi tersebut menggunakan identitas server yang dapat dipercaya.
Namun, pernahkah Anda membayangkan apa yang terjadi jika pihak yang menerbitkan sertifikat tersebut justru mengalami masalah keamanan?
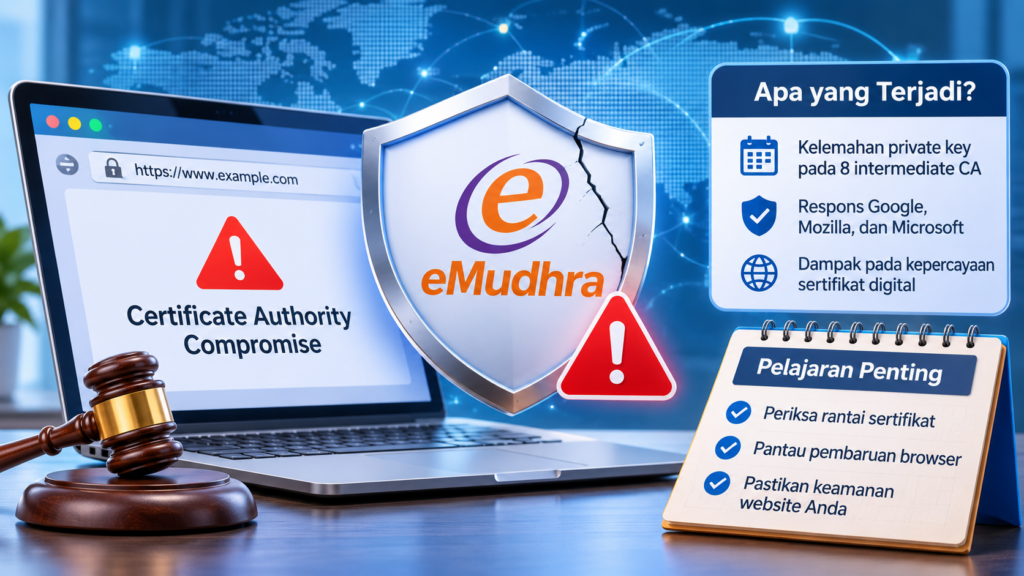
Situasi inilah yang menjadi perhatian industri keamanan internet pada Oktober 2026 setelah muncul laporan mengenai kelemahan kriptografis pada sejumlah intermediate Certificate Authority (CA) milik eMudhra.
Temuan tersebut memicu respons dari sejumlah pengelola browser dan root certificate program, termasuk Google, Mozilla, Microsoft, dan Apple. Langkah pengamanan dilakukan untuk mencegah kemungkinan penyalahgunaan sertifikat yang berada dalam hierarki CA terdampak.
Kasus ini menjadi pengingat bahwa keamanan HTTPS tidak hanya bergantung pada pemasangan SSL di sebuah website. Ada infrastruktur kepercayaan yang lebih besar di belakangnya, yaitu Certificate Authority, pengelolaan private key, dan sistem validasi sertifikat yang digunakan browser.
Lalu, apa sebenarnya yang terjadi pada eMudhra? Seberapa besar dampaknya terhadap pengguna sertifikat SSL? Dan apa yang perlu diperhatikan pemilik website dari kejadian ini?
1. Mengenal eMudhra dan Perannya dalam Industri Sertifikat Digital
Sebelum membahas insidennya, penting untuk memahami terlebih dahulu posisi eMudhra dalam ekosistem sertifikat digital.
eMudhra merupakan perusahaan penyedia solusi identitas digital, tanda tangan elektronik, dan layanan keamanan berbasis Public Key Infrastructure (PKI). Salah satu lini bisnisnya adalah penerbitan sertifikat TLS untuk mengamankan koneksi website.
Dalam ekosistem SSL/TLS, Certificate Authority atau CA merupakan pihak yang memiliki kewenangan menerbitkan sertifikat digital setelah melakukan proses validasi sesuai ketentuan yang berlaku.
Sertifikat yang diterbitkan oleh CA dapat dipercaya oleh browser apabila rantai sertifikatnya terhubung dengan root certificate yang masuk dalam daftar kepercayaan browser atau sistem operasi.
Karena itu, CA memegang tanggung jawab besar. Kesalahan dalam proses penerbitan, perlindungan private key, atau pengelolaan infrastruktur sertifikat dapat berdampak lebih luas daripada satu website saja.
2. Apa yang Terjadi dalam Insiden Keamanan eMudhra 2026?
Insiden ini berkaitan dengan delapan intermediate CA yang berada di bawah hierarki emSign ECC Root CA – G3 milik eMudhra.
Pada 17 Oktober 2026, seorang peneliti keamanan melaporkan bahwa private key dari delapan intermediate CA tersebut memiliki kelemahan kriptografis sehingga dapat dipulihkan dari informasi kunci publik yang tersedia.
Temuan tersebut menjadi masalah serius karena private key intermediate CA memiliki kewenangan untuk menandatangani sertifikat digital.
Jika pihak yang tidak berwenang berhasil memperoleh private key tersebut, mereka secara teori dapat membuat sertifikat yang tampak diterbitkan oleh CA yang dipercaya.
Dalam konteks TLS, kemampuan tersebut berpotensi digunakan untuk membuat sertifikat palsu yang mengatasnamakan website lain.
Namun, ada hal penting yang perlu dipahami: menurut penjelasan eMudhra, intermediate CA yang terdampak belum menerbitkan sertifikat end-entity yang dipercaya publik. Google juga menyatakan bahwa tidak ada sertifikat TLS yang tercatat pada Certificate Transparency Logs di bawah enam intermediate CA TLS yang terdampak sebelum tindakan pemblokiran dilakukan.
Dengan demikian, potensi risiko penyalahgunaan private key memang serius, tetapi hal tersebut tidak berarti seluruh website pelanggan eMudhra telah disusupi atau komunikasi penggunanya telah disadap.
3. Mengapa Private Key Intermediate CA Sangat Penting?
Untuk memahami dampak insiden ini, kita perlu mengenal struktur dasar penerbitan sertifikat SSL/TLS.
Secara umum, ekosistem sertifikat digital memiliki beberapa komponen:
- Root CA: otoritas sertifikat utama yang menjadi dasar kepercayaan.
- Intermediate CA: sertifikat perantara yang digunakan untuk menerbitkan sertifikat lain.
- End-entity certificate: sertifikat yang dipasang pada website atau server.
Intermediate CA memiliki kewenangan untuk menandatangani sertifikat end-entity sesuai batasan dan kebijakan penerbitannya.
Inilah alasan private key intermediate CA harus dilindungi dengan sangat ketat.
Jika private key pada sertifikat website biasa bermasalah, dampaknya umumnya terbatas pada identitas website tersebut. Namun, jika private key intermediate CA dapat disalahgunakan, risikonya berpotensi meluas ke banyak domain yang mempercayai hierarki penerbitan tersebut.
Dalam kasus eMudhra, masalahnya bukan karena HTTPS atau algoritma TLS secara keseluruhan gagal bekerja. Kelemahan ditemukan pada proses pembentukan kunci kriptografis untuk sejumlah intermediate CA.
Perbedaan ini penting agar pembaca tidak salah memahami insiden sebagai bukti bahwa seluruh teknologi SSL/TLS sudah tidak aman.
4. Bagaimana Kelemahan Private Key Bisa Terjadi?
Berdasarkan penjelasan eMudhra, delapan intermediate CA tersebut dibuat melalui Key Generation Ceremony pada 30 April 2025.
Proses pembentukan kunci menggunakan Hardware Security Module (HSM) bersertifikasi FIPS 140-2 Level 3.
Namun, penggunaan perangkat HSM ternyata tidak cukup untuk menjamin seluruh proses berjalan dengan benar.
eMudhra menjelaskan bahwa terdapat kesalahan pada salah satu tahapan prosedur key generation ceremony. Proses key wrap dan unwrap menghasilkan kumpulan kunci tambahan yang lemah di samping kunci asli yang kuat.
Kumpulan kunci yang lemah tersebut kemudian digunakan pada sertifikat intermediate CA yang dipublikasikan ke browser root store.
Menurut penjelasan perusahaan, kelemahan tersebut tidak terdeteksi selama kurang lebih 18 bulan, termasuk ketika hierarki sertifikat telah melewati dua siklus audit independen.
Temuan ini menunjukkan bahwa keamanan infrastruktur sertifikat digital tidak hanya bergantung pada perangkat yang digunakan.
Ada beberapa aspek lain yang juga menentukan, seperti:
- Ketepatan prosedur pembentukan kunci.
- Pemeriksaan hasil proses kriptografi.
- Pengawasan terhadap aktivitas penerbitan sertifikat.
- Pengujian independen terhadap konfigurasi CA.
- Kemampuan mendeteksi kelemahan sebelum sertifikat digunakan secara luas.
eMudhra menyatakan masih melakukan investigasi untuk memastikan akar penyebab masalah dan berkomitmen mempublikasikan laporan analisis penyebab melalui proses yang berlaku di ekosistem CA.
5. Kronologi Kasus Keamanan eMudhra pada Oktober 2026
Berikut rangkuman peristiwa berdasarkan pengumuman eMudhra, Mozilla, Google, dan Microsoft.
| Tanggal | Peristiwa |
|---|---|
| 30 April 2025 | Delapan intermediate CA dibuat dalam proses Key Generation Ceremony. |
| 17 Oktober 2026 | Peneliti keamanan melaporkan kelemahan private key kepada pengelola root program. |
| 18 Oktober 2026 | eMudhra mencabut delapan intermediate CA yang terdampak. |
| 19–20 Oktober 2026 | Sejumlah pengelola browser dan root store menerapkan tindakan pemblokiran dan penghapusan kepercayaan terhadap sertifikat terkait. |
| 20 Oktober 2026 | Mozilla dan Google mengumumkan langkah perlindungan bagi pengguna Firefox, Chrome, dan Android. |
| 21 Oktober 2026 | eMudhra menerbitkan penjelasan resmi mengenai insiden dan dampaknya. |
| 26–27 Oktober 2026 | Microsoft mengumumkan pemblokiran sertifikat terdampak pada daftar kepercayaan Microsoft Edge. |
| 28 Oktober 2026 | eMudhra memberikan pembaruan mengenai proses migrasi pelanggan TLS. |
| 30 Oktober 2026 | eMudhra mengumumkan penunjukan KPMG sebagai peninjau independen. |
Kronologi tersebut memperlihatkan bahwa penanganan insiden tidak berhenti pada pencabutan intermediate CA. Pengelola browser juga perlu memperbarui mekanisme kepercayaan agar sertifikat yang terkait tidak lagi diterima sebagai sertifikat tepercaya.
6. Bagaimana Respons Google, Mozilla, dan Microsoft?
Setelah menerima laporan mengenai kelemahan private key, sejumlah pengelola browser mengambil langkah pengamanan.
Google Chrome dan Android
Google menyampaikan bahwa tim Chrome Root Program menerima laporan pada 17 Oktober 2026.
Setelah memverifikasi temuan, Google menerapkan pembaruan CRLSet untuk memblokir sertifikat intermediate CA yang terdampak.
Google juga mengumumkan penghapusan emSign ECC Root CA – G3 dari Chrome Root Store. Langkah ini penting karena sertifikat lain yang masih bergantung pada root tersebut juga dapat kehilangan kepercayaan di Chrome setelah perubahan diterapkan.
Google meminta operator website yang sertifikatnya menggunakan hierarki tersebut untuk segera memperoleh dan memasang sertifikat pengganti dari hierarki PKI lain yang dipercaya Chrome.
Mozilla Firefox
Mozilla mengambil tindakan dengan memasukkan sertifikat yang terdampak ke OneCRL, yaitu daftar pencabutan sertifikat yang digunakan Firefox.
Menurut Mozilla, perlindungan tersebut telah didistribusikan kepada pengguna Firefox dengan konfigurasi standar dalam waktu kurang dari tiga jam setelah laporan diterima.
Mozilla juga menerbitkan pembaruan untuk sejumlah versi Firefox dan memperbarui daftar sertifikat tepercaya pada NSS untuk memperluas perlindungan bagi aplikasi yang menggunakan trust store Mozilla.
Microsoft Edge dan Windows
Microsoft mengumumkan respons terhadap delapan intermediate CA eMudhra yang terdampak, terdiri dari enam sertifikat terkait TLS dan dua sertifikat code signing.
Pada 27 Oktober 2026, Microsoft menyatakan telah menghapus tujuh sertifikat terdampak dari daftar kepercayaan Microsoft Edge.
Microsoft juga mengingatkan organisasi agar memperbarui sistem, memeriksa perangkat yang tidak menerima pembaruan otomatis, serta mengganti sertifikat yang masih bergantung pada hierarki terdampak.
Respons tersebut menunjukkan bahwa keamanan sertifikat digital merupakan tanggung jawab bersama antara CA, pengelola browser, sistem operasi, dan administrator website.
7. Apakah Website yang Menggunakan SSL eMudhra Ikut Terdampak?
Pertanyaan ini tentu menjadi perhatian utama bagi pemilik website.
Jawabannya: tidak semua pelanggan eMudhra otomatis terdampak dengan cara yang sama.
Insiden tersebut secara khusus berkaitan dengan delapan intermediate CA dan hierarki emSign ECC Root CA – G3.
Namun, karena pengelola browser juga mengambil tindakan terhadap root certificate yang menjadi induknya, sertifikat lain yang masih bergantung pada hierarki tersebut dapat ikut kehilangan kepercayaan.
Artinya, sebuah sertifikat bisa saja masih memiliki tanggal berlaku yang panjang, tetapi tidak lagi diterima oleh browser karena rantai kepercayaannya telah berubah.
Bagi pelanggan yang menggunakan sertifikat dari hierarki terdampak, eMudhra menyampaikan bahwa mereka menyediakan jalur penerbitan alternatif dan mendukung proses migrasi ke penyedia sertifikat lain.
Dalam pembaruan 28 Oktober 2026, perusahaan menyebut sekitar 30.800 sertifikat pada hierarki G3 berasal dari satu ekosistem klien di Amerika Serikat. Pelanggan dalam ekosistem tersebut telah diberikan jalur penerbitan alternatif melalui root G1.
eMudhra juga menyampaikan bahwa sebagian besar pelanggan TLS lainnya telah dialihkan ke penyedia alternatif tanpa biaya tambahan.
Hal yang tidak kalah penting, eMudhra menegaskan bahwa bisnis Digital Signature Certificate (DSC), eSign, dan solusi enterprise mereka tidak terdampak oleh insiden TLS ini karena menggunakan infrastruktur yang terpisah.
Jadi, pemilik website tidak perlu langsung menyimpulkan bahwa seluruh layanan eMudhra atau semua sertifikat SSL yang pernah diterbitkannya mengalami masalah. Pemeriksaan harus didasarkan pada hierarki sertifikat yang benar-benar digunakan.
8. Apa yang Harus Dilakukan Pemilik Website?
Jika website Anda menggunakan sertifikat SSL yang diterbitkan melalui hierarki eMudhra terdampak, jangan hanya mengandalkan tanggal kedaluwarsa sertifikat.
Ada beberapa langkah yang perlu dilakukan.
1. Periksa Sertifikat SSL yang Digunakan
Buka website melalui browser dan periksa informasi sertifikat digitalnya.
Perhatikan:
- Nama penerbit sertifikat.
- Nama intermediate CA.
- Root certificate yang menjadi induk.
- Masa berlaku sertifikat.
- Rantai sertifikat yang digunakan.
Tujuannya adalah memastikan apakah sertifikat website benar-benar bergantung pada hierarki yang terdampak.
2. Hubungi Penyedia SSL atau Hosting
Jika Anda membeli sertifikat melalui penyedia SSL atau layanan hosting, hubungi tim dukungan mereka.
Tanyakan apakah sertifikat yang digunakan termasuk dalam hierarki terdampak dan apakah perlu diterbitkan ulang menggunakan hierarki alternatif.
Jangan berasumsi bahwa semua sertifikat dari satu merek memiliki jalur penerbitan yang sama.
3. Siapkan Sertifikat Pengganti
Jika sertifikat website masih bergantung pada hierarki yang tidak lagi dipercaya browser, segera lakukan penggantian.
Gunakan sertifikat dari hierarki CA lain yang dipercaya browser dan sesuai dengan kebutuhan domain.
Pastikan proses penerbitan dan pemasangan dilakukan dengan benar agar tidak menimbulkan gangguan akses website.
4. Periksa Seluruh Domain dan Subdomain
Perusahaan yang mengelola banyak website perlu memeriksa semua domain dan subdomain yang menggunakan sertifikat terkait.
Jangan hanya memeriksa domain utama. Subdomain, aplikasi internal, API, dan layanan lain mungkin memiliki sertifikat yang diterbitkan melalui hierarki berbeda.
5. Uji Kembali Setelah Migrasi
Setelah sertifikat baru dipasang, lakukan pengujian melalui beberapa browser.
Pastikan:
- Sertifikat baru sudah terbaca.
- Nama domain sesuai.
- Certificate chain lengkap.
- Tidak ada peringatan keamanan.
- Koneksi HTTPS berjalan normal.
Simpan catatan sertifikat lama dan baru untuk kebutuhan dokumentasi serta audit internal.
9. Pelajaran Penting dari Kasus eMudhra bagi Industri SSL
Kasus eMudhra memberikan beberapa pelajaran penting mengenai pengelolaan kepercayaan digital.
Keamanan CA Harus Lebih dari Sekadar Memiliki HSM
HSM merupakan perangkat penting untuk melindungi kunci kriptografi. Namun, perangkat tersebut tidak otomatis menjamin seluruh prosedur pembentukan dan pengelolaan kunci bebas dari kesalahan.
Proses operasional, validasi, dan pemeriksaan hasil pembentukan kunci tetap harus dilakukan secara ketat.
Audit Berkala Perlu Didukung Pengujian Teknis
Insiden ini memperlihatkan bahwa suatu infrastruktur dapat melewati siklus audit, tetapi kelemahan tertentu masih mungkin tidak terdeteksi.
Karena itu, audit perlu didukung pengujian teknis yang relevan, evaluasi prosedur, dan pemantauan berkelanjutan.
Kepercayaan Browser Dapat Berubah
Sertifikat SSL tidak hanya dinilai berdasarkan tanggal kedaluwarsa.
Browser dapat memperbarui daftar kepercayaannya ketika ditemukan masalah pada CA atau hierarki sertifikat tertentu.
Itulah sebabnya administrator website perlu memperhatikan pengumuman resmi dari penerbit sertifikat dan pengelola browser.
Transparansi Menjadi Bagian Penting dari Keamanan Digital
Ketika terjadi insiden, pelanggan membutuhkan informasi yang jelas mengenai cakupan masalah, sertifikat yang terdampak, tindakan yang dilakukan, dan proses pemulihan.
Penunjukan peninjau independen oleh eMudhra merupakan salah satu langkah yang diumumkan perusahaan untuk memberikan pemeriksaan tambahan terhadap insiden tersebut.
Pemilik Website Perlu Memiliki Rencana Penggantian Sertifikat
Pengelolaan SSL sebaiknya tidak hanya berfokus pada instalasi dan perpanjangan.
Pemilik website juga perlu menyiapkan prosedur penggantian sertifikat apabila penerbit atau hierarki sertifikat mengalami masalah kepercayaan.
Dengan begitu, perubahan kebijakan browser atau insiden pada CA tidak harus selalu berujung pada gangguan layanan yang berkepanjangan.
Kesimpulan
Kasus keamanan eMudhra pada Oktober 2026 menunjukkan betapa pentingnya menjaga keamanan infrastruktur Certificate Authority dalam ekosistem internet.
Kelemahan pada private key delapan intermediate CA memicu tindakan pengamanan dari sejumlah pengelola browser dan root store. Dampaknya tidak hanya berkaitan dengan sertifikat yang diterbitkan, tetapi juga kepercayaan terhadap hierarki CA yang menjadi bagian dari infrastruktur HTTPS.
Bagi pemilik website, pelajaran utamanya adalah bahwa keamanan SSL tidak cukup dinilai dari keberadaan ikon gembok atau tanggal kedaluwarsa sertifikat.
Penting untuk memastikan sertifikat berasal dari hierarki yang dipercaya, memiliki konfigurasi yang benar, dan tetap kompatibel dengan kebijakan browser yang digunakan pengunjung.
Sementara bagi industri Certificate Authority, insiden ini menjadi pengingat bahwa perlindungan private key, proses operasional, audit, dan transparansi merupakan bagian yang tidak terpisahkan dari kepercayaan digital.
Pada akhirnya, keamanan HTTPS bukan hanya tentang mengenkripsi koneksi, tetapi juga tentang memastikan bahwa pihak yang menerbitkan sertifikat benar-benar dapat dipercaya.
FAQ: Pertanyaan yang Sering Diajukan
1. Apa itu kasus keamanan eMudhra 2026?
Kasus ini merupakan insiden keamanan yang melibatkan kelemahan kriptografis pada private key delapan intermediate Certificate Authority milik eMudhra. Temuan tersebut dilaporkan pada Oktober 2026 dan memicu tindakan pengamanan dari sejumlah pengelola browser.
2. Apakah semua sertifikat SSL eMudhra terdampak?
Tidak. Insiden ini berkaitan dengan delapan intermediate CA tertentu dan hierarki root yang terkait. Namun, tindakan pengelola browser terhadap root certificate dapat memengaruhi sertifikat lain yang bergantung pada hierarki tersebut. Karena itu, perlu dilakukan pemeriksaan berdasarkan rantai sertifikat.
3. Apa risiko jika private key intermediate CA berhasil diperoleh pihak tidak berwenang?
Private key intermediate CA dapat digunakan untuk menandatangani sertifikat digital. Jika disalahgunakan, sertifikat palsu berpotensi digunakan untuk menyamar sebagai website atau layanan lain pada perangkat yang masih mempercayai CA tersebut.
4. Apakah SSL/TLS secara keseluruhan menjadi tidak aman akibat kasus ini?
Tidak. Insiden ini berkaitan dengan proses pembentukan private key pada sejumlah intermediate CA, bukan bukti bahwa seluruh protokol SSL/TLS atau semua sertifikat digital memiliki kelemahan yang sama.
5. Apakah pemilik website harus mengganti sertifikat SSL?
Hanya jika sertifikat yang digunakan bergantung pada hierarki yang terdampak atau penyedia sertifikat menyatakan perlu dilakukan penggantian. Periksa informasi sertifikat dan ikuti pemberitahuan resmi dari penerbit atau penyedia layanan.
6. Apakah bisnis eMudhra lainnya ikut terdampak?
Menurut pernyataan resmi perusahaan, bisnis Digital Signature Certificate (DSC), eSign, dan solusi enterprise tidak terdampak karena menggunakan infrastruktur terpisah dari bisnis TLS global.
7. Mengapa browser dapat menghapus kepercayaan terhadap Certificate Authority?
Browser memiliki kebijakan dan daftar root certificate tepercaya. Jika ditemukan masalah keamanan atau pelanggaran persyaratan pada suatu CA, pengelola browser dapat membatasi atau menghapus kepercayaan terhadap sertifikat tertentu untuk melindungi pengguna.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.
Referensi
- eMudhra – Statement on Recent Certificate Security Incident — pembaruan perusahaan hingga 30 Oktober 2026, termasuk penjelasan teknis dan penunjukan KPMG.
- Mozilla – Protecting Firefox Users Following the Compromise of eMudhra Intermediate Certificates — respons Mozilla dan perlindungan pengguna Firefox.
- Google – Protecting Chrome and Android Users from Compromised eMudhra Intermediate CA Certificates — respons Chrome dan Android serta dampak penghapusan root certificate.
- Microsoft – Response to Compromised eMudhra Certificate Authority Keys — tindakan Microsoft terhadap sertifikat terdampak.
- Kudelski Security – eMudhra Intermediate CA Private Key Compromise — analisis teknis dan kronologi insiden.
- Reuters – India’s eMudhra exits website security business after flaws trigger global alarm — laporan independen mengenai dampak bisnis dan respons industri.