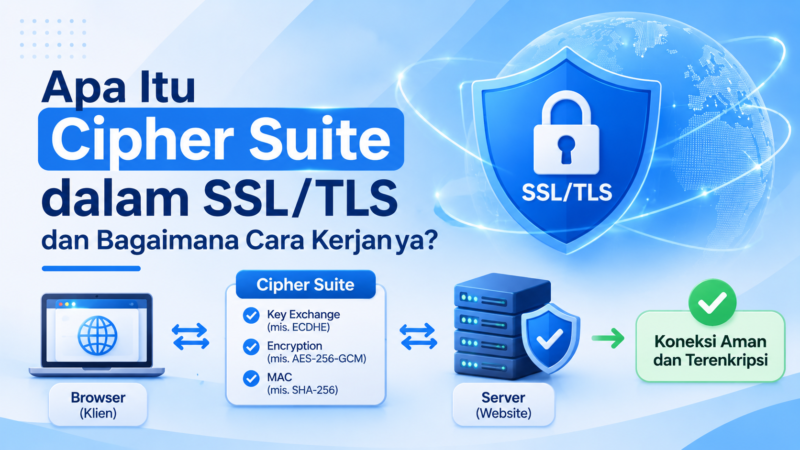
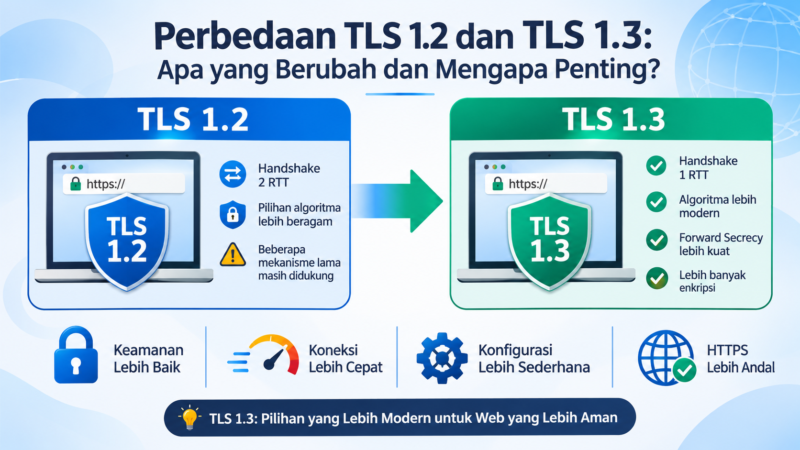
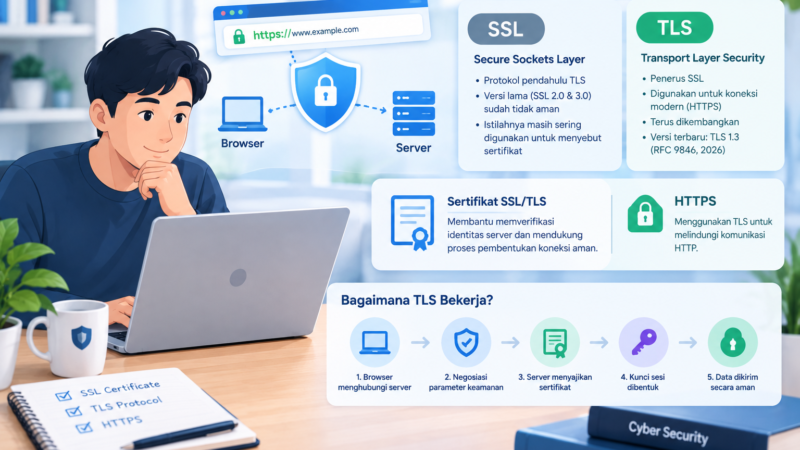
Saat mengunjungi sebuah website, Anda mungkin melihat ikon gembok di sebelah alamat website dan awalan HTTPS. Keduanya menunjukkan bahwa koneksi antara browser dan server menggunakan protokol keamanan TLS (yang masih sering disebut SSL).
Banyak pemilik website menganggap bahwa setelah memasang sertifikat SSL, website mereka sudah terlindungi dari berbagai ancaman siber. Padahal, anggapan tersebut tidak sepenuhnya benar.
SSL/TLS memang penting untuk keamanan website, tetapi tidak dirancang untuk mencegah semua jenis serangan hacker atau infeksi malware.
Teknologi ini terutama melindungi komunikasi data antara browser dan server. Sementara itu, ancaman seperti malware, SQL injection, pencurian akun administrator, dan eksploitasi celah keamanan aplikasi membutuhkan perlindungan tambahan.
Lalu, sebenarnya sejauh mana SSL dapat melindungi website? Apa saja ancaman yang masih bisa terjadi meskipun HTTPS sudah aktif? Simak penjelasannya berikut ini.
Apa Fungsi SSL/TLS dalam Keamanan Website?
SSL (Secure Sockets Layer) merupakan protokol keamanan generasi lama yang menjadi pendahulu TLS (Transport Layer Security). Saat ini, komunikasi HTTPS modern menggunakan TLS, meskipun istilah SSL masih banyak digunakan dalam industri website.
Fungsi utama SSL/TLS adalah melindungi pertukaran data antara browser pengunjung dan server website.
Secara umum, TLS memberikan tiga manfaat keamanan:
1. Mengenkripsi komunikasi data
TLS mengenkripsi data yang dikirimkan antara browser dan server sehingga pihak lain yang berhasil menyadap lalu lintas jaringan tidak dapat dengan mudah membaca isinya.
Contohnya, ketika pengunjung mengisi formulir login, informasi yang dikirimkan melalui koneksi HTTPS dilindungi dengan enkripsi selama perjalanan menuju server.
2. Menjaga integritas data
TLS membantu memastikan data yang dikirimkan tidak diubah secara diam-diam selama perjalanan antara browser dan server.
Hal ini membantu mengurangi risiko manipulasi data oleh pihak yang mencoba menyusup di antara kedua pihak yang berkomunikasi.
3. Membantu autentikasi server
Sertifikat digital membantu browser memverifikasi identitas server yang sedang diakses.
Dengan validasi sertifikat yang benar, browser dapat memastikan bahwa koneksi dibuat ke server yang memiliki identitas sesuai dengan domain tujuan dan rantai sertifikat yang dipercaya.
Namun, ketiga manfaat tersebut berfokus pada keamanan koneksi. TLS tidak otomatis memeriksa apakah file website mengandung malware atau apakah kode aplikasi memiliki celah keamanan.
Apakah SSL Bisa Melindungi Website dari Malware?
Tidak secara langsung. SSL/TLS bukan antivirus, pemindai malware, atau sistem pembersih file berbahaya.
Malware adalah perangkat lunak atau kode berbahaya yang dapat digunakan untuk berbagai tujuan, seperti mencuri informasi, merusak sistem, mengubah konten website, atau memperoleh akses tanpa izin.
Jika sebuah website sudah terinfeksi malware, penggunaan HTTPS tidak otomatis menghilangkan infeksi tersebut.
Sebagai contoh, sebuah website menggunakan WordPress dan sudah memiliki sertifikat SSL aktif. Namun, salah satu plugin yang digunakan memiliki celah keamanan sehingga pihak tidak berwenang berhasil mengubah file website dan menyisipkan kode berbahaya.
Dalam kondisi tersebut, browser tetap dapat membangun koneksi HTTPS yang valid ke server. TLS melindungi komunikasi dengan server tersebut, tetapi tidak mengetahui bahwa file yang disajikan server telah dimodifikasi.
Beberapa kondisi yang perlu dipahami:
- Website yang sudah terinfeksi malware tetap dapat menggunakan HTTPS.
- File berbahaya masih dapat dikirimkan melalui koneksi HTTPS.
- Kode berbahaya yang sudah berada di server tidak otomatis dihapus oleh sertifikat SSL.
- Pengunjung tetap dapat menghadapi risiko jika website yang diakses telah dikompromikan.
Dengan kata lain, HTTPS melindungi jalur komunikasi, bukan menjamin bahwa seluruh isi website aman.
Apakah Website yang Menggunakan HTTPS Masih Bisa Diretas?
Ya. Website yang menggunakan HTTPS tetap dapat diretas jika memiliki celah keamanan pada aplikasi, server, konfigurasi, atau sistem pengelolaan akun.
HTTPS bukan sistem pertahanan yang dapat mencegah seluruh aktivitas peretasan.
Berikut beberapa jenis serangan yang masih mungkin terjadi.
1. SQL Injection
SQL Injection merupakan serangan yang memanfaatkan kelemahan dalam pemrosesan input aplikasi sehingga perintah database dapat dimanipulasi.
Jika aplikasi tidak memvalidasi dan memproses input dengan benar, penyerang dapat mencoba mengakses atau mengubah data yang seharusnya tidak dapat dijangkau.
HTTPS tidak memperbaiki kelemahan pada kode aplikasi atau query database.
Pencegahan membutuhkan penggunaan parameterized queries, validasi input, serta pengelolaan hak akses database yang tepat.
2. Cross-Site Scripting (XSS)
Cross-Site Scripting atau XSS terjadi ketika aplikasi menampilkan konten yang tidak ditangani dengan aman sehingga kode berbahaya dapat dijalankan pada browser pengunjung.
Sebagai contoh, sebuah website memiliki bagian komentar yang tidak melakukan penanganan input dan output dengan benar. Konten berbahaya yang dimasukkan melalui fitur tersebut berpotensi dijalankan ketika pengunjung membuka halaman terkait.
HTTPS dapat melindungi pengiriman data, tetapi tidak otomatis mencegah aplikasi menyajikan konten berbahaya.
Pencegahannya membutuhkan output encoding, sanitasi input sesuai konteks, serta penerapan Content Security Policy (CSP) sebagai lapisan perlindungan tambahan.
3. Pencurian akun administrator
Akun administrator merupakan salah satu target penting karena memiliki akses untuk mengelola website.
Jika penyerang memperoleh username dan password administrator melalui phishing, penggunaan ulang password, atau kebocoran kredensial, mereka mungkin dapat masuk ke dashboard website meskipun website sudah menggunakan HTTPS.
TLS melindungi proses pengiriman kredensial melalui jaringan, tetapi tidak dapat memastikan bahwa orang yang memasukkan kredensial adalah pemilik akun yang sah.
Pencegahan dapat dilakukan dengan:
- Menggunakan password yang kuat dan unik.
- Mengaktifkan Multi-Factor Authentication (MFA).
- Membatasi hak akses administrator.
- Memantau aktivitas login yang mencurigakan.
4. Eksploitasi plugin dan tema yang rentan
Website berbasis CMS seperti WordPress sering menggunakan plugin dan tema untuk menambahkan fitur.
Namun, komponen yang tidak diperbarui atau memiliki celah keamanan dapat menjadi pintu masuk serangan.
Jika penyerang berhasil memanfaatkan kerentanan tersebut, mereka mungkin dapat mengubah konten, memperoleh akses tertentu, atau menjalankan tindakan yang tidak diizinkan.
Sertifikat SSL tidak dapat memperbaiki kerentanan pada plugin maupun tema.
Karena itu, pemilik website perlu memastikan WordPress, plugin, tema, dan komponen pendukung selalu diperbarui dari sumber tepercaya.
5. Malware pada server atau hosting
Malware tidak hanya dapat menyerang perangkat pengunjung, tetapi juga lingkungan server tempat website berjalan.
Jika server sudah terinfeksi, penyerang mungkin dapat memodifikasi file website, mengakses informasi tertentu, atau mengganggu layanan.
Dalam kondisi seperti ini, HTTPS tetap dapat berfungsi karena koneksi terenkripsi tidak sama dengan server yang bebas malware.
Diperlukan pemeriksaan keamanan server, pemantauan file, pembatasan akses, dan proses pemulihan yang tepat.
6. Serangan DDoS
DDoS (Distributed Denial of Service) merupakan serangan yang bertujuan mengganggu ketersediaan layanan dengan membanjiri sistem menggunakan lalu lintas atau permintaan dalam jumlah besar.
Website yang menggunakan HTTPS tetap dapat menjadi target DDoS.
Sertifikat SSL tidak dirancang untuk menyaring seluruh lalu lintas berbahaya atau menjamin ketersediaan server.
Perlindungan dapat melibatkan layanan mitigasi DDoS, Web Application Firewall (WAF), pembatasan permintaan, dan infrastruktur hosting yang sesuai.
Perbedaan Perlindungan SSL dan Sistem Keamanan Website
Agar tidak salah memahami fungsi masing-masing teknologi, berikut perbandingannya.
| Jenis perlindungan | Fungsi utama | Apakah SSL/TLS menanganinya? |
|---|---|---|
| Enkripsi komunikasi | Melindungi data selama perjalanan | Ya |
| Integritas komunikasi | Membantu mencegah manipulasi data dalam perjalanan | Ya |
| Autentikasi server | Membantu memverifikasi identitas server | Ya |
| Pemindaian malware | Mendeteksi file atau kode berbahaya | Tidak |
| SQL Injection | Mencegah manipulasi query database | Tidak |
| Cross-Site Scripting | Mencegah eksekusi konten berbahaya pada browser | Tidak secara langsung |
| Pencurian akun | Melindungi akun dari pengambilalihan | Tidak secara menyeluruh |
| DDoS | Menjaga ketersediaan layanan dari serangan trafik | Tidak |
| Keamanan server | Melindungi sistem operasi dan layanan server | Tidak |
Perbandingan ini menunjukkan bahwa SSL/TLS merupakan salah satu lapisan keamanan website, bukan pengganti seluruh sistem keamanan lainnya.
Bagaimana Cara Melindungi Website Selain Menggunakan SSL?
Karena SSL/TLS tidak dapat menangani seluruh ancaman, pemilik website perlu menerapkan pendekatan keamanan berlapis (defense in depth).
Berikut beberapa langkah yang dapat dilakukan.
1. Selalu memperbarui CMS, plugin, dan tema
Jika menggunakan WordPress, pastikan versi WordPress, plugin, dan tema selalu diperbarui.
Pembaruan sering kali mencakup perbaikan bug dan kerentanan keamanan. Komponen yang sudah tidak digunakan sebaiknya dihapus agar tidak menambah permukaan serangan yang tidak diperlukan.
Gunakan plugin dan tema dari sumber tepercaya serta periksa riwayat pemeliharaannya.
2. Menggunakan Web Application Firewall (WAF)
WAF merupakan sistem yang membantu memeriksa dan menyaring permintaan HTTP/HTTPS sebelum mencapai aplikasi website.
WAF dapat membantu mengurangi risiko dari berbagai pola serangan, seperti permintaan mencurigakan dan beberapa jenis eksploitasi aplikasi.
Namun, WAF bukan jaminan bahwa website bebas dari kerentanan. Konfigurasi aplikasi dan keamanan server tetap harus diperhatikan.
3. Mengaktifkan Multi-Factor Authentication
MFA memberikan lapisan verifikasi tambahan ketika administrator atau pengguna melakukan login.
Dengan MFA, password yang diketahui pihak lain belum tentu cukup untuk memperoleh akses ke akun.
Aktifkan MFA terutama untuk akun administrator, hosting, panel kontrol, dan layanan penting lainnya.
4. Melakukan backup secara berkala
Backup membantu memulihkan website ketika terjadi kerusakan, kesalahan konfigurasi, atau insiden keamanan.
Pastikan backup mencakup file website dan database. Simpan salinan cadangan di lokasi terpisah dan batasi aksesnya.
Selain membuat backup, lakukan pengujian pemulihan secara berkala untuk memastikan cadangan benar-benar dapat digunakan.
5. Membatasi hak akses pengguna
Tidak semua pengguna membutuhkan akses administrator.
Berikan hak akses berdasarkan kebutuhan pekerjaan. Batasi akun yang memiliki kewenangan untuk mengubah konfigurasi, memasang plugin, mengelola pengguna, atau mengakses server.
Semakin sedikit akun dengan hak istimewa, semakin mudah pengelolaan akses dan pemantauan aktivitasnya.
6. Memantau aktivitas dan perubahan file
Pemilik website perlu memantau aktivitas yang tidak biasa, seperti:
- Login administrator dari lokasi atau waktu yang tidak dikenal.
- Perubahan file website tanpa proses pembaruan yang jelas.
- Munculnya akun pengguna baru yang tidak dikenal.
- Perubahan halaman atau konten secara tiba-tiba.
- Peningkatan penggunaan sumber daya server yang tidak biasa.
Pemantauan log dan integritas file dapat membantu menemukan indikasi masalah lebih awal.
7. Melakukan pemeriksaan keamanan website
Pemeriksaan keamanan secara berkala membantu menemukan kelemahan sebelum dimanfaatkan oleh pihak yang tidak berwenang.
Pemeriksaan dapat mencakup:
- Pemeriksaan konfigurasi SSL/TLS.
- Pemeriksaan versi CMS dan komponen pendukung.
- Pemindaian malware.
- Pemeriksaan kerentanan aplikasi.
- Pemeriksaan konfigurasi server dan hak akses.
- Peninjauan log aktivitas.
Untuk website bisnis yang menyimpan data pelanggan atau menjalankan transaksi, pertimbangkan audit keamanan aplikasi dan infrastruktur secara terencana.
Apakah WAF dan Antivirus Bisa Menggantikan SSL?
Tidak. WAF, antivirus, dan SSL/TLS memiliki fungsi yang berbeda.
- SSL/TLS: melindungi komunikasi antara browser dan server.
- WAF: membantu menyaring dan memeriksa permintaan yang menuju aplikasi website.
- Antivirus atau malware scanner: membantu mendeteksi file dan aktivitas yang terindikasi berbahaya.
- Backup: membantu pemulihan data dan website setelah terjadi masalah.
Keempatnya dapat menjadi bagian dari strategi keamanan yang saling melengkapi.
Misalnya, website menggunakan HTTPS untuk melindungi komunikasi, WAF untuk menyaring permintaan mencurigakan, pemindai malware untuk memeriksa file, dan backup untuk mendukung pemulihan.
Tidak ada satu teknologi yang dapat menggantikan seluruh lapisan perlindungan tersebut.
Contoh Penerapan Keamanan Berlapis pada Website WordPress
WordPress merupakan salah satu CMS yang banyak digunakan untuk blog, website perusahaan, dan toko online.
Namun, keamanan website WordPress tidak cukup hanya dengan memasang sertifikat SSL.
Berikut contoh langkah pengamanan yang dapat diterapkan:
| Area | Langkah perlindungan |
|---|---|
| Koneksi website | Pasang SSL/TLS dan aktifkan HTTPS untuk seluruh halaman |
| CMS | Gunakan versi WordPress yang masih didukung dan diperbarui |
| Plugin dan tema | Perbarui secara berkala dan hapus yang tidak digunakan |
| Akun administrator | Gunakan password unik dan aktifkan MFA |
| Database | Terapkan hak akses minimum dan konfigurasi yang aman |
| Server | Perbarui perangkat lunak server dan batasi akses administratif |
| Firewall | Gunakan WAF sesuai kebutuhan website |
| File website | Pantau perubahan file dan lakukan pemindaian malware |
| Backup | Buat cadangan berkala dan uji proses pemulihan |
| Monitoring | Pantau log, aktivitas login, dan perubahan konfigurasi |
Langkah-langkah tersebut membantu membangun beberapa lapisan perlindungan. Implementasinya perlu disesuaikan dengan ukuran website, jenis layanan, dan tingkat risiko yang dihadapi.
Kesimpulan
Jadi, apakah SSL bisa melindungi website dari malware dan serangan hacker?
Jawabannya adalah SSL/TLS membantu melindungi komunikasi website, tetapi tidak dapat mencegah seluruh malware dan serangan siber.
HTTPS melindungi data yang dikirimkan antara browser dan server melalui enkripsi, menjaga integritas komunikasi, serta membantu memverifikasi identitas server.
Namun, jika aplikasi website memiliki kerentanan, server terinfeksi malware, akun administrator dicuri, atau konfigurasi keamanan tidak tepat, website tetap berisiko mengalami serangan meskipun sertifikat SSL sudah terpasang.
Karena itu, pemilik website perlu menggabungkan SSL/TLS dengan pembaruan sistem, firewall, pemindaian malware, autentikasi berlapis, backup, pembatasan akses, dan pemantauan keamanan.
SSL merupakan fondasi penting keamanan website, tetapi bukan satu-satunya perlindungan yang dibutuhkan.
FAQ (Pertanyaan yang Sering Diajukan)
1. Apakah website HTTPS pasti bebas dari malware?
Tidak. HTTPS hanya melindungi komunikasi antara browser dan server. Jika server atau aplikasi website sudah terinfeksi malware, konten berbahaya tetap dapat disajikan melalui koneksi HTTPS.
2. Apakah hacker masih bisa meretas website yang sudah menggunakan SSL?
Ya. Penyerang masih dapat mencoba memanfaatkan celah keamanan aplikasi, plugin, tema, server, atau akun administrator. SSL/TLS tidak secara langsung menutup kerentanan tersebut.
3. Apakah SSL dapat mencegah SQL Injection?
Tidak. SQL Injection merupakan masalah pada pemrosesan input dan query database aplikasi. Pencegahannya membutuhkan praktik pengembangan aplikasi yang aman, seperti parameterized queries dan validasi input.
4. Apakah SSL dapat melindungi website dari DDoS?
Tidak secara langsung. SSL/TLS bukan sistem mitigasi DDoS. Website membutuhkan perlindungan tambahan seperti layanan mitigasi DDoS, WAF, pembatasan permintaan, dan infrastruktur yang memadai.
5. Apa perbedaan SSL dan WAF?
SSL/TLS melindungi komunikasi data antara browser dan server. Sementara itu, WAF memeriksa dan menyaring permintaan web untuk membantu mengurangi risiko serangan terhadap aplikasi.
6. Apakah website WordPress cukup aman jika sudah menggunakan SSL?
Belum tentu. WordPress tetap membutuhkan pembaruan CMS, plugin, dan tema; perlindungan akun administrator; backup; pemantauan aktivitas; serta pemeriksaan keamanan secara berkala.
7. Apa yang harus dilakukan jika website HTTPS ternyata terinfeksi malware?
Jangan menganggap masalah selesai hanya dengan memperpanjang atau memasang ulang sertifikat SSL. Lakukan pemeriksaan terhadap file, database, akun pengguna, plugin, tema, dan server. Identifikasi sumber infeksi, bersihkan atau pulihkan sistem dari cadangan yang diketahui bersih, perbarui komponen terdampak, dan ganti kredensial yang mungkin telah terekspos. Jika insiden cukup kompleks, mintalah bantuan tenaga keamanan website.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.
Referensi
- OWASP – Transport Layer Security Cheat Sheet
- OWASP – Top 10:2025 Web Application Security Risks
- Australian Cyber Security Centre – Secure Your Website
- Chromium Security – TLS / SSL: What Security Properties Does TLS Not Give Me?
- U.S. Government – The HTTPS-Only Standard: What HTTPS Doesn’t Do