Pernahkah Anda bertanya bagaimana browser dapat membuat koneksi aman dengan sebuah website hanya dalam waktu singkat?
Ketika seseorang mengakses website menggunakan HTTPS, browser dan server tidak langsung bertukar data begitu saja. Keduanya terlebih dahulu menjalankan proses komunikasi untuk menyepakati parameter keamanan, memverifikasi identitas server, dan membentuk kunci enkripsi.
Proses tersebut dikenal sebagai SSL Handshake atau lebih tepatnya TLS Handshake.
TLS Handshake merupakan bagian penting dari teknologi HTTPS. Tanpa proses ini, browser tidak dapat membangun koneksi TLS yang digunakan untuk melindungi komunikasi antara pengunjung dan server website.
Lalu, apa itu SSL Handshake? Bagaimana prosesnya berlangsung? Apa perbedaan TLS Handshake versi 1.2 dan 1.3?
Artikel ini akan membahasnya secara bertahap agar lebih mudah dipahami, termasuk peran sertifikat SSL/TLS, pertukaran kunci, dan enkripsi data.
Apa Itu SSL Handshake?
SSL Handshake adalah proses awal komunikasi antara browser dan server untuk membentuk koneksi yang aman menggunakan protokol SSL/TLS.
Dalam proses ini, browser dan server melakukan beberapa hal penting, antara lain:
- Menentukan versi protokol TLS yang akan digunakan.
- Menyepakati algoritma kriptografi.
- Melakukan pertukaran informasi untuk membentuk rahasia bersama (shared secret).
- Memverifikasi identitas server menggunakan sertifikat digital.
- Menghasilkan kunci sesi untuk mengenkripsi komunikasi.
Setelah proses handshake berhasil, browser dan server dapat bertukar data melalui koneksi yang dilindungi enkripsi TLS.
Meskipun istilah SSL Handshake masih sering digunakan, SSL versi lama sudah tidak direkomendasikan untuk penggunaan modern. Protokol yang digunakan saat ini adalah TLS (Transport Layer Security), terutama TLS 1.2 dan TLS 1.3.
Oleh karena itu, pembahasan SSL Handshake dalam artikel ini mengacu pada mekanisme TLS Handshake.
Mengapa SSL/TLS Handshake Diperlukan?
Ketika browser mengirimkan informasi kepada server melalui jaringan internet, data tersebut dapat melewati berbagai perangkat dan infrastruktur jaringan.
Tanpa perlindungan yang tepat, komunikasi berpotensi disadap atau dimodifikasi oleh pihak yang tidak berwenang.
TLS Handshake diperlukan untuk membentuk koneksi yang memberikan tiga perlindungan utama.
1. Enkripsi (Confidentiality)
Enkripsi membantu melindungi isi komunikasi agar tidak dapat dibaca dengan mudah oleh pihak yang tidak memiliki kunci yang sesuai.
Contohnya, ketika pengunjung mengirimkan informasi melalui formulir login, komunikasi antara browser dan server dilindungi menggunakan enkripsi TLS.
2. Integritas Data (Integrity)
TLS membantu memastikan bahwa data yang dikirimkan tidak dimodifikasi secara diam-diam selama perjalanan dari browser menuju server atau sebaliknya.
Jika terdapat perubahan yang tidak sah pada data terenkripsi, mekanisme autentikasi kriptografis dapat mendeteksinya.
3. Autentikasi (Authentication)
TLS memungkinkan browser memverifikasi identitas server menggunakan sertifikat digital.
Dengan autentikasi server, browser dapat memeriksa apakah pihak yang diajak berkomunikasi memang memiliki identitas yang sesuai dengan domain yang dikunjungi.
Ketiga aspek tersebut bekerja bersama untuk melindungi komunikasi HTTPS.
Bagaimana SSL/TLS Handshake Bekerja?
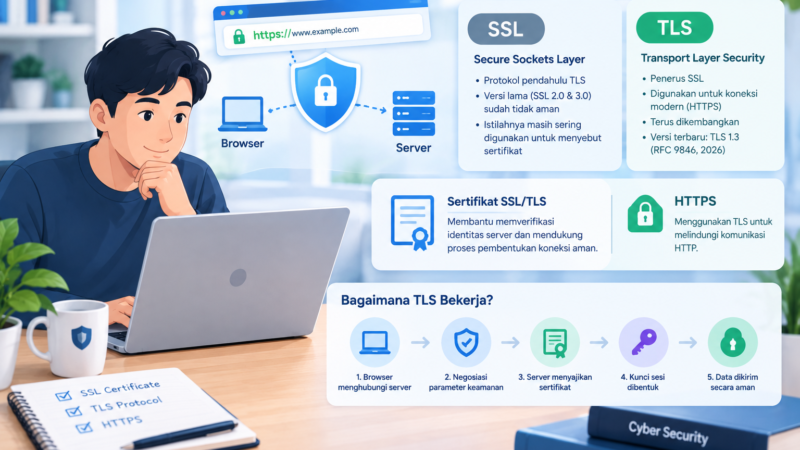
Secara umum, proses TLS Handshake dimulai ketika browser menghubungi server website menggunakan HTTPS.
Untuk memudahkan pemahaman, berikut gambaran sederhana prosesnya:
Browser → ClientHello → ServerHello → Sertifikat Server → Validasi Identitas → Pembentukan Kunci Sesi → Finished → Komunikasi HTTPS
Namun, urutan dan pesan yang digunakan dapat berbeda tergantung versi TLS, metode pertukaran kunci, dan konfigurasi koneksi.
Agar lebih jelas, mari kita bahas tahapan TLS 1.3 yang digunakan dalam koneksi modern.
6 Tahapan TLS Handshake pada TLS 1.3
TLS 1.3 dirancang untuk menyederhanakan proses handshake dan meningkatkan efisiensi dibandingkan TLS 1.2.
Berikut tahapan utama dalam full handshake TLS 1.3 dengan autentikasi server menggunakan sertifikat.
1. Browser Mengirimkan ClientHello
Proses dimulai ketika browser mengirimkan pesan bernama ClientHello kepada server.
Pesan ini berisi informasi mengenai kemampuan dan parameter keamanan yang didukung browser.
Beberapa informasi yang dapat disertakan antara lain:
- Versi TLS yang didukung.
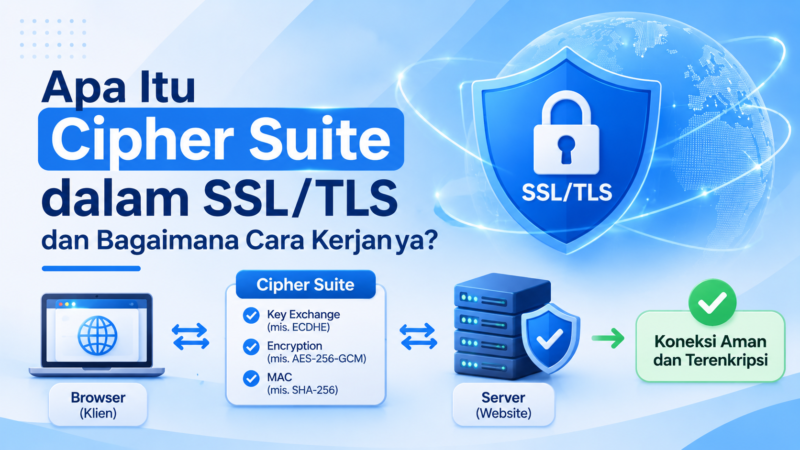
- Daftar cipher suite yang didukung.
- Algoritma tanda tangan digital.
- Informasi ekstensi TLS.
- Key Share untuk pertukaran kunci.
- Server Name Indication (SNI), jika digunakan.
Key Share merupakan informasi kriptografis yang digunakan dalam mekanisme pertukaran kunci, misalnya Elliptic Curve Diffie-Hellman Ephemeral (ECDHE).
Tujuan pesan ClientHello adalah memberikan informasi kepada server agar keduanya dapat menentukan parameter koneksi yang sesuai.
2. Server Mengirimkan ServerHello
Setelah menerima ClientHello, server merespons menggunakan pesan ServerHello.
Server memilih parameter keamanan yang sesuai dengan kemampuan kedua pihak.
Informasi yang disepakati dapat mencakup:
- Versi TLS yang digunakan.
- Cipher suite.
- Parameter pertukaran kunci.
- Key Share milik server.
Pada tahap ini, browser dan server dapat menghitung rahasia bersama berdasarkan pertukaran informasi kunci.
Penting untuk dipahami bahwa dalam mekanisme ECDHE, browser dan server tidak mengirimkan shared secret secara langsung melalui jaringan. Keduanya menghitung rahasia tersebut menggunakan informasi kunci masing-masing.
Rahasia bersama ini kemudian digunakan dalam proses derivasi kunci TLS.
3. Server Mengirimkan Sertifikat SSL/TLS
Setelah ServerHello, server mengirimkan sejumlah pesan tambahan yang diperlukan untuk melanjutkan handshake.
Pada koneksi berbasis sertifikat, salah satu pesan penting adalah Certificate.
Pesan ini berisi sertifikat server dan sertifikat pendukung yang diperlukan, seperti Intermediate Certificate.
Browser kemudian memeriksa informasi sertifikat tersebut, termasuk:
- Nama domain yang tercantum.
- Masa berlaku sertifikat.
- Tanda tangan digital.
- Penerbit sertifikat.
- Certificate Chain.
- Persyaratan penggunaan kunci.
- Kebijakan kepercayaan yang berlaku.
Jika sertifikat tidak dapat divalidasi, browser dapat menghentikan proses handshake dan menampilkan peringatan keamanan.
4. Server Mengirimkan CertificateVerify
Setelah pesan Certificate, server mengirimkan pesan CertificateVerify.
Pesan ini berisi tanda tangan digital yang dibuat menggunakan private key yang sesuai dengan public key pada sertifikat server.
Tujuannya adalah membuktikan bahwa server benar-benar menguasai private key yang terkait dengan sertifikat tersebut.
Browser memeriksa tanda tangan menggunakan public key dari sertifikat.
Jika pemeriksaan berhasil, browser memperoleh bukti kriptografis bahwa server memiliki private key yang sesuai.
Tahap ini sangat penting karena sekadar mengirimkan sertifikat tidak cukup untuk membuktikan bahwa server benar-benar menguasai kunci privatnya.
5. Server dan Browser Mengirimkan Finished
Setelah autentikasi server, proses handshake dilanjutkan dengan pesan Finished.
Pesan Finished berisi nilai autentikasi kriptografis yang digunakan untuk memeriksa integritas seluruh rangkaian pesan handshake dan mengonfirmasi bahwa kedua pihak memiliki material kunci yang sesuai.
Server mengirimkan Finished terlebih dahulu.
Setelah memverifikasinya, browser kemudian mengirimkan Finished miliknya.
Jika pesan Finished berhasil divalidasi, kedua pihak memiliki konfirmasi bahwa proses handshake berlangsung sesuai parameter keamanan yang disepakati.
6. Koneksi HTTPS Siap Digunakan
Setelah proses handshake berhasil diselesaikan, browser dan server dapat menggunakan kunci sesi untuk melindungi komunikasi aplikasi.
Browser kemudian dapat mengirimkan permintaan HTTP melalui koneksi TLS.
Server memberikan respons yang juga dilindungi enkripsi.
Pada tahap ini, pengunjung dapat menggunakan website melalui HTTPS tanpa harus melihat seluruh proses kriptografi yang berlangsung di belakang layar.
Ilustrasi Alur SSL/TLS Handshake
Berikut gambaran sederhana komunikasi browser dan server pada full handshake TLS 1.3.
        BROWSER                         SERVER
           |                               |
           | -------- ClientHello -------> |
           |                               |
           | <------- ServerHello -------- |
           | <--- EncryptedExtensions ---- |
           | <-------- Certificate ------- |
           | <---- CertificateVerify ----- |
           | <--------- Finished --------- |
           |                               |
           | Memvalidasi sertifikat        |
           | dan menghitung kunci sesi     |
           |                               |
           | -------- Finished ----------> |
           |                               |
           | <==== HTTPS DATA AMAN ======> |
           |                               |
Ilustrasi tersebut merupakan penyederhanaan full handshake TLS 1.3 dengan autentikasi server menggunakan sertifikat. Pesan tambahan atau opsional dapat muncul tergantung konfigurasi dan kebutuhan koneksi.
Apa Peran Sertifikat SSL dalam TLS Handshake?
Sertifikat SSL/TLS memiliki peran penting dalam proses autentikasi server.
Namun, ada kesalahpahaman yang sering muncul, yaitu anggapan bahwa sertifikat SSL digunakan untuk mengenkripsi seluruh komunikasi antara browser dan server.
Sebenarnya, peran sertifikat lebih berkaitan dengan pembuktian identitas server dan autentikasi kriptografis.
Berikut penjelasannya.
1. Memverifikasi Identitas Server
Sertifikat berisi informasi mengenai domain dan public key yang terkait dengan server.
Browser menggunakan informasi tersebut untuk memeriksa apakah identitas server sesuai dengan website yang dikunjungi.
2. Memungkinkan Verifikasi Kepemilikan Private Key
Melalui pesan CertificateVerify, server membuktikan bahwa dirinya memiliki private key yang sesuai dengan public key dalam sertifikat.
Hal ini membantu mencegah pihak lain sekadar menggunakan salinan sertifikat untuk menyamar sebagai server yang sah.
3. Mendukung Pembentukan Koneksi Aman
Sertifikat menjadi bagian dari mekanisme autentikasi dalam TLS Handshake.
Sementara itu, proses pertukaran kunci seperti ECDHE digunakan untuk membentuk rahasia bersama yang menjadi dasar derivasi kunci sesi.
Setelah handshake selesai, kunci sesi digunakan untuk melindungi komunikasi data.
Jadi, sertifikat dan kunci sesi memiliki fungsi berbeda, tetapi saling melengkapi.
Apa Itu Session Key dan Mengapa Digunakan?
Session Key adalah kunci kriptografi yang digunakan untuk melindungi komunikasi selama sesi koneksi TLS.
Setelah proses pertukaran kunci berhasil, browser dan server memperoleh material rahasia yang kemudian digunakan untuk menghasilkan kunci enkripsi dan autentikasi.
Pada TLS 1.3, proses derivasi kunci menggunakan HKDF (HMAC-based Key Derivation Function).
Kunci yang dihasilkan digunakan untuk melindungi data dengan algoritma enkripsi terautentikasi atau Authenticated Encryption with Associated Data (AEAD).
Contoh algoritma yang digunakan dalam TLS 1.3 antara lain:
- AES-128-GCM.
- AES-256-GCM.
- ChaCha20-Poly1305.
Mengapa TLS menggunakan session key?
Karena enkripsi simetris umumnya lebih efisien untuk melindungi pertukaran data dalam jumlah besar dibandingkan penggunaan operasi kriptografi kunci publik untuk setiap data.
Dengan demikian, sertifikat membantu autentikasi, mekanisme pertukaran kunci membentuk rahasia bersama, dan session key digunakan untuk melindungi komunikasi.
Apa Perbedaan TLS Handshake 1.2 dan TLS Handshake 1.3?
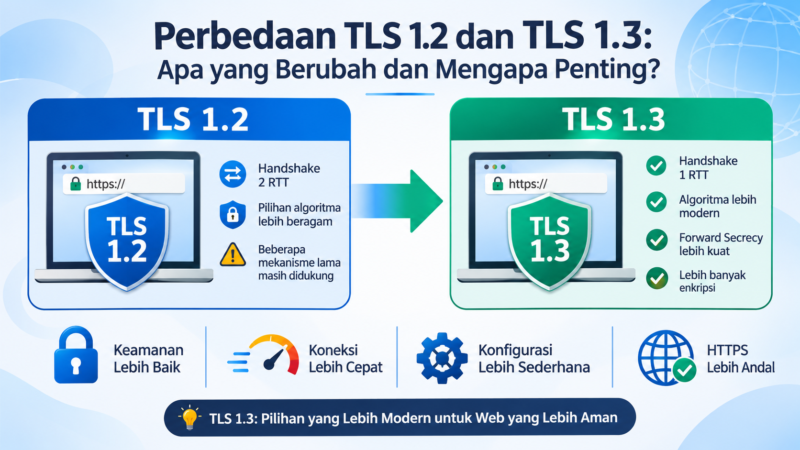
TLS 1.2 dan TLS 1.3 sama-sama digunakan untuk membentuk koneksi terenkripsi, tetapi memiliki mekanisme handshake yang berbeda.
TLS 1.3 dirancang untuk menyederhanakan negosiasi keamanan dan mengurangi jumlah perjalanan komunikasi atau round trip yang dibutuhkan.
Berikut beberapa perbedaannya.
| Aspek | TLS 1.2 | TLS 1.3 |
|---|---|---|
| Proses handshake | Umumnya membutuhkan lebih banyak pertukaran pesan | Lebih ringkas |
| Full handshake | Umumnya membutuhkan dua round trip TLS | Umumnya satu round trip TLS |
| Pertukaran kunci | Mendukung beberapa metode, termasuk metode lama | Menggunakan (EC)DHE atau PSK sesuai mode |
| Cipher suite | Menggabungkan beberapa pilihan algoritma | Lebih sederhana dan terstruktur |
| Enkripsi pesan handshake | Sebagian pesan awal dikirim sebelum kunci sesi terbentuk | Lebih banyak pesan handshake dilindungi setelah ServerHello |
| Forward secrecy | Bergantung pada metode pertukaran kunci | Didukung oleh pertukaran kunci ephemeral (EC)DHE |
| 0-RTT | Tidak tersedia sebagai fitur standar TLS 1.2 | Tersedia pada kondisi tertentu dengan risiko replay |
Perlu diketahui bahwa TLS 1.2 tidak selalu menggunakan metode pertukaran kunci yang sama. Implementasi modern dapat menggunakan ECDHE untuk memperoleh forward secrecy.
TLS 1.3 juga tidak selalu menggunakan full handshake. Pada koneksi yang memenuhi persyaratan, session resumption dapat menggunakan mekanisme Pre-Shared Key (PSK).
Apa Itu TLS Session Resumption?
TLS Session Resumption adalah mekanisme yang memungkinkan browser dan server membangun koneksi TLS berikutnya dengan memanfaatkan informasi sesi sebelumnya.
Tujuannya adalah mengurangi pekerjaan kriptografi dan mempercepat pembentukan koneksi.
Pada TLS 1.3, session resumption umumnya menggunakan Pre-Shared Key (PSK) yang berasal dari session ticket sebelumnya.
Dengan mekanisme ini, browser dan server dapat melakukan handshake yang lebih singkat dibandingkan full handshake.
TLS 1.3 juga menyediakan fitur 0-RTT untuk kondisi tertentu.
Namun, data 0-RTT memiliki risiko replay sehingga tidak cocok untuk semua jenis permintaan. Aplikasi perlu mempertimbangkan sifat operasi yang dilakukan sebelum mengizinkan penggunaan data tersebut.
Sebagai contoh, operasi yang mengubah kondisi akun atau melakukan transaksi tidak boleh diasumsikan aman untuk dikirim sebagai data 0-RTT tanpa perlindungan terhadap replay.
Apakah SSL Handshake Berpengaruh terhadap Kecepatan Website?
Ya. Proses TLS Handshake memiliki pengaruh terhadap waktu yang dibutuhkan untuk membangun koneksi HTTPS.
Sebelum browser dapat mengirimkan permintaan HTTP melalui koneksi TLS baru, browser dan server perlu menyelesaikan proses negosiasi keamanan.
Jumlah round trip komunikasi dapat memengaruhi waktu awal koneksi, terutama jika server berada jauh dari pengunjung.
Beberapa faktor yang memengaruhi performa TLS Handshake antara lain:
- Versi TLS yang digunakan.
- Latensi jaringan.
- Jarak geografis antara pengunjung dan server.
- Kemampuan server dalam memproses kriptografi.
- Ukuran sertifikat dan Certificate Chain.
- Penggunaan session resumption.
- Konfigurasi jaringan dan protokol transport.
TLS 1.3 membantu mengurangi latensi karena full handshake umumnya membutuhkan satu round trip TLS, dibandingkan dua round trip pada full handshake TLS 1.2.
Selain itu, session resumption dapat membantu mempercepat koneksi berikutnya.
Namun, kecepatan website secara keseluruhan tetap dipengaruhi oleh faktor lain, seperti ukuran halaman, optimasi gambar, performa server, cache, dan jaringan.
Apa yang Terjadi Jika SSL/TLS Handshake Gagal?
Tidak semua proses handshake berhasil.
Jika browser dan server tidak dapat menyepakati parameter keamanan atau menemukan masalah pada autentikasi, koneksi dapat dihentikan.
Beberapa penyebab umum kegagalan TLS Handshake meliputi:
1. Sertifikat SSL Tidak Valid
Sertifikat kedaluwarsa, nama domain tidak sesuai, atau Certificate Chain tidak dapat divalidasi.
Solusi: Periksa sertifikat, masa berlaku, nama domain, dan konfigurasi intermediate certificate.
2. Tidak Ada Versi TLS yang Cocok
Browser dan server tidak memiliki versi TLS yang dapat digunakan bersama.
Solusi: Pastikan server mendukung versi TLS modern yang kompatibel dengan browser pengunjung.
3. Cipher Suite Tidak Cocok
Browser dan server tidak memiliki algoritma kriptografi yang dapat disepakati.
Solusi: Periksa konfigurasi cipher suite dan gunakan kombinasi yang didukung secara aman oleh kedua pihak.
4. Masalah Pertukaran Kunci
Parameter pertukaran kunci yang digunakan tidak sesuai atau proses kriptografi mengalami kegagalan.
Solusi: Periksa konfigurasi TLS server, dukungan algoritma, dan log koneksi.
5. Server Salah Mengirimkan Sertifikat
Server dapat mengirimkan sertifikat yang tidak sesuai dengan domain karena konfigurasi virtual host, SNI, atau CDN yang bermasalah.
Solusi: Pastikan setiap domain menggunakan sertifikat yang benar pada endpoint yang melayani koneksi.
6. Gangguan Jaringan atau Konfigurasi Perantara
Firewall, reverse proxy, load balancer, atau CDN dapat menyebabkan koneksi TLS terputus atau tidak berjalan sesuai konfigurasi.
Solusi: Periksa konfigurasi pada setiap lapisan infrastruktur yang menangani koneksi HTTPS.
Bagaimana Cara Memeriksa TLS Handshake pada Website?
Administrator website dapat menggunakan beberapa alat untuk memeriksa konfigurasi TLS dan mencari penyebab kegagalan handshake.
1. Menggunakan OpenSSL
OpenSSL dapat digunakan untuk menguji koneksi TLS ke server.
Contoh perintah:
openssl s_client -connect contohwebsite.com:443 \
-servername contohwebsite.com -tls1_3
Perintah tersebut mencoba membangun koneksi menggunakan TLS 1.3.
Untuk menguji TLS 1.2:
openssl s_client -connect contohwebsite.com:443 \
-servername contohwebsite.com -tls1_2
Ganti contohwebsite.com dengan domain yang ingin diperiksa.
Hasilnya dapat memberikan informasi mengenai:
- Versi TLS yang berhasil digunakan.
- Cipher suite yang dipilih.
- Sertifikat yang dikirimkan server.
- Certificate Chain.
- Hasil verifikasi sertifikat.
Perlu diketahui, hasil pengujian bergantung pada versi OpenSSL dan konfigurasi trust store pada perangkat yang digunakan.
2. Menggunakan Browser Developer Tools
Browser modern menyediakan Developer Tools yang dapat membantu administrator memeriksa informasi koneksi.
Pada browser berbasis Chromium, misalnya:
- Buka website menggunakan HTTPS.
- Tekan F12 untuk membuka Developer Tools.
- Pilih tab Security.
- Periksa informasi koneksi.
- Lihat versi TLS, cipher suite, dan informasi sertifikat yang tersedia.
Tampilan informasi dapat berbeda tergantung browser dan versinya.
3. Menggunakan SSL/TLS Checker
Layanan pemeriksaan SSL/TLS dapat membantu menganalisis konfigurasi sertifikat dan protokol pada server.
Pemeriksaan biasanya mencakup:
- Versi TLS yang didukung.
- Sertifikat SSL.
- Certificate Chain.
- Cipher suite.
- Konfigurasi keamanan server.
- Masalah kompatibilitas tertentu.
Hasil pemeriksaan dapat digunakan sebagai dasar untuk memperbaiki konfigurasi HTTPS.
Kesimpulan
SSL Handshake atau lebih tepatnya TLS Handshake merupakan proses penting yang memungkinkan browser dan server membentuk koneksi HTTPS yang aman.
Dalam proses ini, browser dan server menyepakati parameter keamanan, melakukan pertukaran informasi kunci, memverifikasi identitas server melalui sertifikat digital, dan menghasilkan kunci sesi untuk melindungi komunikasi.
TLS 1.3 menyederhanakan proses tersebut dengan full handshake yang umumnya membutuhkan satu round trip TLS. Mekanisme ini membantu mengurangi latensi sekaligus menggunakan desain kriptografi yang lebih modern.
Bagi pemilik website, memahami TLS Handshake penting untuk memastikan konfigurasi HTTPS berjalan dengan baik. Selain memasang sertifikat SSL, administrator juga perlu memperhatikan versi TLS, Certificate Chain, algoritma kriptografi, dan konfigurasi server.
Dengan konfigurasi yang tepat, website dapat membangun koneksi yang lebih aman, menjaga integritas data, dan memberikan pengalaman akses yang lebih baik kepada pengunjung.
FAQ (Pertanyaan yang Sering Diajukan)
1. Apa yang dimaksud dengan SSL Handshake?
SSL Handshake adalah istilah populer untuk proses negosiasi keamanan antara browser dan server. Dalam implementasi modern, proses ini disebut TLS Handshake dan digunakan untuk membentuk koneksi HTTPS.
2. Berapa lama proses TLS Handshake berlangsung?
Waktunya bergantung pada latensi jaringan, performa server, versi TLS, dan konfigurasi koneksi. TLS 1.3 dirancang agar full handshake umumnya hanya membutuhkan satu round trip TLS.
3. Apakah SSL Handshake menggunakan sertifikat SSL?
Ya. Dalam koneksi TLS yang menggunakan autentikasi berbasis sertifikat, server mengirimkan sertifikat digital untuk membantu browser memverifikasi identitasnya.
4. Apa fungsi ClientHello dan ServerHello?
ClientHello merupakan pesan awal dari browser yang berisi kemampuan dan parameter keamanan yang didukung. ServerHello merupakan respons server yang menyepakati parameter koneksi yang akan digunakan.
5. Apa fungsi Session Key dalam SSL Handshake?
Session Key digunakan untuk melindungi komunikasi data setelah proses handshake. Kunci tersebut diturunkan dari material rahasia yang dibentuk melalui mekanisme pertukaran kunci TLS.
6. Apa perbedaan SSL Handshake dan TLS Handshake?
SSL Handshake merujuk pada mekanisme handshake dalam protokol SSL yang sudah usang. TLS Handshake merupakan penerusnya dan digunakan dalam implementasi HTTPS modern.
7. Mengapa TLS Handshake bisa gagal?
Handshake dapat gagal karena sertifikat tidak valid, versi TLS tidak cocok, cipher suite tidak sesuai, masalah pertukaran kunci, atau konfigurasi server dan jaringan yang bermasalah.
8. Apakah TLS Handshake terjadi setiap kali pengunjung membuka halaman website?
Tidak selalu sebagai full handshake baru. Browser dan server dapat menggunakan koneksi yang sudah terbentuk atau mekanisme session resumption untuk mengurangi kebutuhan handshake penuh.
9. Apakah TLS Handshake melindungi website dari phishing?
Tidak secara langsung. TLS Handshake membantu memverifikasi identitas domain berdasarkan sertifikat dan melindungi komunikasi. Website phishing juga dapat menggunakan sertifikat TLS yang valid untuk domainnya sendiri.
10. Versi TLS apa yang sebaiknya digunakan website?
TLS 1.3 merupakan versi modern yang direkomendasikan untuk penggunaan saat ini. TLS 1.2 masih digunakan untuk kompatibilitas selama dikonfigurasi dengan aman. SSL serta TLS 1.0 dan 1.1 sudah tidak direkomendasikan untuk penggunaan modern.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.
Referensi
- RFC 8446 – The Transport Layer Security (TLS) Protocol Version 1.3 — standar resmi TLS 1.3, termasuk alur handshake, autentikasi, dan derivasi kunci.
- RFC 5246 – The Transport Layer Security (TLS) Protocol Version 1.2 — spesifikasi TLS 1.2 dan mekanisme handshake.
- MDN – Transport Layer Security (TLS) — penjelasan TLS, autentikasi, enkripsi, dan integritas komunikasi.
- IETF – TLS 1.3 Protocol Overview — gambaran proses negosiasi dan pembentukan koneksi aman.