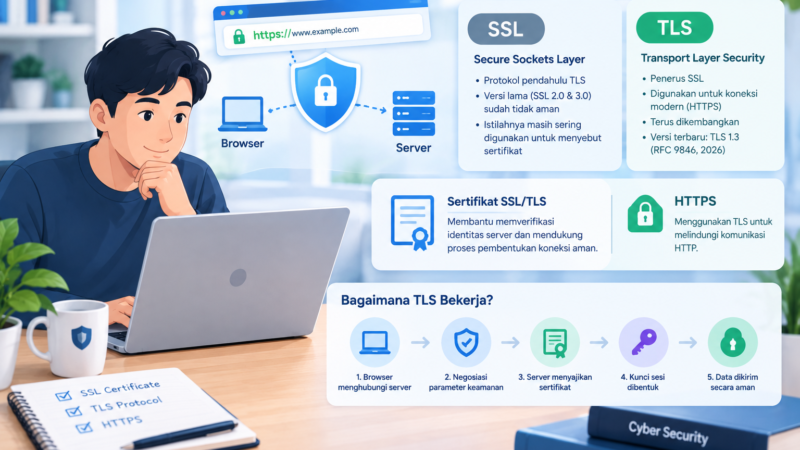
Ketika sebuah website menggunakan HTTPS, browser tidak hanya memeriksa sertifikat SSL/TLS yang terpasang pada server. Browser juga perlu memastikan bahwa sertifikat tersebut memiliki hubungan kepercayaan dengan Certificate Authority (CA) yang diakui.
Dalam proses ini, ada dua komponen penting yang sering ditemukan dalam infrastruktur sertifikat digital, yaitu Root Certificate dan Intermediate Certificate.
Keduanya merupakan bagian dari sistem yang disebut Certificate Chain atau rantai sertifikat. Root Certificate menjadi dasar kepercayaan, sedangkan Intermediate Certificate berperan sebagai penghubung yang membantu CA menerbitkan sertifikat untuk website tanpa harus menggunakan kunci privat root secara langsung.
Lalu, apa sebenarnya Root Certificate dan Intermediate Certificate? Apa perbedaannya, bagaimana keduanya bekerja, dan mengapa konfigurasi keduanya penting untuk website?
Simak penjelasan berikut.
Apa Itu Root Certificate?
Root Certificate adalah sertifikat digital milik Root Certificate Authority (Root CA) yang menjadi titik awal kepercayaan dalam sebuah hierarki sertifikat.
Root Certificate biasanya merupakan sertifikat self-signed, yaitu sertifikat yang tanda tangannya dibuat menggunakan private key milik CA itu sendiri.
Namun, sertifikat yang ditandatangani sendiri tidak otomatis dipercaya oleh browser. Root Certificate baru menjadi dasar kepercayaan ketika sertifikat atau informasi kunci publiknya telah dimasukkan ke dalam Root Store atau Trust Store yang dikelola browser, sistem operasi, maupun aplikasi.
Root Certificate memiliki peran penting karena menjadi dasar untuk memvalidasi sertifikat CA lain yang berada di bawahnya.
Fungsi Root Certificate
Berikut beberapa fungsi utama Root Certificate dalam infrastruktur SSL/TLS:
- Menjadi dasar kepercayaan: Root Certificate berfungsi sebagai titik awal atau trust anchor dalam proses validasi sertifikat.
- Menerbitkan sertifikat Intermediate CA: Root CA memberikan kewenangan kepada CA perantara untuk menerbitkan sertifikat digital.
- Mendukung validasi Certificate Chain: Browser menggunakan Root Certificate tepercaya untuk memeriksa hubungan sertifikat website dengan CA penerbit.
- Melindungi hierarki sertifikat: Root CA biasanya tidak digunakan untuk menerbitkan sertifikat website secara langsung sehingga penggunaannya dapat dibatasi dan dilindungi lebih ketat.
Mengapa Private Key Root CA Sangat Dilindungi?
Private key Root CA merupakan aset kriptografi yang sangat penting.
Jika private key ini disalahgunakan, pihak yang tidak berwenang berpotensi membuat sertifikat CA yang dapat mengancam kepercayaan terhadap seluruh hierarki sertifikat yang bergantung padanya.
Oleh karena itu, pengelola Root CA umumnya menerapkan perlindungan khusus, seperti:
- Menyimpan private key dalam Hardware Security Module (HSM).
- Membatasi akses hanya kepada personel yang berwenang.
- Menerapkan prosedur persetujuan berlapis.
- Menggunakan Root CA secara terbatas dan tidak untuk penerbitan sertifikat website sehari-hari.
- Melakukan audit dan pengawasan terhadap aktivitas pengelolaan kunci.
Dalam banyak infrastruktur CA publik, Root CA dijaga dalam kondisi offline atau sangat dibatasi konektivitasnya untuk mengurangi risiko penyalahgunaan.
Apa Itu Intermediate Certificate?
Intermediate Certificate adalah sertifikat digital milik Intermediate Certificate Authority (Intermediate CA) yang memperoleh kewenangan dari Root CA atau CA lain yang berada di tingkat lebih tinggi.
Intermediate CA berfungsi sebagai CA perantara yang menerbitkan sertifikat untuk website, server, atau entitas lainnya sesuai batas kewenangannya.
Dengan adanya Intermediate CA, Root CA tidak perlu digunakan secara langsung untuk setiap penerbitan sertifikat SSL/TLS.
Sebagai contoh, ketika pemilik website mengajukan sertifikat untuk domain contohwebsite.com, sertifikat tersebut dapat diterbitkan oleh Intermediate CA. Intermediate CA kemudian memiliki sertifikat yang ditandatangani oleh Root CA.
Dengan demikian, hubungan kepercayaan dapat ditelusuri dari sertifikat website menuju Intermediate CA dan akhirnya ke Root CA.
Fungsi Intermediate Certificate
Intermediate Certificate memiliki beberapa fungsi penting.
- Menerbitkan sertifikat website: Intermediate CA digunakan untuk menandatangani sertifikat TLS yang dipasang pada server.
- Mengurangi penggunaan Root CA: Root CA tidak perlu digunakan secara langsung dalam kegiatan penerbitan sertifikat rutin.
- Membatasi dampak insiden: Jika satu Intermediate CA mengalami masalah, CA dapat mengambil tindakan terhadap intermediate tersebut tanpa harus selalu mengganti seluruh hierarki root.
- Membagi kewenangan penerbitan: CA dapat menggunakan beberapa Intermediate CA dengan kewenangan atau kebijakan yang berbeda.
- Membantu membangun Certificate Chain: Sertifikat intermediate menghubungkan sertifikat website dengan Root CA yang dipercaya.
Perlu diketahui bahwa Intermediate CA juga memiliki private key yang harus dilindungi. Jika kunci ini disalahgunakan, dampaknya dapat mencakup sertifikat yang diterbitkan oleh intermediate tersebut.
Perbedaan Root Certificate dan Intermediate Certificate
Walaupun keduanya merupakan sertifikat digital yang berkaitan dengan Certificate Authority, Root Certificate dan Intermediate Certificate memiliki fungsi dan posisi berbeda dalam hierarki sertifikat.
Berikut perbandingannya.
| Aspek | Root Certificate | Intermediate Certificate |
|---|---|---|
| Posisi | Tingkat paling atas dalam hierarki | Berada di bawah Root CA atau CA perantara lain |
| Fungsi | Menjadi dasar kepercayaan | Menjadi CA perantara untuk penerbitan sertifikat |
| Penerbit | Biasanya self-signed | Ditandatangani oleh CA di tingkat atas |
| Kepercayaan browser | Dapat menjadi trust anchor jika dipercaya | Dipercaya melalui rantai sertifikat yang valid |
| Penerbitan sertifikat website | Umumnya tidak dilakukan secara langsung | Umumnya digunakan untuk menerbitkan sertifikat website |
| Perlindungan private key | Sangat ketat, sering disimpan offline | Dilindungi dengan kontrol keamanan yang ketat |
| Dampak jika bermasalah | Dapat memengaruhi kepercayaan terhadap hierarki yang bergantung padanya | Dapat memengaruhi sertifikat yang diterbitkan oleh intermediate tersebut |
Secara sederhana, Root Certificate merupakan fondasi kepercayaan, sedangkan Intermediate Certificate merupakan penghubung sekaligus penerbit sertifikat dalam hierarki tersebut.
Apa Itu Certificate Chain?
Setelah memahami Root Certificate dan Intermediate Certificate, kita perlu mengenal istilah Certificate Chain.
Certificate Chain adalah rangkaian sertifikat digital yang memungkinkan browser memeriksa hubungan antara sertifikat website dan titik kepercayaan yang telah dikenal.
Dalam penggunaan HTTPS, struktur yang umum ditemukan adalah:
Root CA → Intermediate CA → Sertifikat Website
Berikut penjelasan setiap tingkatnya.
1. Root Certificate
Root Certificate menjadi titik awal kepercayaan. Browser atau sistem operasi memiliki daftar Root CA yang dipercaya.
2. Intermediate Certificate
Intermediate Certificate diterbitkan oleh Root CA atau CA lain yang berada di atasnya. Sertifikat ini digunakan untuk menerbitkan sertifikat website.
3. Server Certificate
Server Certificate adalah sertifikat yang digunakan oleh website untuk mengidentifikasi domainnya dalam koneksi TLS.
Sertifikat ini berisi informasi seperti nama domain, public key, penerbit, masa berlaku, dan tanda tangan digital.
Contoh sederhana:
- Root CA: Example Root CA
- Intermediate CA: Example TLS Issuing CA
- Server Certificate:
contohwebsite.com
Nama-nama tersebut hanya ilustrasi, bukan nama CA atau sertifikat yang benar-benar digunakan.
Ketika browser memvalidasi sertifikat website, browser memeriksa apakah tanda tangan dan hubungan antarsertifikat membentuk jalur yang valid hingga mencapai trust anchor yang dipercaya.
Perlu diperhatikan bahwa dalam implementasi sebenarnya, jalur sertifikat dapat memiliki lebih dari satu Intermediate CA. Selain itu, istilah Certificate Chain sering digunakan untuk menggambarkan urutan dari sertifikat website menuju Root CA, sedangkan proses validasi jalurnya dapat dilakukan dari trust anchor menuju sertifikat tujuan.
Bagaimana Root dan Intermediate Certificate Bekerja Saat Website Dibuka?
Untuk memahami cara kerja keduanya, bayangkan seseorang mengunjungi website contohwebsite.com melalui HTTPS.
Berikut gambaran prosesnya:
- Pengunjung membuka website: Browser memulai koneksi HTTPS ke server.
- Server mengirimkan sertifikat: Server menyampaikan sertifikat website dan sertifikat intermediate yang diperlukan.
- Browser memeriksa sertifikat website: Browser memeriksa nama domain, masa berlaku, tanda tangan digital, dan informasi sertifikat lainnya.
- Browser memeriksa Intermediate Certificate: Browser memastikan sertifikat website diterbitkan oleh intermediate yang sesuai dan tanda tangannya valid.
- Browser membangun jalur kepercayaan: Browser menelusuri hubungan sertifikat intermediate menuju Root CA yang dipercaya.
- Browser memvalidasi jalur: Browser memeriksa apakah setiap sertifikat memenuhi persyaratan validasi, termasuk batas kewenangan, masa berlaku, dan status pencabutan jika dapat diperiksa.
- Koneksi TLS dilanjutkan: Jika pemeriksaan yang diperlukan berhasil, browser dapat melanjutkan proses pembentukan koneksi TLS yang aman.
Perlu diketahui, proses validasi sertifikat berlangsung sebagai bagian dari proses pembentukan koneksi TLS. Browser tidak sekadar memeriksa nama CA, tetapi juga memvalidasi hubungan kriptografis dan aturan yang berlaku pada setiap sertifikat.
Mengapa Intermediate Certificate Harus Dipasang di Server?
Salah satu masalah yang cukup sering terjadi saat instalasi SSL adalah sertifikat website sudah terpasang, tetapi Intermediate Certificate belum dikonfigurasi dengan benar.
Kondisi ini dapat menyebabkan browser atau aplikasi tertentu gagal membangun Certificate Chain secara lengkap.
Akibatnya, pengunjung mungkin mengalami pesan kesalahan seperti:
- Unable to get local issuer certificate.
- Certificate chain incomplete.
- Unable to verify the first certificate.
- SSL certificate problem: unable to get local issuer certificate.
Masalah ini tidak selalu terjadi pada semua browser atau perangkat. Beberapa browser dapat menggunakan sertifikat intermediate yang sudah tersimpan dalam cache atau mengambilnya melalui mekanisme tertentu. Namun, mengandalkan perilaku tersebut bukan konfigurasi yang ideal.
Apakah Root Certificate Juga Harus Dipasang di Server?
Pada umumnya, server cukup mengirimkan sertifikat website beserta sertifikat Intermediate CA yang diperlukan untuk menghubungkan sertifikat tersebut ke Root CA tepercaya.
Root Certificate biasanya tidak perlu dikirimkan oleh server karena browser atau sistem operasi sudah memiliki Root Store sendiri.
Mengirimkan Root Certificate dari server tidak otomatis membuat sertifikat menjadi dipercaya. Kepercayaan tetap bergantung pada trust anchor yang tersedia pada perangkat klien.
Karena itu, konfigurasi server sebaiknya menyertakan seluruh intermediate yang diperlukan, tetapi tidak perlu mengirimkan root certificate yang sudah dipercaya oleh klien.
Apa yang Terjadi Jika Intermediate Certificate Tidak Terpasang?
Jika Intermediate Certificate yang diperlukan tidak tersedia, browser atau aplikasi mungkin tidak dapat menyelesaikan proses validasi rantai sertifikat.
Beberapa kemungkinan dampaknya adalah:
- Muncul peringatan sertifikat: Browser dapat menampilkan pesan bahwa sertifikat tidak dapat dipercaya atau rantai sertifikat tidak lengkap.
- Koneksi HTTPS gagal: Sebagian browser atau aplikasi dapat menolak koneksi karena tidak dapat memvalidasi sertifikat.
- Masalah kompatibilitas: Website mungkin berfungsi pada satu browser, tetapi gagal di browser atau perangkat lain.
- Gangguan integrasi aplikasi: API, aplikasi mobile, atau layanan pihak ketiga dapat gagal terhubung ke server.
Jika mengalami masalah seperti ini, pemilik website perlu memeriksa konfigurasi sertifikat pada server dan memastikan intermediate yang benar telah disertakan.
Bagaimana Cara Memeriksa Root dan Intermediate Certificate pada Website?
Pemilik website dapat memeriksa struktur sertifikat untuk memastikan konfigurasi HTTPS berjalan dengan benar.
Ada beberapa cara yang dapat digunakan.
1. Memeriksa Sertifikat Melalui Browser
Langkah umum pemeriksaan melalui browser:
- Buka website menggunakan HTTPS.
- Klik ikon informasi atau pengaturan situs di sebelah alamat website.
- Buka informasi koneksi atau sertifikat.
- Pilih bagian Certificate atau Certification Path jika tersedia.
- Periksa nama penerbit sertifikat website.
- Telusuri sertifikat intermediate hingga Root CA.
Tampilan menu dapat berbeda tergantung browser dan sistem operasi.
2. Menggunakan SSL Checker
SSL Checker dapat membantu memeriksa informasi sertifikat yang disajikan oleh server.
Informasi yang biasanya dapat diperiksa meliputi:
- Nama domain pada sertifikat.
- CA penerbit.
- Masa berlaku sertifikat.
- Intermediate Certificate.
- Kelengkapan Certificate Chain.
- Status konfigurasi SSL/TLS tertentu.
Hasil pemeriksaan dapat digunakan sebagai langkah awal untuk menemukan masalah pada instalasi sertifikat.
3. Menggunakan OpenSSL
Administrator server juga dapat menggunakan OpenSSL untuk melihat sertifikat yang disajikan server.
Contoh perintah pemeriksaan:
openssl s_client -connect contohwebsite.com:443 \
-servername contohwebsite.com -showcerts
Ganti contohwebsite.com dengan domain yang ingin diperiksa.
Perintah tersebut dapat menampilkan sertifikat yang dikirimkan server selama proses koneksi TLS.
Untuk memeriksa hasil validasi, perhatikan bagian akhir output, khususnya informasi Verify return code.
Nilai 0 (ok) menunjukkan bahwa OpenSSL berhasil memvalidasi rantai sertifikat berdasarkan konfigurasi trust store yang digunakannya. Namun, hasil ini tidak otomatis menjamin seluruh aspek konfigurasi keamanan website sudah benar.
Apakah Root Certificate dan Intermediate Certificate Bisa Kedaluwarsa?
Ya. Keduanya memiliki masa berlaku yang tercantum dalam sertifikat digital.
Jika Root Certificate atau Intermediate Certificate telah melewati masa berlakunya, jalur sertifikat yang bergantung pada sertifikat tersebut dapat gagal divalidasi, kecuali terdapat jalur alternatif yang valid dan dipercaya.
Karena itu, CA perlu mengelola masa berlaku sertifikat dalam hierarkinya.
Pemilik website juga perlu memastikan sertifikat yang digunakan masih valid, termasuk intermediate yang diperlukan oleh sertifikat server.
Dalam praktiknya, masa berlaku sertifikat website, intermediate, dan root dapat berbeda. Jangan menganggap bahwa semua sertifikat dalam satu rantai memiliki tanggal kedaluwarsa yang sama.
Apakah Root Certificate dan Intermediate Certificate Sama untuk Semua CA?
Tidak. Setiap Certificate Authority memiliki hierarki sertifikat dan struktur penerbitan sendiri.
Satu CA dapat memiliki beberapa Root CA dan Intermediate CA untuk kebutuhan penerbitan yang berbeda.
Selain itu, satu sertifikat website terkadang dapat memiliki lebih dari satu jalur validasi atau alternate certification path, misalnya karena adanya cross-signing atau hubungan kepercayaan dengan root yang berbeda.
Hal ini menjadi salah satu alasan mengapa kompatibilitas sertifikat perlu diperiksa pada berbagai browser, sistem operasi, dan aplikasi.
Kesimpulan
Root Certificate dan Intermediate Certificate merupakan dua komponen penting dalam sistem kepercayaan sertifikat digital.
Root Certificate menjadi dasar kepercayaan atau trust anchor yang dikenali browser dan sistem operasi. Sementara itu, Intermediate Certificate berfungsi sebagai CA perantara yang menerbitkan sertifikat website dengan kewenangan yang diberikan oleh CA di tingkat atas.
Keduanya bekerja bersama dalam membentuk Certificate Chain agar browser dapat memvalidasi sertifikat website secara kriptografis.
Bagi pemilik website, memahami perbedaan keduanya sangat penting, terutama saat melakukan instalasi SSL/TLS. Sertifikat server yang sudah terpasang belum tentu cukup jika Intermediate Certificate yang diperlukan tidak disertakan dengan benar.
Pastikan konfigurasi Certificate Chain lengkap, sertifikat masih berlaku, dan server menyajikan intermediate yang sesuai. Dengan demikian, website dapat memberikan pengalaman HTTPS yang lebih konsisten bagi pengunjung.
FAQ (Pertanyaan yang Sering Diajukan)
1. Apa itu Root Certificate?
Root Certificate adalah sertifikat digital milik Root CA yang dapat menjadi titik awal kepercayaan dalam proses validasi sertifikat. Sertifikat ini dipercaya oleh browser atau sistem operasi jika telah dimasukkan ke dalam Root Store yang sesuai.
2. Apa itu Intermediate Certificate?
Intermediate Certificate adalah sertifikat milik CA perantara yang memperoleh kewenangan dari Root CA atau CA lain di tingkat lebih tinggi. Sertifikat ini umumnya digunakan untuk menerbitkan sertifikat SSL/TLS bagi website.
3. Apa perbedaan Root Certificate dan Intermediate Certificate?
Root Certificate merupakan dasar kepercayaan dalam hierarki sertifikat, sedangkan Intermediate Certificate berfungsi sebagai penghubung sekaligus penerbit sertifikat website. Root biasanya menjadi trust anchor, sementara intermediate dipercaya melalui jalur sertifikat yang valid.
4. Apakah Intermediate Certificate wajib dipasang?
Server umumnya harus menyertakan seluruh Intermediate Certificate yang diperlukan untuk membangun rantai kepercayaan menuju Root CA tepercaya. Jika intermediate tidak disertakan, sebagian browser atau aplikasi dapat mengalami kegagalan validasi.
5. Apakah Root Certificate perlu dipasang di server?
Umumnya tidak. Root Certificate biasanya sudah tersedia pada Root Store browser atau sistem operasi. Server cukup mengirimkan sertifikat website dan intermediate yang diperlukan.
6. Apa yang terjadi jika Root Certificate tidak dipercaya browser?
Jika jalur sertifikat berakhir pada Root CA yang tidak dipercaya oleh browser atau sistem operasi, sertifikat website dapat dianggap tidak tepercaya dan memunculkan peringatan keamanan.
7. Apakah satu website bisa menggunakan lebih dari satu Intermediate Certificate?
Bisa. Sebuah jalur sertifikat dapat memiliki beberapa intermediate sebelum mencapai Root CA. Struktur tersebut bergantung pada hierarki CA dan cara sertifikat diterbitkan.
8. Bagaimana cara mengetahui Intermediate Certificate yang digunakan website?
Informasi tersebut dapat dilihat melalui detail sertifikat pada browser, SSL Checker, atau perintah OpenSSL. Periksa bagian Issuer dan Certification Path untuk mengetahui hubungan sertifikat website dengan CA penerbitnya.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.
Referensi
- Mozilla Support – Secure Website Certificate — penjelasan rantai kepercayaan sertifikat.
- Microsoft Learn – Certificate Chains — struktur dan validasi rantai sertifikat.
- RFC 5280 – Internet X.509 Public Key Infrastructure — standar teknis sertifikat X.509 dan validasi jalur sertifikat.
- Android Developers – Security with Network Protocols — penjelasan peran intermediate dalam koneksi TLS.
- HTTPS-Only Standard – Technical Guidelines — panduan kelengkapan certificate chain pada server.