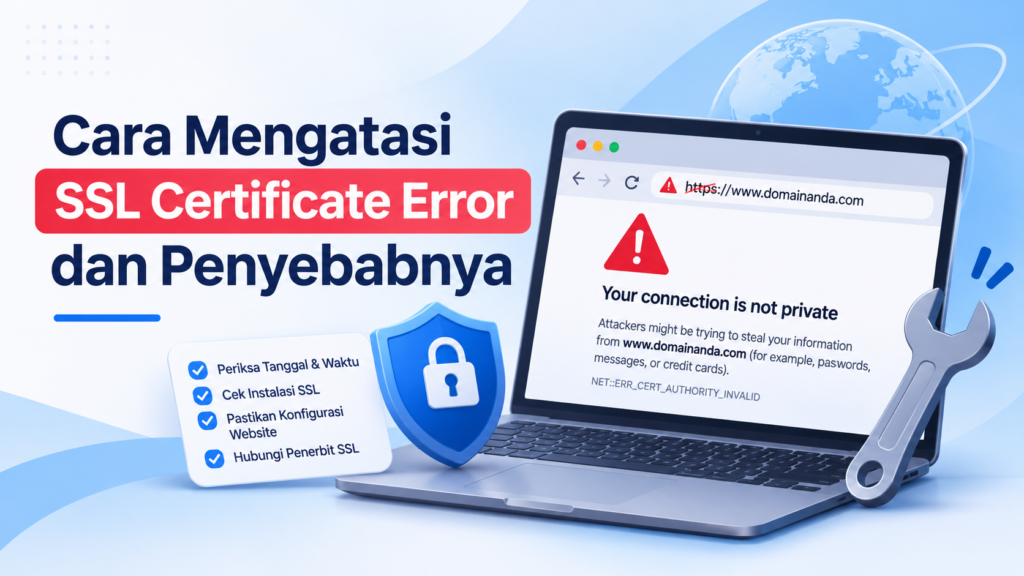
Pernah membuka sebuah website, tetapi browser justru menampilkan peringatan seperti Your connection is not private, SSL Certificate Error, atau NET::ERR_CERT_AUTHORITY_INVALID? Kondisi seperti ini cukup sering terjadi pada website yang menggunakan HTTPS.
Bagi pengunjung, peringatan tersebut tentu bisa menimbulkan keraguan. Mereka mungkin memilih untuk tidak melanjutkan akses karena khawatir koneksi ke website tersebut tidak aman. Sementara bagi pemilik website, SSL certificate error dapat mengganggu pengalaman pengunjung, menurunkan kepercayaan pelanggan, bahkan berpotensi memengaruhi aktivitas bisnis online.
Sebenarnya, SSL certificate error tidak selalu berarti website sedang diretas atau mengalami serangan keamanan. Ada berbagai kemungkinan penyebab, mulai dari sertifikat yang sudah kedaluwarsa, nama domain yang tidak sesuai, konfigurasi server yang kurang tepat, hingga masalah pada certificate chain.
Lalu, bagaimana cara mengetahui penyebabnya dan memperbaiki masalah tersebut?
Artikel ini akan membahas jenis-jenis SSL certificate error yang umum terjadi, penyebabnya, serta langkah-langkah untuk mengatasinya agar website dapat kembali diakses melalui HTTPS dengan normal.
Apa Itu SSL Certificate Error?
SSL certificate error adalah kondisi ketika browser tidak dapat memvalidasi sertifikat SSL/TLS yang digunakan oleh sebuah website.
Ketika seseorang mengakses website melalui HTTPS, browser akan memeriksa sertifikat digital yang diberikan oleh server. Pemeriksaan ini bertujuan memastikan bahwa sertifikat tersebut valid, diterbitkan oleh Certificate Authority (CA) yang dipercaya, sesuai dengan nama domain yang diakses, dan masih berlaku.
Jika proses validasi menemukan masalah, browser dapat menampilkan peringatan keamanan.
Sebagai contoh, ketika pengunjung membuka:
Browser akan memeriksa beberapa informasi, seperti:
- Apakah sertifikat diterbitkan oleh Certificate Authority yang dipercaya?
- Apakah nama domain sesuai dengan sertifikat?
- Apakah sertifikat masih berlaku?
- Apakah certificate chain terpasang dengan benar?
- Apakah sertifikat dapat digunakan untuk koneksi HTTPS?
Jika salah satu pemeriksaan tersebut gagal, browser mungkin menampilkan SSL certificate error.
Penting untuk dipahami bahwa HTTPS dan SSL certificate bukan hanya berkaitan dengan ikon gembok pada browser. Keduanya merupakan bagian dari proses membangun koneksi terenkripsi dan memvalidasi identitas server.
10 Penyebab SSL Certificate Error yang Sering Terjadi
Sebelum melakukan perbaikan, pemilik website perlu mengetahui terlebih dahulu apa yang menyebabkan error tersebut. Setiap jenis kesalahan membutuhkan penanganan yang berbeda.
Berikut beberapa penyebab yang paling umum.
1. Sertifikat SSL Sudah Kedaluwarsa
Salah satu penyebab paling sering adalah sertifikat SSL yang masa berlakunya sudah habis.
Setiap sertifikat SSL/TLS memiliki periode validitas tertentu. Setelah melewati tanggal kedaluwarsa, browser tidak lagi menganggap sertifikat tersebut valid untuk proses verifikasi normal.
Masalah ini biasanya terjadi karena pemilik website lupa melakukan renewal atau proses pembaruan otomatis tidak berjalan sebagaimana mestinya.
Browser dapat menampilkan pesan seperti:
NET::ERR_CERT_DATE_INVALID
Cara mengatasinya:
- Periksa tanggal kedaluwarsa sertifikat menggunakan SSL Checker.
- Pastikan sertifikat yang terpasang memang sudah melewati masa berlaku.
- Lakukan renewal melalui penyedia SSL atau Certificate Authority.
- Pasang sertifikat terbaru pada server hosting.
- Pastikan sertifikat baru sudah aktif dan dapat diverifikasi oleh browser.
Jika menggunakan layanan SSL dengan fitur renewal otomatis, periksa juga apakah proses pembaruan berjalan dengan baik.
Jangan hanya mengandalkan notifikasi otomatis. Pemeriksaan berkala tetap diperlukan untuk memastikan sertifikat benar-benar sudah diperbarui.
2. Nama Domain Tidak Sesuai dengan Sertifikat SSL
SSL certificate error juga dapat muncul ketika nama domain yang diakses tidak sesuai dengan nama domain yang tercantum dalam sertifikat.
Misalnya, sertifikat diterbitkan untuk:
www.contohdomain.com
Namun, pengunjung mengakses:
contohdomain.com
Jika sertifikat tidak mencakup kedua nama tersebut, browser dapat menampilkan peringatan ketidaksesuaian nama domain.
Kesalahan ini biasanya dikenal sebagai Common Name Mismatch atau Hostname Mismatch.
Pesan error yang mungkin muncul:
NET::ERR_CERT_COMMON_NAME_INVALID
Cara mengatasinya:
- Periksa nama domain yang tercantum dalam sertifikat SSL.
- Pastikan domain yang diakses sudah tercakup dalam bagian Subject Alternative Name (SAN).
- Jika menggunakan domain utama dan www, pastikan keduanya dilindungi oleh sertifikat.
- Jika menggunakan subdomain, periksa apakah subdomain tersebut juga tercakup.
- Jika belum sesuai, lakukan penerbitan atau reissue sertifikat dengan nama domain yang benar.
Perlu diperhatikan bahwa sertifikat untuk domain utama tidak otomatis melindungi seluruh subdomain. Pastikan jenis dan cakupan sertifikat sesuai dengan kebutuhan website.
3. Intermediate Certificate Tidak Terpasang dengan Benar
Sertifikat SSL memiliki hubungan kepercayaan yang disebut certificate chain.
Secara umum, rantai sertifikat terdiri dari:
- Root Certificate: sertifikat dasar yang dipercaya oleh sistem atau browser.
- Intermediate Certificate: sertifikat perantara yang digunakan untuk menerbitkan sertifikat berikutnya.
- Server Certificate: sertifikat yang digunakan oleh website.
Ketika intermediate certificate tidak terpasang atau konfigurasinya tidak lengkap, browser mungkin kesulitan memverifikasi rantai kepercayaan sertifikat.
Akibatnya, website dapat menampilkan pesan seperti:
NET::ERR_CERT_AUTHORITY_INVALID
Cara mengatasinya:
- Periksa certificate chain menggunakan SSL Checker atau SSL Labs.
- Pastikan intermediate certificate yang sesuai dengan sertifikat server sudah tersedia.
- Periksa konfigurasi certificate bundle pada server.
- Jika menggunakan Apache atau Nginx, pastikan konfigurasi menunjuk ke file sertifikat yang benar dan lengkap.
- Muat ulang konfigurasi server setelah melakukan perbaikan.
- Lakukan pengujian ulang untuk memastikan seluruh certificate chain dapat diverifikasi.
Jangan sembarangan menggabungkan file sertifikat dari penerbit yang berbeda. Gunakan intermediate certificate resmi yang sesuai dengan sertifikat yang diterbitkan.
4. Sertifikat SSL Tidak Diterbitkan oleh CA yang Dipercaya
Browser memiliki daftar Certificate Authority yang dipercaya untuk menerbitkan sertifikat digital.
Jika sertifikat berasal dari CA yang tidak dipercaya, menggunakan sertifikat self-signed yang belum dipercaya secara khusus, atau memiliki rantai sertifikat yang tidak dapat diverifikasi, browser dapat menampilkan peringatan keamanan.
Contoh pesan error:
NET::ERR_CERT_AUTHORITY_INVALID
Cara mengatasinya:
- Periksa siapa penerbit sertifikat SSL.
- Pastikan sertifikat berasal dari CA yang dipercaya oleh browser dan sistem yang digunakan pengunjung.
- Periksa apakah intermediate certificate sudah lengkap.
- Jika menggunakan self-signed certificate, pertimbangkan untuk menggantinya dengan sertifikat dari CA yang dipercaya secara umum untuk website publik.
- Jika menggunakan sertifikat dari CA tertentu, periksa apakah terdapat perubahan status kepercayaan atau masalah pada rantai sertifikatnya.
Perlu diketahui bahwa sertifikat self-signed masih dapat digunakan untuk kebutuhan internal tertentu, tetapi umumnya tidak cocok untuk website publik yang diakses oleh banyak pengunjung.
5. Konfigurasi SSL/TLS pada Server Tidak Tepat
Pemasangan sertifikat SSL saja belum tentu cukup untuk memastikan HTTPS berjalan dengan baik.
Server juga harus memiliki konfigurasi TLS yang sesuai. Kesalahan pengaturan dapat menyebabkan browser gagal membangun koneksi yang aman.
Beberapa kemungkinan penyebabnya antara lain:
- Konfigurasi sertifikat dan private key tidak sesuai.
- Server menggunakan protokol TLS yang sudah tidak didukung.
- Konfigurasi cipher suite tidak kompatibel.
- Virtual host atau server block mengarah ke sertifikat yang salah.
- Konfigurasi HTTPS pada reverse proxy tidak tepat.
Cara mengatasinya:
- Periksa konfigurasi SSL/TLS pada server.
- Pastikan file sertifikat dan private key merupakan pasangan yang sesuai.
- Gunakan protokol TLS modern yang didukung, terutama TLS 1.2 dan TLS 1.3.
- Periksa konfigurasi Apache atau Nginx.
- Lakukan pengujian menggunakan SSL Labs.
- Perbaiki konfigurasi berdasarkan hasil pemeriksaan.
Untuk melakukan perubahan konfigurasi server, pastikan tersedia backup agar pengaturan sebelumnya dapat dipulihkan jika terjadi masalah.
6. Private Key Tidak Cocok dengan Sertifikat SSL
Private key merupakan bagian penting dari sistem sertifikat SSL/TLS.
Ketika sertifikat diterbitkan, CA akan menggunakan informasi public key yang berkaitan dengan private key tersebut.
Jika private key yang dipasang pada server bukan pasangan dari sertifikat yang digunakan, server dapat mengalami masalah saat menjalankan konfigurasi HTTPS.
Cara mengatasinya:
- Periksa file private key yang digunakan pada server.
- Pastikan private key tersebut merupakan pasangan dari sertifikat SSL.
- Jika tersedia beberapa file sertifikat, identifikasi file yang sesuai dengan private key.
- Jika private key asli hilang, hubungi penyedia SSL untuk melakukan proses reissue dengan pasangan key baru.
- Pasang sertifikat hasil reissue dan lakukan pengujian kembali.
Perlu diingat, private key harus dijaga kerahasiaannya. Jangan mengirimkan atau membagikan file private key kepada pihak yang tidak berwenang.
7. Sertifikat SSL Belum Terpasang pada Domain atau Subdomain yang Benar
Masalah ini sering terjadi ketika sebuah website memiliki beberapa subdomain.
Misalnya, sebuah website memiliki alamat:
contohdomain.comwww.contohdomain.comblog.contohdomain.commail.contohdomain.com
Jika sertifikat hanya mencakup domain utama, subdomain lainnya belum tentu otomatis terlindungi.
Ketika pengunjung membuka subdomain yang belum tercakup dalam sertifikat, browser dapat menampilkan peringatan ketidaksesuaian nama domain.
Cara mengatasinya:
- Buat daftar seluruh domain dan subdomain yang digunakan.
- Periksa cakupan sertifikat SSL.
- Gunakan sertifikat SAN atau Wildcard jika sesuai dengan kebutuhan.
- Pastikan sertifikat terpasang pada virtual host atau konfigurasi server yang benar.
- Uji setiap domain dan subdomain menggunakan HTTPS.
Dengan pemeriksaan ini, pemilik website dapat memastikan bahwa seluruh alamat yang digunakan sudah memiliki perlindungan sertifikat yang sesuai.
8. Pengaturan Tanggal dan Waktu pada Perangkat Tidak Tepat
Tidak semua SSL certificate error berasal dari server website.
Terkadang, masalah justru berasal dari perangkat pengunjung yang memiliki pengaturan tanggal dan waktu tidak sesuai.
Browser menggunakan informasi waktu untuk memeriksa apakah sertifikat masih berada dalam periode validitasnya.
Jika tanggal atau jam perangkat terlalu berbeda, sertifikat yang sebenarnya masih valid dapat dianggap belum berlaku atau sudah kedaluwarsa.
Cara mengatasinya:
- Periksa tanggal dan waktu pada komputer atau perangkat.
- Pastikan zona waktu sudah sesuai.
- Aktifkan pengaturan waktu otomatis jika tersedia.
- Tutup dan buka kembali browser.
- Coba akses website menggunakan perangkat atau jaringan lain.
Jika website dapat diakses normal dari perangkat lain, kemungkinan masalah berasal dari pengaturan perangkat yang digunakan.
9. Pengaturan SSL/TLS pada Cloudflare Tidak Sesuai
Website yang menggunakan Cloudflare memiliki konfigurasi tambahan antara pengunjung, Cloudflare, dan server asal atau origin server.
Salah satu kesalahan yang cukup sering terjadi adalah pengaturan SSL/TLS yang tidak sesuai dengan kondisi sertifikat pada origin server.
Cloudflare menyediakan beberapa pilihan mode enkripsi, antara lain:
- Off: koneksi ke origin tidak menggunakan HTTPS.
- Flexible: koneksi pengunjung ke Cloudflare menggunakan HTTPS, tetapi koneksi Cloudflare ke origin menggunakan HTTP.
- Full: koneksi antara Cloudflare dan origin menggunakan HTTPS tanpa validasi sertifikat origin secara ketat.
- Full (strict): koneksi menggunakan HTTPS dan sertifikat pada origin harus valid serta sesuai dengan hostname.
Untuk website produksi, Full (strict) umumnya menjadi pilihan yang lebih baik apabila origin server sudah menggunakan sertifikat yang valid dan sesuai.
Cara mengatasinya:
- Masuk ke dashboard Cloudflare.
- Pilih domain yang mengalami masalah.
- Buka menu SSL/TLS.
- Periksa mode enkripsi yang sedang digunakan.
- Pastikan origin server sudah memiliki sertifikat SSL yang sesuai.
- Jika sertifikat origin sudah valid, gunakan Full (strict).
- Uji kembali akses website melalui HTTPS.
Hindari mengubah mode SSL/TLS hanya untuk menghilangkan pesan error tanpa memahami penyebabnya. Pastikan koneksi antara Cloudflare dan origin server tetap terenkripsi.
10. Sertifikat SSL Lama Masih Digunakan Setelah Renewal
Masalah lainnya adalah sertifikat SSL sebenarnya sudah diperpanjang, tetapi server masih menyajikan sertifikat lama.
Kondisi ini dapat terjadi karena:
- Sertifikat baru belum dipasang.
- Konfigurasi server masih menunjuk ke file lama.
- Layanan web server belum memuat konfigurasi terbaru.
- CDN atau reverse proxy masih menggunakan sertifikat sebelumnya.
Cara mengatasinya:
- Pastikan sertifikat baru sudah berhasil diterbitkan.
- Periksa lokasi file sertifikat pada server.
- Pastikan konfigurasi Apache atau Nginx menggunakan file terbaru.
- Periksa konfigurasi pada CDN atau reverse proxy jika digunakan.
- Lakukan reload atau restart layanan sesuai kebutuhan.
- Periksa kembali sertifikat yang ditampilkan ketika website diakses.
Jangan hanya memeriksa tanggal kedaluwarsa melalui panel hosting. Pastikan juga sertifikat yang benar-benar disajikan oleh server sudah merupakan sertifikat terbaru.
Cara Mengatasi SSL Certificate Error Secara Bertahap
Setelah mengetahui berbagai penyebabnya, langkah berikutnya adalah melakukan pemeriksaan secara sistematis.
Tujuannya agar pemilik website tidak perlu mencoba berbagai perubahan konfigurasi secara acak yang justru berpotensi menimbulkan masalah baru.
Berikut urutan pemeriksaan yang dapat dilakukan.
Langkah 1: Identifikasi Pesan Error pada Browser
Pertama, catat pesan error yang muncul ketika website diakses.
Beberapa pesan yang umum ditemukan antara lain:
| Pesan Error | Kemungkinan Penyebab |
|---|---|
| NET::ERR_CERT_DATE_INVALID | Sertifikat kedaluwarsa, belum berlaku, atau waktu perangkat salah |
| NET::ERR_CERT_COMMON_NAME_INVALID | Nama domain tidak sesuai dengan sertifikat |
| NET::ERR_CERT_AUTHORITY_INVALID | CA tidak dipercaya atau certificate chain bermasalah |
| ERR_SSL_PROTOCOL_ERROR | Masalah konfigurasi protokol atau koneksi TLS |
| SSL Handshake Failed | Kegagalan negosiasi koneksi TLS |
| Your connection is not private | Peringatan umum ketika validasi keamanan gagal |
Catatan: satu pesan error dapat memiliki beberapa penyebab. Gunakan informasi ini sebagai petunjuk awal, bukan sebagai diagnosis akhir.
Langkah 2: Periksa Sertifikat Menggunakan SSL Checker
Gunakan SSL Checker untuk memeriksa sertifikat yang sedang digunakan oleh website.
Beberapa informasi yang perlu diperhatikan:
- Nama domain pada sertifikat.
- Certificate Authority penerbit.
- Tanggal mulai dan berakhirnya sertifikat.
- Status certificate chain.
- Intermediate certificate.
- Kesesuaian sertifikat dengan domain.
Salah satu layanan yang dapat digunakan adalah SSL Labs dari Qualys:
Masukkan nama domain yang ingin diperiksa, kemudian jalankan pengujian.
Hasilnya dapat membantu mengidentifikasi masalah pada sertifikat maupun konfigurasi SSL/TLS server.
Langkah 3: Periksa Konfigurasi Server
Jika sertifikat terlihat valid tetapi website masih mengalami masalah, periksa konfigurasi server.
Untuk Apache, perhatikan konfigurasi VirtualHost HTTPS, khususnya direktif sertifikat dan private key.
Untuk Nginx, periksa konfigurasi server block HTTPS, termasuk lokasi file sertifikat dan private key.
Pastikan seluruh konfigurasi mengarah ke file yang benar.
Setelah melakukan perubahan, periksa sintaks konfigurasi terlebih dahulu sebelum melakukan reload layanan.
Contoh pemeriksaan konfigurasi:
Apache:
apachectl configtestNginx:
nginx -tJika hasil pemeriksaan menunjukkan konfigurasi valid, lakukan reload layanan sesuai sistem operasi dan lingkungan server yang digunakan.
Langkah 4: Pastikan Certificate Chain Lengkap
Periksa apakah intermediate certificate sudah terpasang dengan benar.
Jika menggunakan Apache atau Nginx, pastikan konfigurasi menggunakan file certificate bundle atau full chain yang sesuai dengan dokumentasi penyedia sertifikat.
Jangan menganggap bahwa memasang server certificate saja selalu cukup. Browser juga perlu dapat membangun rantai kepercayaan menuju root certificate yang dipercaya.
Langkah 5: Periksa Domain dan Subdomain
Pastikan seluruh alamat website yang digunakan sudah tercakup dalam sertifikat.
Periksa:
- Domain utama.
- Domain dengan awalan www.
- Subdomain.
- Domain tambahan yang menggunakan sertifikat yang sama.
Jika ada domain yang belum tercakup, sesuaikan sertifikat dengan kebutuhan website.
Langkah 6: Lakukan Pengujian Ulang
Setelah melakukan perbaikan, akses kembali website menggunakan HTTPS.
Pastikan:
- Website dapat dibuka secara normal.
- Browser tidak lagi menampilkan peringatan sertifikat.
- Sertifikat yang ditampilkan sudah benar.
- Tidak ada masalah mixed content.
- Redirect HTTP ke HTTPS berjalan sesuai pengaturan.
- Seluruh halaman penting dapat diakses.
Jika menggunakan Cloudflare atau CDN, periksa juga koneksi antara layanan tersebut dan origin server.
Tips Mencegah SSL Certificate Error Terjadi Kembali
Memperbaiki SSL certificate error memang penting, tetapi mencegah masalah tersebut terjadi kembali juga tidak kalah penting.
Berikut beberapa kebiasaan yang sebaiknya diterapkan oleh pemilik website dan administrator server.
1. Lakukan Monitoring Masa Berlaku SSL
Jangan menunggu hingga sertifikat kedaluwarsa. Buat pengingat atau sistem monitoring untuk mengetahui masa berlaku sertifikat sejak jauh hari.
2. Aktifkan Renewal Otomatis Jika Tersedia
Jika menggunakan layanan yang mendukung pembaruan otomatis, pastikan fitur tersebut sudah dikonfigurasi dengan benar. Lakukan pemeriksaan berkala untuk memastikan proses renewal berhasil.
3. Gunakan Sertifikat Sesuai Kebutuhan Domain
Pastikan sertifikat mencakup seluruh domain dan subdomain yang digunakan. Pertimbangkan sertifikat SAN atau Wildcard jika memang diperlukan.
4. Periksa Certificate Chain Setelah Instalasi
Setelah memasang atau memperbarui sertifikat, pastikan intermediate certificate terpasang dengan benar.
5. Perbarui Konfigurasi Server Secara Berkala
Gunakan protokol dan konfigurasi TLS yang masih didukung secara luas. Hindari penggunaan konfigurasi lama yang sudah tidak direkomendasikan.
6. Simpan Backup Konfigurasi SSL
Simpan salinan konfigurasi server dan dokumentasi lokasi sertifikat. Private key harus disimpan secara aman dengan akses terbatas dan tidak boleh dibagikan sembarangan.
7. Lakukan Pengujian Setelah Perubahan
Setiap kali mengganti sertifikat, memperbarui konfigurasi server, atau memindahkan website, lakukan pengujian HTTPS untuk memastikan semuanya berjalan normal.
Kesimpulan
SSL certificate error merupakan masalah yang dapat terjadi pada berbagai website, baik yang menggunakan WordPress, hosting biasa, VPS, maupun server dengan konfigurasi khusus.
Penyebabnya pun beragam, mulai dari sertifikat kedaluwarsa, nama domain tidak sesuai, intermediate certificate yang tidak lengkap, hingga kesalahan konfigurasi SSL/TLS pada server.
Karena setiap jenis error memiliki penyebab yang berbeda, langkah pertama yang paling penting adalah mengidentifikasi pesan error dan melakukan pemeriksaan sebelum mengubah konfigurasi website.
Dengan pemeriksaan yang tepat, sebagian besar masalah SSL certificate error dapat ditemukan dan ditangani tanpa harus melakukan perubahan besar pada website.
Bagi pemilik website, memastikan sertifikat SSL selalu valid, terpasang dengan benar, dan diperbarui tepat waktu merupakan bagian penting dari pemeliharaan keamanan website.
Jika Anda sedang membutuhkan sertifikat SSL untuk website atau ingin mengganti sertifikat yang sudah kedaluwarsa, pastikan memilih sertifikat yang sesuai dengan kebutuhan domain dan infrastruktur server Anda.
SSLKita menyediakan berbagai pilihan sertifikat SSL untuk membantu melindungi website, membangun kepercayaan pengunjung, dan mendukung koneksi HTTPS yang aman.
Kunjungi SSLKita.com untuk mengetahui pilihan sertifikat SSL yang sesuai dengan kebutuhan website Anda.
FAQ: Pertanyaan yang Sering Diajukan tentang SSL Certificate Error
1. Apa penyebab SSL Certificate Error?
SSL Certificate Error dapat disebabkan oleh sertifikat kedaluwarsa, nama domain tidak sesuai, CA tidak dipercaya, intermediate certificate tidak lengkap, atau kesalahan konfigurasi SSL/TLS pada server.
2. Apakah SSL Certificate Error berarti website diretas?
Tidak selalu. Peringatan tersebut umumnya menunjukkan bahwa browser gagal memvalidasi sertifikat atau membangun koneksi HTTPS sesuai persyaratan keamanan. Namun, pemilik website tetap perlu memeriksa kondisi server dan sertifikat untuk memastikan tidak ada masalah lain.
3. Bagaimana cara mengetahui apakah SSL website sudah kedaluwarsa?
Anda dapat memeriksa tanggal kedaluwarsa sertifikat melalui browser atau menggunakan SSL Checker seperti SSL Labs. Pastikan juga memeriksa sertifikat yang benar-benar disajikan oleh server.
4. Apakah SSL Certificate Error bisa diperbaiki tanpa mengganti sertifikat?
Bisa, tergantung penyebabnya. Jika masalah berasal dari intermediate certificate yang tidak lengkap atau konfigurasi server yang keliru, perbaikan konfigurasi mungkin sudah cukup. Namun, jika sertifikat benar-benar kedaluwarsa atau tidak mencakup domain yang digunakan, diperlukan renewal atau penerbitan ulang sertifikat.
5. Mengapa website masih menampilkan SSL Error setelah sertifikat diperpanjang?
Kemungkinan sertifikat baru belum dipasang, server masih menggunakan file sertifikat lama, konfigurasi belum dimuat ulang, atau CDN masih menyajikan sertifikat sebelumnya. Periksa sertifikat yang aktif pada endpoint website.
6. Apakah SSL Checker bisa membantu mengatasi masalah sertifikat?
SSL Checker membantu mengidentifikasi masalah dengan menampilkan informasi sertifikat, masa berlaku, hostname, dan certificate chain. Namun, perbaikan tetap perlu dilakukan pada server atau layanan yang menyebabkan masalah tersebut.
7. Seberapa sering sertifikat SSL harus diperiksa?
Sebaiknya pemeriksaan dilakukan secara berkala dan disertai monitoring otomatis. Frekuensinya perlu disesuaikan dengan masa berlaku sertifikat dan kebijakan penerbit yang berlaku. Dengan masa berlaku sertifikat yang semakin pendek, monitoring dan otomatisasi renewal menjadi semakin penting.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.