Website tidak hanya berfungsi sebagai media untuk menampilkan informasi. Banyak website juga menyimpan dan mengelola berbagai data penting, mulai dari informasi pengguna, akun pelanggan, riwayat transaksi, hingga data bisnis.
Sebagian besar informasi tersebut disimpan di dalam database. Karena itu, keamanan database menjadi salah satu aspek penting dalam menjaga keamanan sebuah website.
Sayangnya, ada salah satu jenis serangan siber yang secara khusus menargetkan database, yaitu SQL Injection.
SQL Injection merupakan teknik serangan yang memanfaatkan kelemahan pada aplikasi website ketika memproses data atau masukan dari pengguna. Jika aplikasi tidak memiliki perlindungan yang tepat, penyerang berpotensi memanipulasi perintah database dan mengakses informasi yang seharusnya tidak dapat mereka lihat.
Serangan ini dapat menimbulkan dampak serius, terutama bagi website yang menyimpan data pelanggan, informasi akun, maupun transaksi bisnis.
Lantas, apa sebenarnya SQL Injection? Bagaimana serangan ini bisa terjadi, dan bagaimana cara melindungi website dari ancaman tersebut?
Mari kita bahas lebih lanjut.
Apa Itu SQL Injection?
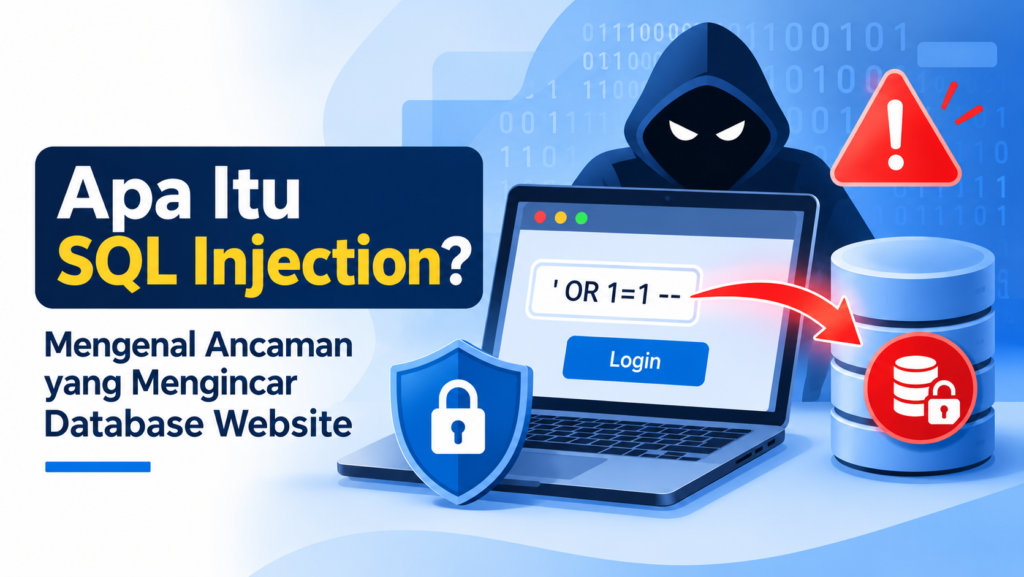
SQL Injection atau sering disingkat SQLi adalah jenis serangan keamanan aplikasi yang terjadi ketika penyerang berhasil memasukkan atau memanipulasi perintah SQL melalui masukan yang diproses oleh website.
SQL sendiri merupakan singkatan dari Structured Query Language, yaitu bahasa yang digunakan untuk berkomunikasi dengan sistem database.
Website biasanya menggunakan SQL untuk menjalankan berbagai aktivitas, seperti:
- Mengambil data pengguna.
- Memeriksa informasi login.
- Menyimpan data pelanggan.
- Memperbarui informasi produk.
- Mengelola transaksi.
- Menghapus data yang sudah tidak diperlukan.
Dalam kondisi normal, aplikasi website akan menerima masukan dari pengguna, memprosesnya, kemudian mengirimkan permintaan ke database.
Masalah muncul ketika aplikasi menggabungkan masukan pengguna langsung ke dalam perintah SQL tanpa pengamanan yang memadai.
Akibatnya, masukan yang seharusnya hanya dianggap sebagai data dapat diperlakukan sebagai bagian dari perintah database.
Inilah celah yang dimanfaatkan dalam serangan SQL Injection.
Bagaimana SQL Injection Bekerja?
Untuk memahami SQL Injection, kita perlu mengetahui bagaimana website berkomunikasi dengan database.
Misalnya, sebuah website memiliki halaman login yang meminta pengguna memasukkan username dan password.
Ketika pengguna menekan tombol login, aplikasi akan memeriksa apakah informasi tersebut sesuai dengan data yang tersimpan di database.
Secara sederhana, prosesnya adalah:
- Pengguna memasukkan username dan password.
- Website menerima informasi tersebut.
- Aplikasi mengirimkan permintaan ke database.
- Database memeriksa kecocokan informasi.
- Website memberikan hasil berupa login berhasil atau gagal.
Pada aplikasi yang dibuat dengan aman, masukan pengguna diperlakukan sebagai data biasa dan tidak dapat mengubah struktur perintah SQL.
Namun, jika developer menyusun perintah database secara tidak aman, masukan tertentu berpotensi mengubah cara database menjalankan permintaan tersebut.
Dengan memanfaatkan kelemahan ini, penyerang mungkin dapat mengakses data yang tidak semestinya tersedia, melewati sebagian mekanisme autentikasi, atau memanipulasi informasi di dalam database.
Perlu dipahami bahwa keberhasilan serangan tidak hanya bergantung pada masukan pengguna. Hal tersebut juga dipengaruhi oleh konfigurasi aplikasi, hak akses database, dan jenis sistem database yang digunakan.
Jenis-Jenis SQL Injection
SQL Injection memiliki beberapa jenis dengan karakteristik yang berbeda. Berikut beberapa kategori yang perlu diketahui.
1. In-band SQL Injection
In-band SQL Injection merupakan jenis serangan ketika penyerang memanfaatkan saluran komunikasi yang sama untuk mengirimkan permintaan dan memperoleh hasil dari database.
Dalam kondisi tertentu, informasi dari database dapat muncul melalui respons aplikasi yang berhasil dimanipulasi.
Jenis ini sering dibahas dalam konteks serangan SQL Injection karena hasilnya relatif mudah diamati ketika aplikasi memiliki kelemahan yang sesuai.
2. Error-based SQL Injection
Error-based SQL Injection memanfaatkan pesan kesalahan yang dihasilkan oleh database atau aplikasi.
Ketika aplikasi menampilkan informasi kesalahan database secara berlebihan, informasi tersebut berpotensi memberikan petunjuk mengenai struktur database, teknologi yang digunakan, atau detail implementasi aplikasi.
Informasi seperti ini dapat membantu penyerang memahami kelemahan sistem lebih lanjut.
Karena itu, aplikasi sebaiknya tidak menampilkan detail kesalahan internal kepada pengunjung.
3. Blind SQL Injection
Berbeda dengan jenis sebelumnya, Blind SQL Injection terjadi ketika hasil manipulasi tidak ditampilkan secara langsung kepada pengguna.
Penyerang mencoba menyimpulkan informasi berdasarkan perubahan respons aplikasi, misalnya perbedaan hasil halaman atau perilaku waktu respons.
Jenis serangan ini dapat lebih sulit dikenali karena website mungkin tetap terlihat normal ketika diakses.
4. Second-Order SQL Injection
Second-Order SQL Injection terjadi ketika data yang sebelumnya disimpan oleh aplikasi kemudian digunakan kembali dalam perintah SQL tanpa pengamanan yang tepat.
Artinya, masalah tidak selalu muncul ketika data pertama kali dimasukkan. Kerentanan dapat muncul ketika data tersebut diproses kembali pada bagian aplikasi lainnya.
Jenis ini menunjukkan bahwa validasi dan pengamanan data harus diterapkan secara konsisten, termasuk pada data yang sudah tersimpan di database.
Apa Penyebab Website Rentan terhadap SQL Injection?
SQL Injection umumnya terjadi karena kesalahan dalam pengembangan dan pengelolaan aplikasi website.
Berikut beberapa penyebab yang perlu diperhatikan.
1. Penggunaan Query SQL yang Tidak Aman
Salah satu penyebab paling umum adalah penggunaan perintah SQL yang dibangun dengan menggabungkan masukan pengguna secara langsung.
Ketika masukan tidak dipisahkan dengan benar dari struktur perintah SQL, aplikasi berisiko mengalami SQL Injection.
Solusinya adalah menggunakan parameterized queries atau prepared statements.
2. Validasi Input yang Tidak Memadai
Setiap data yang diterima dari pengguna perlu diperiksa sebelum diproses oleh aplikasi.
Contohnya adalah formulir login, kolom pencarian, formulir pendaftaran, dan halaman pencarian produk.
Jika aplikasi tidak memvalidasi masukan sesuai kebutuhan, risiko penyalahgunaan dapat meningkat.
Namun, validasi input saja tidak cukup untuk mencegah SQL Injection. Penggunaan parameterized queries tetap menjadi perlindungan utama.
3. Penggunaan Plugin atau Aplikasi yang Rentan
Website yang menggunakan CMS seperti WordPress biasanya mengandalkan berbagai plugin dan tema untuk menambahkan fitur.
Jika plugin atau tema memiliki kerentanan keamanan, bagian tersebut dapat menjadi pintu masuk serangan.
Risiko juga meningkat apabila pemilik website menggunakan plugin yang sudah tidak mendapatkan pembaruan keamanan.
4. Hak Akses Database Terlalu Luas
Akun database sebaiknya hanya memiliki hak akses yang dibutuhkan oleh aplikasi.
Jika sebuah aplikasi menggunakan akun database dengan hak akses administrator penuh, dampak serangan dapat menjadi lebih besar apabila terjadi SQL Injection.
Penerapan prinsip least privilege atau hak akses minimum dapat membantu membatasi dampak tersebut.
5. Pesan Kesalahan Database Ditampilkan ke Pengunjung
Menampilkan detail kesalahan database kepada pengunjung bukanlah praktik keamanan yang baik.
Informasi teknis seperti nama tabel, struktur query, lokasi file, dan detail sistem database sebaiknya tidak ditampilkan secara terbuka.
Gunakan pesan kesalahan umum untuk pengguna dan simpan detail teknis pada log internal yang terlindungi.
Apa Dampak SQL Injection bagi Website?
SQL Injection bukan sekadar masalah teknis. Jika berhasil dimanfaatkan, serangan ini dapat memberikan dampak langsung terhadap operasional dan reputasi bisnis.
Berikut beberapa risiko yang perlu dipahami.
1. Kebocoran Data Pelanggan
Database website dapat menyimpan informasi penting seperti nama, alamat email, nomor telepon, dan informasi akun pelanggan.
Jika penyerang berhasil mengakses database tanpa izin, informasi tersebut berpotensi bocor dan disalahgunakan.
Bagi bisnis online, kebocoran data dapat menurunkan kepercayaan pelanggan.
2. Pencurian Informasi Login
Database sering menyimpan informasi yang berkaitan dengan akun pengguna.
Jika sistem autentikasi dan penyimpanan kredensial tidak dirancang dengan baik, serangan dapat meningkatkan risiko pengambilalihan akun.
Password seharusnya disimpan menggunakan algoritma hashing yang dirancang khusus untuk password, bukan dalam bentuk teks biasa.
3. Perubahan atau Penghapusan Data
Selain membaca informasi, SQL Injection pada kondisi tertentu juga dapat memungkinkan manipulasi data.
Misalnya, informasi produk berubah, data pelanggan terhapus, atau catatan transaksi mengalami perubahan yang tidak sah.
Hal ini dapat mengganggu operasional website dan menimbulkan kerugian bagi bisnis.
4. Gangguan Operasional Website
Serangan terhadap database dapat memengaruhi kinerja aplikasi.
Website mungkin menjadi tidak stabil, menampilkan kesalahan, atau tidak dapat memproses permintaan pengguna dengan normal.
Jika database menjadi tidak tersedia, layanan yang bergantung pada database tersebut juga dapat terganggu.
5. Kerusakan Reputasi Bisnis
Keamanan website memiliki hubungan erat dengan kepercayaan pelanggan.
Ketika terjadi kebocoran data atau gangguan keamanan, pelanggan mungkin mempertanyakan kemampuan perusahaan dalam melindungi informasi mereka.
Dampaknya tidak hanya dirasakan dalam jangka pendek, tetapi juga dapat memengaruhi reputasi dan kepercayaan terhadap bisnis.
Bagaimana Cara Mencegah SQL Injection?
Kabar baiknya, SQL Injection merupakan salah satu jenis kerentanan yang dapat dicegah dengan penerapan praktik pengembangan aplikasi yang benar.
Berikut beberapa langkah yang dapat dilakukan.
1. Gunakan Prepared Statements dan Parameterized Queries
Ini merupakan salah satu metode paling penting untuk mencegah SQL Injection.
Prepared statements memisahkan struktur perintah SQL dari nilai yang diberikan oleh pengguna.
Dengan demikian, masukan pengguna diperlakukan sebagai data, bukan sebagai bagian dari perintah SQL.
Developer sebaiknya menggunakan mekanisme parameterisasi yang disediakan oleh bahasa pemrograman atau database yang digunakan.
2. Lakukan Validasi Input Pengguna
Pastikan setiap masukan pengguna diperiksa sesuai kebutuhan aplikasi.
Sebagai contoh:
- Kolom email harus mengikuti format email yang sesuai.
- Kolom nomor telepon hanya menerima format yang diperbolehkan.
- Kolom jumlah produk harus menggunakan nilai numerik yang valid.
- Parameter pencarian harus dibatasi sesuai kebutuhan aplikasi.
Validasi membantu mengurangi masukan yang tidak sesuai dan meningkatkan kualitas pengelolaan data.
Namun, jangan menjadikan validasi sebagai satu-satunya perlindungan terhadap SQL Injection.
3. Terapkan Prinsip Least Privilege
Gunakan akun database dengan hak akses minimum yang diperlukan oleh aplikasi.
Misalnya, aplikasi yang hanya membutuhkan akses membaca dan memperbarui data tertentu tidak seharusnya menggunakan akun database dengan hak administrator penuh.
Pembatasan hak akses membantu mengurangi dampak apabila terjadi kompromi pada aplikasi.
4. Perbarui CMS, Plugin, dan Framework
Jika menggunakan WordPress atau CMS lainnya, pastikan seluruh komponen mendapatkan pembaruan keamanan secara berkala.
Periksa:
- Versi CMS yang digunakan.
- Plugin yang terpasang.
- Tema website.
- Framework aplikasi.
- Library pihak ketiga.
Hapus komponen yang sudah tidak digunakan dan hindari penggunaan plugin dari sumber yang tidak tepercaya.
5. Sembunyikan Detail Error Database
Gunakan mekanisme error handling yang aman.
Pengunjung cukup mendapatkan pesan umum ketika terjadi kesalahan, sedangkan informasi teknis disimpan dalam log internal.
Pastikan log tersebut tidak dapat diakses secara bebas oleh pengunjung website.
6. Gunakan Web Application Firewall (WAF)
Web Application Firewall atau WAF merupakan lapisan perlindungan yang membantu memantau dan menyaring permintaan HTTP/HTTPS menuju aplikasi website.
WAF dapat membantu mendeteksi dan memblokir pola permintaan yang terindikasi sebagai serangan, termasuk sejumlah pola SQL Injection.
Namun, WAF bukan pengganti perbaikan kode aplikasi. Kerentanan pada aplikasi tetap harus diperbaiki dari sumbernya.
7. Lakukan Security Testing Secara Berkala
Pemeriksaan keamanan membantu menemukan kelemahan sebelum dimanfaatkan oleh pihak yang tidak bertanggung jawab.
Pengujian dapat mencakup:
- Pemeriksaan kode aplikasi.
- Pemeriksaan konfigurasi database.
- Pengujian validasi input.
- Pemeriksaan penggunaan query SQL.
- Pemindaian kerentanan aplikasi.
- Pengujian keamanan pada lingkungan staging.
Pengujian harus dilakukan pada website atau sistem yang memang dimiliki atau telah mendapatkan izin untuk diuji.
Apakah Website WordPress Bisa Terkena SQL Injection?
Ya. Website WordPress juga berpotensi mengalami SQL Injection.
WordPress memang menyediakan sejumlah mekanisme keamanan untuk membantu developer membangun aplikasi yang lebih aman. Namun, keamanan sebuah website tidak hanya ditentukan oleh CMS yang digunakan.
Plugin, tema, dan kode tambahan yang dibuat oleh developer pihak ketiga juga dapat memengaruhi tingkat keamanan website.
Sebagai contoh, sebuah plugin mungkin memiliki fitur pencarian produk yang mengambil data dari database. Jika developer tidak mengelola masukan pengguna dengan benar, fitur tersebut berpotensi menimbulkan kerentanan SQL Injection.
Untuk membantu mencegah masalah tersebut, WordPress menyediakan beberapa mekanisme yang dapat digunakan developer, seperti:
$wpdb->prepare()untuk menyiapkan query dengan parameter.- API database WordPress untuk pengelolaan data.
- Validasi dan sanitasi input sesuai konteks penggunaannya.
- Pemeriksaan kemampuan pengguna melalui mekanisme authorization WordPress.
Pemilik website WordPress juga sebaiknya:
- Menggunakan plugin dan tema dari sumber tepercaya.
- Memperbarui WordPress secara berkala.
- Menghapus plugin yang tidak digunakan.
- Membatasi akun administrator.
- Menggunakan layanan backup otomatis.
- Memantau aktivitas dan log keamanan website.
Dengan pengelolaan yang baik, risiko kerentanan pada website WordPress dapat dikurangi.
Apakah SSL Bisa Mencegah Serangan SQL Injection?
Pertanyaan ini penting karena masih banyak pemilik website yang menganggap penggunaan SSL sudah cukup untuk melindungi seluruh aktivitas website.
SSL/TLS berfungsi mengenkripsi komunikasi antara browser pengunjung dan server website.
Ketika website menggunakan HTTPS, data yang dikirimkan melalui koneksi tersebut terlindungi dari penyadapan dan manipulasi selama transmisi.
Namun, SSL/TLS tidak secara langsung mencegah SQL Injection.
Mengapa?
Karena SQL Injection merupakan kerentanan pada cara aplikasi memproses masukan dan berkomunikasi dengan database, bukan masalah pada enkripsi koneksi antara browser dan server.
Sebagai contoh, sebuah website mungkin sudah memiliki sertifikat SSL yang valid dan menggunakan HTTPS. Namun, apabila kode aplikasi masih menyusun query SQL secara tidak aman, kerentanan SQL Injection tetap dapat terjadi.
Karena itu, perlindungan website sebaiknya menggunakan pendekatan berlapis, yaitu:
- SSL/TLS untuk mengenkripsi komunikasi data.
- Secure coding untuk mencegah kerentanan aplikasi.
- Firewall untuk membantu menyaring trafik berbahaya.
- Pengaturan hak akses database untuk membatasi dampak serangan.
- Backup rutin untuk mendukung pemulihan data.
- Monitoring keamanan untuk mendeteksi aktivitas mencurigakan.
Setiap lapisan memiliki fungsi yang berbeda dan saling melengkapi.
Kesimpulan
SQL Injection merupakan salah satu ancaman keamanan website yang perlu diperhatikan, terutama bagi website yang mengelola database berisi informasi penting.
Kerentanan ini dapat terjadi ketika aplikasi tidak memisahkan masukan pengguna dari struktur perintah SQL dengan benar.
Dampaknya bisa cukup serius, mulai dari kebocoran data pelanggan, pencurian informasi akun, perubahan database, hingga gangguan operasional website.
Untuk mengurangi risikonya, pemilik website dan developer perlu menerapkan prepared statements, validasi input, pembatasan hak akses database, pembaruan sistem, serta pemeriksaan keamanan secara berkala.
Penggunaan SSL/TLS juga tetap penting untuk melindungi komunikasi antara pengunjung dan server website. Namun, perlu diingat bahwa HTTPS bukan perlindungan terhadap seluruh jenis serangan siber.
Keamanan website membutuhkan perlindungan yang menyeluruh. Dengan menggabungkan enkripsi HTTPS, pengembangan aplikasi yang aman, dan pemantauan sistem secara rutin, pemilik website dapat mengurangi risiko serangan dan menjaga kepercayaan pengunjung.
Gunakan sertifikat SSL yang tepat dari SSLKita untuk membantu melindungi komunikasi data antara website dan pengunjung melalui koneksi HTTPS terenkripsi.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.