Website merupakan salah satu aset digital penting bagi bisnis, organisasi, maupun individu. Melalui website, pemilik bisnis dapat memperkenalkan produk, menerima pesanan, mengelola informasi pelanggan, hingga membangun kepercayaan di dunia digital.
Namun, ada satu risiko yang sering kali tidak disadari: website bisa diretas tanpa sepengetahuan pemiliknya.
Tidak semua serangan siber langsung membuat website tidak bisa diakses atau menampilkan pesan bahwa website telah diretas. Dalam beberapa kasus, website tetap terlihat normal ketika dibuka. Padahal, di balik tampilannya, mungkin sudah terdapat malware, akun administrator yang diambil alih, kode berbahaya, atau aktivitas mencurigakan lainnya.
Kondisi ini membuat pemilik website sering terlambat menyadari adanya masalah keamanan. Akibatnya, serangan bisa berlangsung lebih lama dan menimbulkan dampak yang lebih besar.
Lantas, bagaimana cara mengetahui apakah website sedang diretas?
Berikut 10 tanda website diretas yang perlu diperhatikan oleh setiap pemilik website.
1. Muncul Halaman atau Konten yang Tidak Pernah Dibuat
Salah satu tanda yang cukup mudah dikenali adalah munculnya halaman, artikel, gambar, atau konten asing di website.
Misalnya, pemilik website tiba-tiba menemukan:
- Artikel yang tidak pernah dipublikasikan.
- Halaman berisi promosi atau tautan mencurigakan.
- Gambar yang tidak pernah diunggah.
- Perubahan teks pada halaman utama.
- Konten berbahasa asing yang tidak berkaitan dengan bisnis.
Kondisi tersebut bisa terjadi karena pihak tidak berwenang berhasil mendapatkan akses ke dashboard administrator atau memanfaatkan celah keamanan pada CMS.
Pada website WordPress, pemilik dapat memeriksa daftar halaman, artikel, pengguna, serta aktivitas publikasi untuk mengetahui apakah terdapat perubahan yang tidak dikenal.
2. Website Mengarahkan Pengunjung ke Situs Lain
Pernah membuka website sendiri, tetapi tiba-tiba diarahkan ke halaman lain?
Jika hal ini terjadi tanpa adanya konfigurasi redirect yang disengaja, pemilik website perlu melakukan pemeriksaan keamanan.
Pengalihan mencurigakan dapat digunakan untuk mengarahkan pengunjung ke halaman phishing, situs spam, atau halaman yang berisi konten berbahaya.
Dalam beberapa kasus, pengalihan hanya terjadi pada pengunjung tertentu, perangkat tertentu, atau ketika website diakses melalui mesin pencari. Karena itu, masalah ini terkadang tidak langsung terlihat oleh administrator.
Periksa konfigurasi redirect, file website, plugin, serta kemungkinan adanya kode asing yang mengubah perilaku website.
3. Muncul Pengguna Administrator yang Tidak Dikenal
Akun administrator memiliki hak akses tinggi untuk mengelola hampir seluruh bagian website.
Jika terdapat akun administrator yang tidak pernah dibuat atau diizinkan oleh pemilik website, kondisi tersebut perlu dianggap sebagai indikasi serius.
Pihak yang memperoleh akses administrator dapat melakukan berbagai perubahan, seperti:
- Mengubah tampilan website.
- Mengunggah file atau plugin.
- Membuat akun baru.
- Mengubah konfigurasi keamanan.
- Mengakses informasi yang tersedia melalui dashboard.
Pada WordPress, periksa menu Users dan identifikasi seluruh akun yang memiliki peran Administrator.
Pastikan setiap akun memiliki pemilik yang jelas dan memang masih membutuhkan akses tersebut.
4. Website Menjadi Lambat Tanpa Alasan yang Jelas
Website yang tiba-tiba menjadi lambat tidak selalu berarti telah diretas. Masalah server, kapasitas hosting, plugin, dan lonjakan trafik juga dapat menjadi penyebabnya.
Namun, perubahan performa yang tidak biasa perlu diperiksa, terutama jika terjadi bersamaan dengan gejala lainnya.
Aktivitas mencurigakan yang dapat memengaruhi performa antara lain:
- Proses tidak dikenal yang menggunakan sumber daya server.
- Aktivitas otomatis yang menghasilkan permintaan berlebihan.
- Script tambahan yang tidak diperlukan.
- Pengiriman data atau permintaan jaringan yang tidak wajar.
Pemilik website dapat memeriksa penggunaan CPU, RAM, bandwidth, serta log server untuk mencari penyebab perubahan performa.
5. Muncul Peringatan Keamanan dari Browser atau Mesin Pencari
Browser modern memiliki mekanisme keamanan untuk memperingatkan pengguna ketika sebuah website terindikasi mengandung konten berbahaya atau berpotensi menipu.
Contohnya, pengunjung mungkin melihat peringatan bahwa website tidak aman atau mengandung konten berbahaya.
Peringatan semacam ini tidak boleh diabaikan karena dapat berkaitan dengan:
- Malware pada halaman website.
- Aktivitas phishing.
- File berbahaya yang tersedia di server.
- Perubahan konten yang melanggar kebijakan keamanan browser.
Pemilik website dapat memeriksa status keamanan melalui Google Search Console, khususnya bagian Security Issues.
Perlu diketahui bahwa peringatan browser tidak selalu berarti sertifikat SSL bermasalah. Website bisa memiliki sertifikat SSL yang valid, tetapi tetap terindikasi mengandung malware atau aktivitas berbahaya.
6. File Website Berubah Tanpa Sepengetahuan Administrator
File website dapat berubah karena pembaruan CMS, instalasi plugin, perubahan tema, atau aktivitas administrator yang sah.
Namun, perubahan file yang tidak dikenal perlu mendapat perhatian khusus.
Beberapa area yang perlu diperiksa meliputi:
- File konfigurasi website.
- File tema dan plugin.
- File inti CMS.
- File tambahan yang tidak dikenal.
- File yang waktu modifikasinya tidak sesuai dengan aktivitas pembaruan.
Pada WordPress, perubahan file yang tidak sah dapat menjadi salah satu indikasi adanya malware atau akses tidak berwenang.
Lakukan pemeriksaan integritas file menggunakan sumber resmi WordPress atau mekanisme pemindaian keamanan yang tepercaya.
Jangan langsung menghapus file yang dianggap mencurigakan sebelum melakukan pemeriksaan karena file tersebut mungkin merupakan bagian dari sistem atau aplikasi yang sah.
7. Muncul Aktivitas Login yang Tidak Dikenal
Aktivitas login yang berasal dari waktu, lokasi, perangkat, atau alamat IP yang tidak dikenal dapat menjadi tanda bahwa akun administrator perlu diperiksa.
Beberapa indikasi yang patut diperhatikan:
- Login pada waktu yang tidak biasa.
- Percobaan login berulang.
- Perubahan password tanpa sepengetahuan pemilik.
- Aktivitas login dari perangkat yang tidak dikenal.
- Perubahan konfigurasi akun administrator.
Namun, alamat IP atau lokasi yang berbeda tidak otomatis menunjukkan serangan. Penggunaan VPN, jaringan seluler, dan perubahan koneksi internet juga dapat memengaruhi informasi lokasi.
Karena itu, pemeriksaan sebaiknya mempertimbangkan riwayat aktivitas secara keseluruhan.
Aktifkan autentikasi multifaktor (MFA) dan gunakan password yang kuat untuk mengurangi risiko pengambilalihan akun.
8. Trafik Website Mengalami Perubahan Tidak Wajar
Lonjakan atau penurunan trafik yang tidak biasa juga dapat menjadi indikator adanya masalah keamanan.
Contohnya:
- Trafik tiba-tiba meningkat dari sumber yang tidak dikenal.
- Banyak kunjungan berasal dari halaman atau negara yang tidak relevan.
- Website menerima permintaan otomatis dalam jumlah besar.
- Trafik organik menurun setelah muncul masalah keamanan.
Perubahan tersebut dapat berkaitan dengan bot, spam, aktivitas scraping, serangan DDoS, atau manipulasi SEO.
Periksa data analitik website dan log server untuk memahami sumber serta pola trafik yang berubah.
Jika ditemukan indikasi serangan, lakukan pemeriksaan lebih lanjut sebelum mengambil tindakan.
9. Muncul Email atau Notifikasi Keamanan yang Mencurigakan
Beberapa layanan hosting, CMS, dan sistem keamanan dapat mengirimkan pemberitahuan ketika mendeteksi aktivitas yang tidak biasa.
Contohnya:
- Pemberitahuan perubahan password.
- Notifikasi login dari perangkat baru.
- Peringatan malware.
- Informasi perubahan file.
- Pemberitahuan penggunaan sumber daya server yang tidak wajar.
Namun, pemilik website juga perlu berhati-hati terhadap email palsu yang mengatasnamakan penyedia hosting atau layanan keamanan.
Jangan langsung mengeklik tautan dalam email yang mencurigakan. Periksa informasi melalui dashboard resmi penyedia layanan.
10. Website Mengirimkan Email Spam Tanpa Sepengetahuan Pemilik
Website yang diretas terkadang dimanfaatkan untuk mengirimkan email spam atau pesan berbahaya.
Dampaknya dapat berupa:
- Penggunaan sumber daya server secara berlebihan.
- Domain masuk daftar blokir atau blacklist.
- Reputasi pengiriman email menurun.
- Email bisnis sulit diterima oleh penerima.
- Layanan hosting membatasi atau menangguhkan akun.
Jika website menggunakan formulir kontak atau sistem pengiriman email otomatis, periksa apakah terdapat aktivitas pengiriman yang tidak wajar.
Pemilik website juga dapat meminta penyedia hosting memeriksa mail log untuk mengetahui sumber aktivitas tersebut.
Apa yang Harus Dilakukan Jika Website Diduga Diretas?
Menemukan satu atau beberapa tanda di atas bukan berarti website pasti telah diretas. Namun, kondisi tersebut cukup menjadi alasan untuk melakukan pemeriksaan keamanan.
Jika terdapat indikasi kuat adanya kompromi, jangan menunggu sampai website mengalami kerusakan lebih besar.
Berikut beberapa langkah awal yang dapat dilakukan.
1. Hubungi Penyedia Hosting
Mintalah bantuan tim teknis hosting untuk memeriksa log server, aktivitas akun, dan kemungkinan adanya file mencurigakan.
Penyedia hosting biasanya memiliki informasi yang tidak selalu tersedia melalui dashboard website.
2. Lakukan Backup untuk Keperluan Investigasi
Simpan salinan file dan database website dalam kondisi saat masalah ditemukan.
Backup ini berguna untuk investigasi dan pemulihan. Pastikan salinannya disimpan secara aman dan tidak digunakan untuk langsung menimpa website produksi sebelum diperiksa.
3. Periksa Akun Administrator
Identifikasi akun yang tidak dikenal dan tinjau aktivitas pengguna.
Jika akun diduga telah diambil alih, lakukan pengamanan kredensial melalui perangkat yang bersih dan amankan akun terkait, termasuk email administrator.
4. Perbarui CMS, Plugin, dan Tema
Pastikan WordPress, plugin, serta tema menggunakan versi yang masih mendapatkan dukungan keamanan.
Namun, pembaruan saja tidak cukup untuk membersihkan malware yang sudah terlanjur masuk. Lakukan pemeriksaan sebelum dan sesudah proses pembaruan.
5. Gunakan Layanan Pemindaian Keamanan
Lakukan pemeriksaan menggunakan layanan keamanan website yang tepercaya untuk mengidentifikasi malware, file mencurigakan, dan potensi kerentanan.
Hasil pemindaian eksternal sebaiknya dilengkapi dengan pemeriksaan internal pada server.
6. Ganti Kredensial yang Berisiko
Setelah sumber masalah dikendalikan, ganti password akun administrator, hosting, database, FTP/SFTP, dan kredensial lain yang berpotensi terdampak.
Aktifkan MFA jika tersedia.
7. Lakukan Pemulihan dan Monitoring
Jika ditemukan malware atau perubahan tidak sah, lakukan pembersihan berdasarkan hasil investigasi.
Setelah website dipulihkan, pantau log, aktivitas login, perubahan file, dan trafik untuk memastikan masalah tidak kembali terjadi.
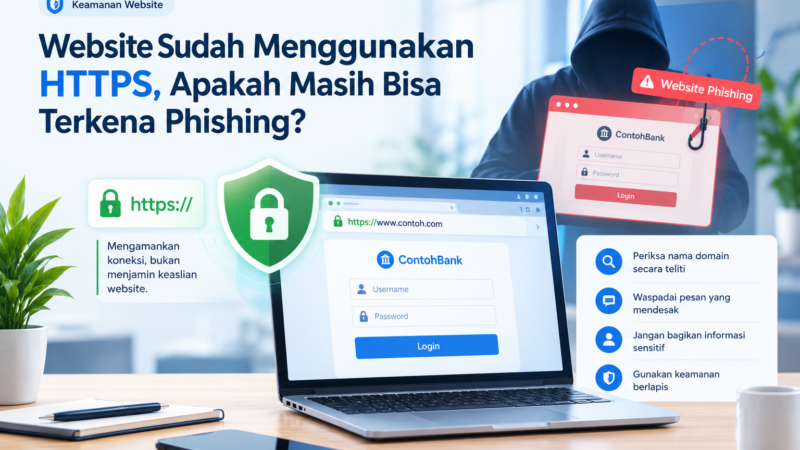
Apakah SSL Bisa Mencegah Website Diretas?
Ini merupakan pertanyaan penting yang sering muncul ketika membahas keamanan website.
SSL/TLS berfungsi untuk melindungi komunikasi antara browser pengunjung dan server website melalui enkripsi.
Dengan HTTPS, informasi yang dikirimkan melalui koneksi dapat terlindungi dari penyadapan dan manipulasi selama transmisi.
Namun, SSL/TLS bukan solusi untuk seluruh jenis ancaman keamanan website.
SSL tidak secara langsung mencegah:
- Malware yang sudah masuk ke server.
- Serangan SQL Injection.
- Cross-Site Scripting (XSS).
- Pengambilalihan akun administrator.
- Kerentanan plugin atau CMS.
- Kesalahan konfigurasi server.
Artinya, website yang sudah menggunakan HTTPS tetap berpotensi diretas apabila memiliki celah keamanan lainnya.
Untuk mendapatkan perlindungan yang lebih menyeluruh, penggunaan SSL/TLS perlu dilengkapi dengan pembaruan sistem, pengamanan akun, backup rutin, firewall aplikasi web, serta monitoring keamanan.
Kesimpulan
Website yang diretas tidak selalu menunjukkan kerusakan secara langsung. Dalam beberapa kasus, website tetap berjalan normal meskipun sudah terdapat aktivitas mencurigakan di dalamnya.
Sepuluh tanda yang perlu diperhatikan meliputi munculnya konten asing, redirect mencurigakan, akun administrator tidak dikenal, performa website yang berubah, peringatan keamanan browser, perubahan file, aktivitas login mencurigakan, perubahan trafik, notifikasi keamanan, hingga pengiriman email spam.
Pemilik website sebaiknya tidak hanya fokus pada tampilan dan ketersediaan website, tetapi juga melakukan pemeriksaan keamanan secara berkala.
Penggunaan SSL/TLS merupakan salah satu fondasi penting untuk melindungi komunikasi data. Namun, keamanan website membutuhkan pendekatan berlapis yang mencakup keamanan aplikasi, server, akun pengguna, dan pengelolaan data.
Dengan melakukan pemantauan dan pemeliharaan secara konsisten, risiko serangan dapat dikenali lebih awal sehingga dampaknya bisa diminimalkan.
Lindungi website bisnis Anda dengan sertifikat SSL yang tepat dari SSLKita. Pastikan komunikasi antara website dan pengunjung terlindungi dengan koneksi HTTPS yang terenkripsi.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.