Mengenal Sertifikat SSL pada Website
Ketika mengunjungi sebuah website, Anda mungkin memperhatikan alamat yang diawali dengan https:// dan ikon indikator keamanan di browser. Keduanya berkaitan dengan penggunaan sertifikat SSL/TLS yang memungkinkan komunikasi antara browser dan server website berlangsung melalui koneksi terenkripsi.
Teknologi ini menjadi bagian penting dari keamanan internet. Website toko online, perbankan, perusahaan, hingga blog pribadi menggunakan HTTPS untuk membantu melindungi informasi yang dikirimkan pengunjung.
Namun, sebenarnya apa itu sertifikat SSL? Bagaimana teknologi ini bekerja? Dan mengapa hampir setiap website perlu menggunakannya?
Artikel ini akan membahas pengertian, fungsi, komponen, cara kerja, hingga manfaat sertifikat SSL dengan penjelasan yang mudah dipahami.
1. Apa Itu Sertifikat SSL?
Sertifikat SSL (Secure Sockets Layer) adalah sertifikat digital yang digunakan untuk mengautentikasi identitas server website dan memungkinkan terbentuknya koneksi terenkripsi antara browser pengunjung dan server.
Sertifikat ini berisi informasi identitas domain, kunci publik (public key), pihak penerbit sertifikat atau Certificate Authority (CA), tanda tangan digital, serta informasi masa berlaku.
Ketika pengunjung membuka website menggunakan HTTPS, browser akan memeriksa sertifikat yang diberikan oleh server. Jika sertifikat memenuhi persyaratan kepercayaan dan validasi, browser dapat melanjutkan proses pembentukan koneksi aman.
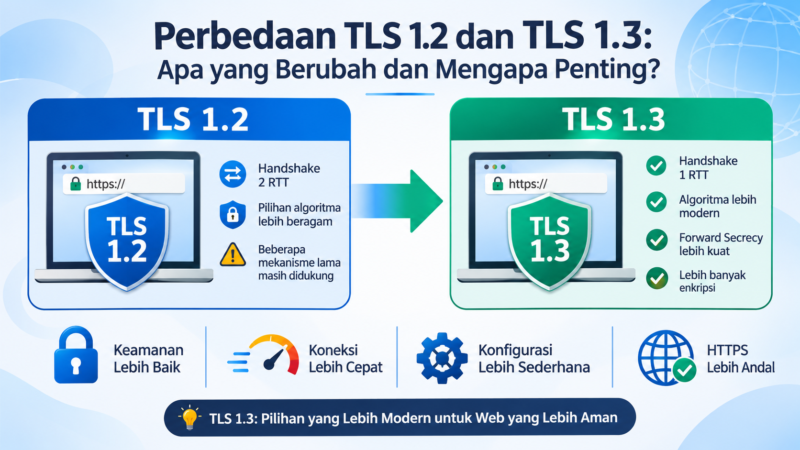
Meskipun istilah SSL masih sangat populer, teknologi yang digunakan website modern sebenarnya adalah TLS (Transport Layer Security). TLS merupakan penerus SSL yang dikembangkan untuk memberikan perlindungan komunikasi yang lebih baik.
Dengan demikian, istilah SSL Certificate yang sering digunakan dalam industri pada praktiknya merujuk pada sertifikat SSL/TLS.
2. Apa Fungsi Sertifikat SSL untuk Website?
Sertifikat SSL/TLS memiliki beberapa fungsi penting dalam melindungi komunikasi antara pengunjung dan website.
A. Mengenkripsi Komunikasi Data
Fungsi utama SSL/TLS adalah membantu menjaga kerahasiaan informasi selama proses pengiriman data melalui jaringan.
Sebagai contoh, ketika pengunjung mengisi formulir login, informasi yang dikirimkan ke server akan dilindungi menggunakan enkripsi TLS. Pihak lain yang mencoba mengamati lalu lintas jaringan tidak dapat dengan mudah membaca isi komunikasi tersebut.
Hal ini penting terutama ketika website menangani informasi seperti:
- Username dan password.
- Informasi kontak pengunjung.
- Data formulir pendaftaran.
- Informasi transaksi.
- Data yang dikirim melalui halaman login atau pembayaran.
B. Memverifikasi Identitas Website
Sertifikat SSL membantu browser memastikan bahwa server yang diakses memiliki sertifikat yang sesuai dengan nama domain yang dikunjungi.
Proses ini membantu mengurangi risiko pengunjung berkomunikasi dengan server yang menyamar sebagai website tujuan.
Identitas domain dan tanda tangan digital dalam sertifikat menjadi bagian penting dari proses verifikasi tersebut.
C. Menjaga Integritas Data
Selain enkripsi dan autentikasi, TLS juga membantu memastikan bahwa data tidak diubah secara diam-diam selama perjalanan dari browser menuju server atau sebaliknya.
Jika terdapat manipulasi terhadap komunikasi yang dilindungi TLS, mekanisme integritas dapat mendeteksinya sehingga data yang telah diubah tidak diterima begitu saja.
D. Mendukung Penggunaan HTTPS
Sertifikat SSL/TLS memungkinkan website menggunakan protokol HTTPS.
HTTPS merupakan HTTP yang berjalan melalui koneksi TLS. Dengan HTTPS, komunikasi antara browser dan server mendapatkan perlindungan enkripsi, autentikasi, serta integritas data.
3. Apa Saja Informasi yang Terdapat dalam Sertifikat SSL?
Sertifikat SSL bukan sekadar file untuk mengaktifkan ikon gembok pada browser. Di dalamnya terdapat sejumlah informasi yang digunakan untuk proses identifikasi dan verifikasi.
Berikut beberapa informasi penting yang umumnya terdapat dalam sertifikat SSL/TLS:
| Informasi | Keterangan |
|---|---|
| Common Name (CN) | Nama identitas yang tercantum dalam sertifikat, umumnya berupa domain |
| Subject Alternative Name (SAN) | Daftar nama domain atau subdomain yang dicakup sertifikat |
| Public Key | Kunci publik yang digunakan dalam mekanisme kriptografi |
| Issuer | Informasi Certificate Authority yang menerbitkan sertifikat |
| Digital Signature | Tanda tangan digital dari penerbit sertifikat |
| Valid From | Tanggal mulai berlakunya sertifikat |
| Valid To | Tanggal berakhirnya masa berlaku sertifikat |
| Serial Number | Nomor identifikasi unik sertifikat |
| Signature Algorithm | Algoritma yang digunakan untuk tanda tangan digital |
Perlu dipahami bahwa private key tidak disimpan di dalam file sertifikat publik. Private key merupakan pasangan dari public key dan harus dijaga kerahasiaannya oleh pemilik atau pengelola server.
Jika private key diketahui pihak yang tidak berwenang, keamanan identitas dan komunikasi yang bergantung pada kunci tersebut dapat terancam.
4. Bagaimana Cara Kerja Sertifikat SSL pada Website?
Untuk memahami cara kerja SSL, bayangkan ketika seseorang membuka website toko online dan mulai memasukkan informasi pada halaman login.
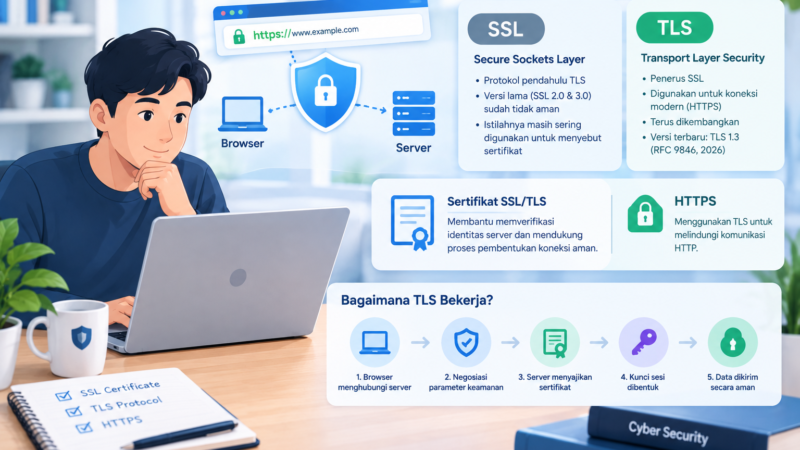
Sebelum data dikirimkan melalui koneksi HTTPS, browser dan server perlu membentuk koneksi TLS terlebih dahulu. Proses awal ini disebut TLS Handshake.
Secara sederhana, prosesnya berlangsung melalui beberapa tahapan berikut.
Tahap 1: Pengunjung Membuka Website
Pengunjung mengetik alamat website, misalnya:
Browser kemudian menghubungi server yang melayani domain tersebut melalui koneksi yang mendukung HTTPS.
Tahap 2: Browser dan Server Memulai TLS Handshake
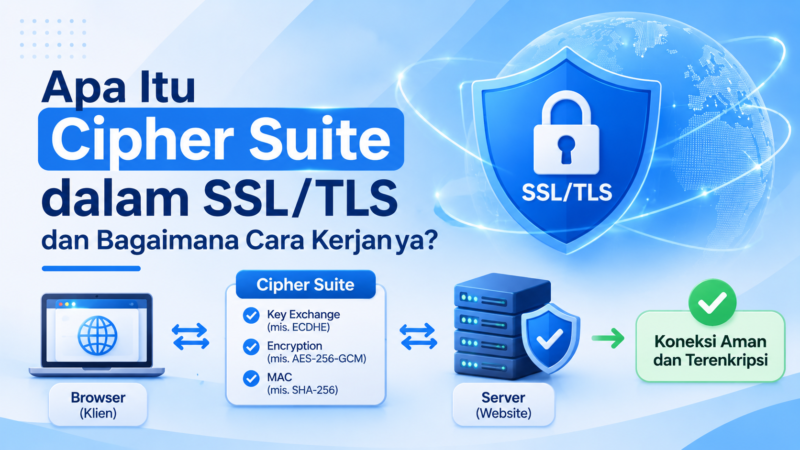
Browser mengirimkan pesan awal yang disebut ClientHello.
Pesan ini berisi informasi seperti versi TLS yang didukung, pilihan algoritma kriptografi, serta parameter lain yang diperlukan untuk membentuk koneksi aman.
Server kemudian memberikan respons melalui ServerHello dan menentukan parameter koneksi yang akan digunakan.
Tahap 3: Server Mengirimkan Sertifikat SSL
Server mengirimkan sertifikat SSL/TLS kepada browser.
Sertifikat tersebut berisi identitas domain, public key, informasi penerbit, dan tanda tangan digital dari Certificate Authority.
Browser kemudian menggunakan informasi tersebut untuk memeriksa apakah sertifikat dapat dipercaya.
Tahap 4: Browser Memverifikasi Sertifikat
Browser melakukan sejumlah pemeriksaan, antara lain:
- Apakah nama domain sesuai dengan sertifikat?
- Apakah sertifikat masih berlaku?
- Apakah tanda tangan digital sertifikat dapat diverifikasi?
- Apakah rantai sertifikat mengarah ke Certificate Authority yang dipercaya?
- Apakah terdapat masalah validitas atau status pencabutan sertifikat yang dapat diketahui?
Jika pemeriksaan berhasil, browser dapat melanjutkan proses pembentukan koneksi TLS.
Jika ditemukan masalah, browser dapat menampilkan peringatan keamanan kepada pengunjung.
Tahap 5: Browser dan Server Membentuk Kunci Sesi
Setelah identitas server berhasil diverifikasi, browser dan server melakukan proses pertukaran kunci untuk menghasilkan session key atau kunci sesi.
Pada TLS modern, proses ini umumnya menggunakan mekanisme pertukaran kunci seperti ephemeral Diffie-Hellman.
Sertifikat dan tanda tangan digital berperan dalam mengautentikasi server, sedangkan mekanisme pertukaran kunci membantu browser dan server memperoleh rahasia bersama untuk membentuk kunci sesi.
Tahap 6: Komunikasi Berjalan dengan Enkripsi
Setelah proses handshake selesai, browser dan server menggunakan kunci sesi untuk melindungi komunikasi menggunakan enkripsi simetris.
Data yang dikirimkan, seperti informasi formulir, permintaan halaman, dan respons server, dilindungi selama perjalanan melalui jaringan.
Dengan demikian, pengunjung dapat berkomunikasi dengan website melalui koneksi HTTPS yang telah terbentuk.
5. Ilustrasi Sederhana Cara Kerja SSL
Berikut gambaran sederhana hubungan antara browser, sertifikat SSL, dan server website.
Browser Pengunjung
Pengunjung membuka alamat website menggunakan HTTPS.
↓
Server Mengirimkan Sertifikat SSL
Server memberikan sertifikat yang berisi identitas domain dan public key.
↓
Browser Memverifikasi Sertifikat
Browser memeriksa domain, masa berlaku, tanda tangan digital, dan rantai kepercayaan sertifikat.
↓
TLS Handshake
Browser dan server menyepakati parameter keamanan serta membentuk kunci sesi.
↓
Koneksi HTTPS Aktif
Komunikasi antara browser dan server berlangsung dengan enkripsi TLS.
Proses tersebut berlangsung secara otomatis di belakang layar. Pengunjung tidak perlu melakukan konfigurasi khusus setiap kali membuka website yang sudah menggunakan HTTPS dengan benar.
6. Apa Perbedaan SSL, TLS, dan HTTPS?
Ketiga istilah ini sering digunakan bersamaan, tetapi sebenarnya memiliki arti yang berbeda.
| Istilah | Pengertian |
|---|---|
| SSL | Secure Sockets Layer, protokol keamanan generasi sebelumnya yang sudah tidak digunakan untuk koneksi web modern |
| TLS | Transport Layer Security, protokol penerus SSL untuk melindungi komunikasi melalui jaringan |
| HTTPS | HTTP yang berjalan melalui koneksi TLS |
Hubungan ketiganya dapat dipahami dengan sederhana:
- SSL merupakan istilah teknologi lama yang masih populer digunakan dalam industri.
- TLS merupakan protokol keamanan yang digunakan saat ini.
- HTTPS merupakan penerapan HTTP melalui koneksi TLS.
Jadi, ketika seseorang menyebut sertifikat SSL, biasanya yang dimaksud adalah sertifikat digital yang digunakan untuk mengaktifkan koneksi HTTPS berbasis TLS.
7. Apa yang Terjadi Jika Website Tidak Menggunakan SSL?
Website yang tidak menggunakan HTTPS mengirimkan komunikasi HTTP tanpa perlindungan enkripsi TLS.
Kondisi tersebut dapat menimbulkan beberapa risiko, terutama ketika pengunjung mengirimkan informasi melalui jaringan yang tidak tepercaya.
Beberapa risiko yang perlu diperhatikan antara lain:
1. Informasi lebih mudah diamati
Data yang dikirim melalui HTTP tidak mendapatkan perlindungan enkripsi TLS. Pihak yang memiliki kemampuan mengamati lalu lintas jaringan berpotensi membaca informasi yang dikirimkan.
2. Risiko manipulasi komunikasi
Tanpa perlindungan integritas dari TLS, komunikasi HTTP lebih rentan terhadap manipulasi oleh pihak yang berada di antara pengunjung dan server.
3. Menurunnya kepercayaan pengunjung
Browser modern dapat menandai halaman HTTP sebagai tidak aman. Hal ini dapat membuat pengunjung ragu ketika mengakses website, terutama jika diminta memasukkan informasi pribadi.
4. Tidak mendapatkan manfaat secure context HTTPS
Sejumlah fitur browser modern mensyaratkan koneksi yang dianggap aman. Website yang hanya menggunakan HTTP dapat kehilangan akses terhadap fitur-fitur tersebut.
Karena itu, penggunaan HTTPS menjadi standar penting dalam pengelolaan website modern.
8. Apakah Semua Website Membutuhkan Sertifikat SSL?
Ya. Pada praktiknya, semua website sebaiknya menggunakan HTTPS, termasuk website yang tidak memiliki fitur transaksi atau login.
Berikut beberapa contoh website yang membutuhkan SSL/TLS:
| Jenis Website | Alasan Membutuhkan SSL |
|---|---|
| Website perusahaan | Melindungi komunikasi pengunjung dan membangun kepercayaan |
| Toko online | Melindungi komunikasi terkait akun, formulir, dan transaksi |
| Website pendidikan | Melindungi data dan aktivitas pengguna |
| Blog pribadi | Menyediakan koneksi aman bagi pembaca |
| Website pemerintahan | Mendukung keamanan komunikasi layanan publik |
| Website komunitas | Melindungi komunikasi dan informasi anggota |
Meskipun sebuah website hanya menampilkan informasi, penggunaan HTTPS tetap penting. Selain melindungi komunikasi, HTTPS juga membantu memastikan bahwa konten diterima melalui koneksi yang memiliki perlindungan integritas.
9. Apakah SSL Bisa Membuat Website Sepenuhnya Aman?
Tidak. Ini merupakan salah satu kesalahpahaman yang cukup sering terjadi.
Sertifikat SSL/TLS berfungsi melindungi komunikasi antara browser dan server. Namun, sertifikat ini bukan sistem keamanan yang dapat mencegah seluruh jenis serangan terhadap website.
SSL/TLS tidak secara otomatis melindungi website dari:
- Malware yang sudah berada di server.
- SQL Injection.
- Cross-Site Scripting (XSS).
- Password administrator yang lemah.
- Plugin atau tema WordPress yang memiliki celah keamanan.
- Kesalahan konfigurasi server.
- Pencurian akun akibat phishing.
Karena itu, pemilik website tetap perlu menerapkan langkah keamanan lain, seperti memperbarui CMS dan plugin, menggunakan password yang kuat, melakukan backup rutin, membatasi hak akses, serta menerapkan konfigurasi server yang aman.
HTTPS merupakan fondasi keamanan komunikasi, bukan pengganti seluruh sistem keamanan website.
10. Bagaimana Cara Mengetahui Website Sudah Menggunakan SSL?
Pengunjung dapat memeriksa penggunaan SSL/TLS melalui beberapa cara sederhana.
A. Periksa Alamat Website
Website yang menggunakan HTTPS memiliki alamat yang diawali dengan:
https://
Contohnya:
Namun, keberadaan HTTPS saja belum cukup untuk memastikan seluruh konfigurasi keamanan website sudah benar.
B. Periksa Informasi Sertifikat pada Browser
Pengunjung dapat membuka informasi keamanan atau sertifikat melalui pengaturan informasi situs di browser.
Informasi yang biasanya dapat diperiksa meliputi:
- Nama domain dalam sertifikat.
- Penerbit sertifikat.
- Masa berlaku sertifikat.
- Status validitas koneksi.
Tampilan dan langkah untuk membuka informasi tersebut dapat berbeda pada setiap browser.
C. Gunakan SSL Checker
Pemilik website juga dapat menggunakan layanan pemeriksaan SSL untuk mengevaluasi konfigurasi sertifikat dari sisi server.
Pemeriksaan tersebut dapat membantu mengetahui informasi seperti:
- Masa berlaku sertifikat.
- Kesesuaian nama domain.
- Certificate chain.
- Informasi penerbit.
- Dukungan protokol TLS.
Pemeriksaan secara berkala membantu pemilik website mengetahui masalah konfigurasi sebelum berdampak pada pengunjung.
Kesimpulan
Sertifikat SSL merupakan komponen penting dalam keamanan website karena memungkinkan browser dan server membentuk koneksi HTTPS yang terlindungi oleh protokol TLS.
Melalui proses TLS Handshake, browser memverifikasi identitas server, kemudian browser dan server membentuk kunci sesi untuk mengenkripsi komunikasi.
Teknologi ini membantu menjaga kerahasiaan dan integritas data serta memberikan perlindungan terhadap komunikasi yang dikirim melalui jaringan internet.
Namun, penggunaan SSL bukan berarti website sudah sepenuhnya aman. Pemilik website tetap perlu menerapkan perlindungan tambahan untuk mengatasi ancaman seperti malware, eksploitasi celah aplikasi, dan pencurian akun.
Jika Anda mengelola website, pastikan sertifikat SSL/TLS terpasang dengan benar, masa berlakunya terpantau, dan seluruh halaman website menggunakan HTTPS.
Dengan begitu, website dapat memberikan pengalaman akses yang lebih aman dan meningkatkan kepercayaan pengunjung.
FAQ: Pertanyaan Umum tentang Sertifikat SSL
1. Apa itu sertifikat SSL?
Sertifikat SSL adalah sertifikat digital yang digunakan untuk memverifikasi identitas server website dan mendukung pembentukan koneksi terenkripsi antara browser dan server melalui TLS.
2. Apakah SSL dan TLS itu sama?
Tidak sepenuhnya. SSL merupakan protokol keamanan generasi sebelumnya, sedangkan TLS adalah penerusnya. Istilah SSL masih sering digunakan untuk menyebut sertifikat TLS.
3. Apakah sertifikat SSL membuat website menjadi HTTPS?
Ya. Sertifikat SSL/TLS merupakan salah satu komponen yang diperlukan agar server dapat menyediakan koneksi HTTPS. Namun, server juga harus dikonfigurasi dengan benar agar HTTPS dapat digunakan.
4. Apakah sertifikat SSL dapat melindungi password pengunjung?
SSL/TLS membantu mengenkripsi password ketika dikirimkan antara browser dan server. Namun, keamanan password juga bergantung pada penyimpanan di server, sistem autentikasi, dan keamanan aplikasi website.
5. Apakah website tanpa login tetap membutuhkan SSL?
Ya. Website tanpa fitur login tetap sebaiknya menggunakan HTTPS untuk melindungi komunikasi pengunjung, menjaga integritas konten, dan mendukung standar keamanan browser modern.
6. Apakah SSL gratis memiliki tingkat enkripsi lebih rendah daripada SSL berbayar?
Tidak. Harga sertifikat tidak secara otomatis menentukan kekuatan enkripsinya. Sertifikat gratis dan berbayar dapat menggunakan protokol TLS serta algoritma kriptografi modern. Perbedaan produk lebih banyak berkaitan dengan tingkat validasi identitas, cakupan domain, dukungan, dan layanan tambahan.
7. Apakah sertifikat SSL harus diperpanjang?
Ya. Sertifikat SSL/TLS memiliki masa berlaku. Sebelum kedaluwarsa, sertifikat perlu diperbarui atau diterbitkan kembali agar website tetap dapat menggunakan koneksi HTTPS yang dipercaya browser.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.
Referensi:
- Cloudflare – What Is an SSL Certificate? https://www.cloudflare.com/learning/ssl/what-is-an-ssl-certificate/
- Cloudflare – How Does SSL Work? https://www.cloudflare.com/learning/ssl/how-does-ssl-work/
- AWS – What Is an SSL Certificate? https://aws.amazon.com/what-is/ssl-certificate/
- MDN Web Docs – Transport Layer Security (TLS). https://developer.mozilla.org/en-US/docs/Web/Security/Defenses/Transport_Layer_Security
- Cloudflare – TLS Concepts. https://developers.cloudflare.com/ssl/concepts/