Website kini menjadi bagian penting dari operasional bisnis. Mulai dari menampilkan informasi perusahaan, menerima pesanan, mengelola data pelanggan, hingga memproses transaksi, semuanya dapat bergantung pada sistem website yang berjalan dengan baik.
Namun, semakin penting peran website, semakin besar pula risiko keamanan yang perlu diperhatikan. Website dapat menjadi target serangan siber yang bertujuan mencuri data, mengambil alih akun administrator, menyisipkan kode berbahaya, atau mengganggu layanan.
Masalahnya, serangan terhadap website tidak selalu langsung terlihat. Sebuah website bisa saja tetap dapat diakses meskipun terdapat celah keamanan, akun yang telah disusupi, atau kode berbahaya yang berjalan di belakang layar.
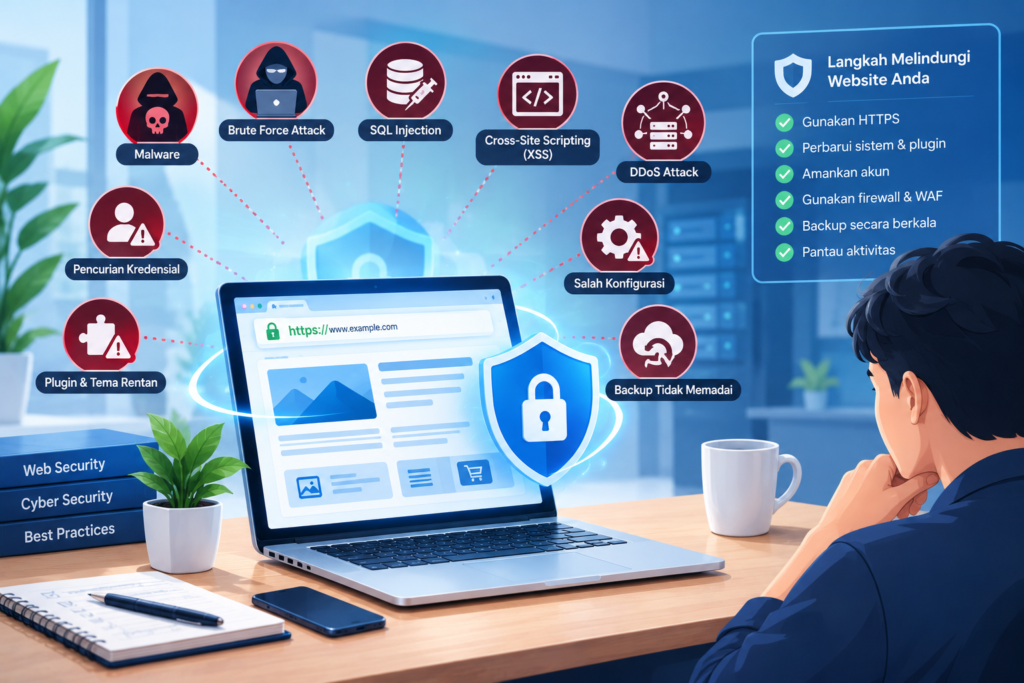
Oleh karena itu, pemilik bisnis perlu memahami berbagai ancaman keamanan website dan langkah pencegahannya. Artikel ini membahas 10 ancaman yang perlu diwaspadai beserta cara mengurangi risikonya.
Mengapa Keamanan Website Penting bagi Bisnis?
Keamanan website bukan hanya urusan teknis yang menjadi tanggung jawab developer atau penyedia hosting. Keamanan juga berkaitan langsung dengan kelangsungan bisnis, kepercayaan pelanggan, dan perlindungan data.
Ketika website mengalami insiden keamanan, dampaknya dapat berupa:
- Kebocoran data: Informasi pelanggan, data akun, atau informasi bisnis dapat diakses oleh pihak yang tidak berwenang.
- Gangguan operasional: Website tidak dapat diakses atau fungsi pentingnya berhenti bekerja.
- Kerugian finansial: Bisnis dapat kehilangan penjualan dan mengeluarkan biaya untuk investigasi serta pemulihan.
- Kerusakan reputasi: Pelanggan bisa kehilangan kepercayaan ketika website tidak aman atau mengalami penyalahgunaan.
- Risiko kepatuhan: Pengelolaan data yang tidak sesuai dengan ketentuan dapat menimbulkan konsekuensi hukum dan kewajiban penanganan insiden.
Panduan keamanan dari Australian Cyber Security Centre juga menyoroti malware, perubahan tampilan website tanpa izin, kebocoran data, dan serangan penolakan layanan sebagai ancaman yang perlu diperhatikan oleh pemilik website.
Dengan memahami ancaman yang mungkin terjadi, bisnis dapat menentukan langkah perlindungan yang sesuai dengan kebutuhan dan tingkat risikonya.
1. Malware dan Kode Berbahaya
Malware adalah perangkat lunak atau kode yang dirancang untuk melakukan aktivitas berbahaya pada sistem. Dalam konteks website, malware dapat disisipkan melalui plugin yang rentan, kredensial administrator yang dicuri, komponen yang telah disusupi, atau konfigurasi server yang lemah.
Website yang terinfeksi malware dapat menunjukkan berbagai gejala. Misalnya, munculnya halaman yang tidak dikenal, pengalihan pengunjung ke situs mencurigakan, file yang berubah tanpa izin, atau aktivitas server yang tidak biasa.
Namun, malware tidak selalu menimbulkan perubahan yang langsung terlihat. Sebagian infeksi dapat berjalan tanpa mengubah tampilan utama website.
Dampak malware terhadap bisnis:
- Mengganggu fungsi website dan server.
- Mencuri informasi atau kredensial.
- Menyalahgunakan website untuk menyebarkan konten berbahaya.
- Merusak reputasi domain di mata pengunjung dan layanan keamanan.
Cara mencegahnya:
- Perbarui CMS, tema, plugin, dan perangkat lunak server secara berkala.
- Instal komponen hanya dari sumber yang tepercaya.
- Batasi hak akses pengguna dan administrator.
- Gunakan pemindaian keamanan untuk membantu mendeteksi file atau aktivitas mencurigakan.
- Siapkan backup yang terpisah dan uji proses pemulihannya.
Jika website menunjukkan tanda-tanda infeksi, jangan hanya menghapus file yang terlihat mencurigakan. Lakukan pemeriksaan menyeluruh untuk mengetahui sumber masalah dan memastikan tidak ada akses tidak sah yang masih aktif.
2. Brute Force Attack
Brute force attack adalah serangan yang mencoba menebak kredensial login dengan melakukan banyak percobaan autentikasi. Serangan ini sering menargetkan halaman login administrator, panel hosting, dan layanan lain yang dapat diakses melalui internet.
Risikonya meningkat apabila website menggunakan kata sandi yang mudah ditebak, akun administrator dengan nama umum, atau tidak membatasi percobaan login.
Selain brute force, terdapat pula credential stuffing, yaitu penggunaan kombinasi nama pengguna dan kata sandi yang bocor dari layanan lain untuk mencoba masuk ke akun website.
Dampak brute force attack:
- Pengambilalihan akun administrator.
- Perubahan konten atau konfigurasi tanpa izin.
- Pencurian data yang dapat diakses melalui akun.
- Beban tambahan pada aplikasi akibat percobaan login berulang.
Cara mencegahnya:
- Gunakan kata sandi yang kuat dan unik untuk setiap layanan.
- Aktifkan autentikasi multifaktor atau MFA.
- Terapkan pembatasan percobaan login dan rate limiting.
- Nonaktifkan akun yang sudah tidak digunakan.
- Pantau aktivitas login yang tidak biasa.
Mengubah alamat halaman login saja tidak cukup untuk mengamankan website. Perlindungan harus mencakup autentikasi, pembatasan percobaan, pemantauan, dan pengelolaan akun yang benar.
3. SQL Injection
SQL injection adalah jenis serangan yang memanfaatkan kelemahan dalam pemrosesan input aplikasi untuk memengaruhi perintah yang dijalankan terhadap basis data.
Ancaman ini dapat muncul apabila aplikasi membangun kueri database menggunakan input pengguna tanpa penanganan yang aman.
Contohnya, sebuah website memiliki fitur pencarian atau formulir login yang terhubung ke database. Jika input diproses dengan cara yang tidak aman, penyerang mungkin dapat memanipulasi kueri dan mengakses data di luar kewenangannya.
Dampak SQL injection:
- Akses tidak sah terhadap informasi dalam database.
- Perubahan atau penghapusan data.
- Gangguan terhadap fungsi aplikasi.
- Kebocoran informasi pelanggan atau bisnis.
Cara mencegahnya:
- Gunakan prepared statements atau kueri berparameter.
- Terapkan validasi input sesuai kebutuhan aplikasi.
- Hindari penggunaan akun database dengan hak akses berlebihan.
- Jangan menampilkan detail kesalahan database kepada pengunjung.
- Lakukan pengujian keamanan aplikasi secara berkala.
Pemilik website yang menggunakan CMS sebaiknya menjaga seluruh komponen tetap diperbarui. Untuk aplikasi yang dikembangkan sendiri, pemeriksaan keamanan pada kode dan kueri database perlu menjadi bagian dari proses pengembangan.
4. Cross-Site Scripting (XSS)
Cross-Site Scripting atau XSS merupakan kerentanan yang memungkinkan skrip berbahaya dijalankan di browser pengunjung melalui halaman website yang tidak menangani konten dengan aman.
XSS dapat terjadi, misalnya, ketika aplikasi menampilkan kembali komentar, kolom pencarian, atau input pengguna tanpa melakukan pemrosesan yang sesuai.
Jika berhasil dieksploitasi, kerentanan ini dapat digunakan untuk memanipulasi tampilan halaman, menjalankan tindakan dalam konteks sesi pengguna, atau mengarahkan pengunjung ke konten yang tidak diinginkan.
Dampak XSS:
- Pengalaman pengunjung terganggu.
- Informasi sesi atau data tertentu berisiko disalahgunakan.
- Pengunjung dapat diarahkan ke halaman mencurigakan.
- Kepercayaan pelanggan terhadap website menurun.
Cara mencegahnya:
- Lakukan output encoding sesuai konteks tempat data ditampilkan.
- Gunakan sanitasi yang sesuai ketika aplikasi memang perlu menerima HTML.
- Terapkan Content Security Policy (CSP) sebagai lapisan perlindungan tambahan.
- Gunakan kerangka kerja yang memiliki mekanisme pengamanan output.
- Uji fitur yang menerima dan menampilkan input pengguna.
Perlu dipahami bahwa XSS berbeda dari SQL injection. SQL injection menargetkan pemrosesan kueri database, sedangkan XSS berkaitan dengan eksekusi skrip di browser pengunjung.
5. Distributed Denial of Service (DDoS)
Distributed Denial of Service atau DDoS adalah serangan yang berusaha membuat layanan tidak tersedia dengan membanjirinya menggunakan trafik atau permintaan dalam jumlah besar dari banyak sumber.
Ketika sumber daya server, jaringan, atau aplikasi kewalahan menangani permintaan tersebut, website dapat menjadi sangat lambat atau tidak dapat diakses oleh pengunjung yang sah.
Lonjakan trafik tidak selalu berarti serangan. Kampanye pemasaran, konten viral, atau peningkatan jumlah pelanggan juga dapat meningkatkan beban server. Karena itu, pemeriksaan log dan pola trafik diperlukan untuk memahami penyebab gangguan.
Dampak DDoS:
- Website sulit diakses atau mengalami downtime.
- Pelanggan tidak dapat menyelesaikan transaksi.
- Tim teknis harus menghabiskan waktu untuk menangani gangguan.
- Biaya operasional dapat meningkat.
Cara mencegah dan mengurangi dampaknya:
- Gunakan layanan proteksi DDoS yang sesuai dengan kebutuhan bisnis.
- Pertimbangkan penggunaan Content Delivery Network (CDN).
- Terapkan rate limiting untuk endpoint aplikasi yang relevan.
- Pantau pola trafik dan penggunaan sumber daya server.
- Siapkan prosedur penanganan ketika layanan mengalami gangguan.
DDoS tidak selalu dapat dicegah sepenuhnya oleh pemilik website. Namun, infrastruktur yang tepat dan rencana respons yang baik dapat membantu mengurangi dampaknya.
6. Serangan terhadap Kontrol Akses
Kontrol akses menentukan siapa yang boleh melihat data, menggunakan fitur, atau melakukan tindakan tertentu dalam sebuah aplikasi.
Kerentanan terjadi ketika sistem tidak menerapkan pembatasan tersebut secara benar. Misalnya, akun pengguna biasa dapat mengakses fitur administrator, atau seorang pelanggan dapat melihat informasi milik pelanggan lain.
Risiko ini tidak selalu melibatkan pencurian kata sandi. Seseorang yang sudah berhasil login pun dapat menyalahgunakan kelemahan kontrol akses apabila aplikasi tidak memeriksa kewenangan untuk setiap tindakan penting.
Dampak kontrol akses yang lemah:
- Data pengguna dapat diakses tanpa izin.
- Pengguna dapat melakukan perubahan di luar kewenangannya.
- Fitur administratif dapat disalahgunakan.
- Informasi bisnis yang seharusnya terbatas dapat terekspos.
Cara mencegahnya:
- Terapkan prinsip least privilege, yaitu memberikan akses minimum yang diperlukan.
- Periksa kewenangan di sisi server pada setiap tindakan penting.
- Pisahkan peran administrator, editor, staf, dan pengguna biasa.
- Tinjau akun serta izin akses secara berkala.
- Uji apakah setiap peran hanya dapat mengakses data dan fungsi yang semestinya.
Kontrol akses yang baik harus diterapkan pada seluruh bagian aplikasi, bukan hanya dengan menyembunyikan tombol atau menu di halaman website.
7. Eksploitasi Plugin, Tema, dan Komponen yang Rentan
Banyak website menggunakan perangkat lunak pihak ketiga, seperti plugin, tema, pustaka kode, modul pembayaran, dan integrasi eksternal.
Komponen tersebut membantu mempercepat pengembangan website, tetapi juga dapat menambah risiko keamanan. Jika sebuah komponen memiliki kerentanan yang belum diperbaiki, website yang menggunakannya dapat ikut terdampak.
Risiko juga dapat muncul ketika pengembang atau sumber distribusi komponen mengalami kompromi. Karena itu, keamanan tidak hanya bergantung pada kode yang dibuat oleh pemilik website sendiri.
OWASP Top 10:2025 memasukkan Software Supply Chain Failures sebagai salah satu kategori risiko utama aplikasi web.
Dampak komponen yang rentan atau disusupi:
- Penyerang memperoleh akses melalui celah yang telah diketahui.
- Fitur website disalahgunakan.
- Data dan konfigurasi aplikasi berisiko terekspos.
- Pembaruan atau dependensi yang disusupi dapat membawa kode berbahaya.
Cara mencegahnya:
- Pilih plugin dan tema dari pengembang yang tepercaya.
- Periksa riwayat pembaruan dan dukungan komponen.
- Hapus plugin, tema, dan pustaka yang tidak digunakan.
- Terapkan pembaruan keamanan sesegera mungkin setelah mengevaluasi kompatibilitasnya.
- Inventarisasi komponen dan dependensi yang digunakan website.
- Pantau pengumuman kerentanan dari pengembang atau sumber keamanan tepercaya.
Hindari memasang komponen bajakan atau hasil modifikasi yang sumbernya tidak jelas. Selain persoalan lisensi, file tersebut dapat mengandung kode berbahaya atau perubahan yang tidak diketahui.
8. Salah Konfigurasi Keamanan
Salah konfigurasi keamanan atau security misconfiguration terjadi ketika server, aplikasi, database, atau layanan pendukung menggunakan pengaturan yang tidak aman.
Contohnya meliputi halaman administrasi yang terbuka tanpa perlindungan memadai, direktori sensitif yang dapat diakses publik, hak akses file yang terlalu luas, atau pesan kesalahan yang membocorkan informasi internal.
Kesalahan seperti ini bisa terjadi pada website baru maupun website yang sudah lama beroperasi. Perubahan sistem, migrasi server, dan penambahan fitur juga dapat menyebabkan pengaturan keamanan tidak lagi sesuai.
Dampak salah konfigurasi:
- Informasi teknis internal dapat diketahui pihak luar.
- File atau data sensitif terekspos.
- Layanan administratif dapat diakses tanpa perlindungan yang memadai.
- Kerentanan lain menjadi lebih mudah dimanfaatkan.
Cara mencegahnya:
- Nonaktifkan layanan dan fitur yang tidak diperlukan.
- Hindari menyimpan file konfigurasi atau cadangan sensitif di direktori publik.
- Batasi hak akses file, folder, dan database.
- Gunakan pengaturan keamanan yang sesuai pada server dan CMS.
- Periksa konfigurasi setelah migrasi atau perubahan sistem.
- Lakukan audit konfigurasi secara berkala.
Pengaturan keamanan tidak cukup diperiksa hanya ketika website pertama kali diluncurkan. Pemeriksaan ulang perlu dilakukan setiap kali ada perubahan penting pada aplikasi atau infrastrukturnya.
9. Pencurian Kredensial dan Pengambilalihan Akun
Kredensial adalah informasi yang digunakan untuk membuktikan identitas saat mengakses sebuah sistem, seperti nama pengguna, kata sandi, token akses, dan kunci API.
Kredensial dapat dicuri melalui berbagai cara, termasuk serangan phishing terhadap staf, kebocoran kata sandi dari layanan lain, perangkat kerja yang terinfeksi, atau penyimpanan rahasia aplikasi yang tidak aman.
Ketika penyerang memperoleh kredensial yang valid, aktivitasnya dapat terlihat seperti akses pengguna biasa. Hal ini membuat pengambilalihan akun terkadang lebih sulit dikenali daripada serangan yang menghasilkan banyak kesalahan teknis.
Dampak pencurian kredensial:
- Akun administrator diambil alih.
- Konten dan konfigurasi website diubah tanpa izin.
- Data pelanggan diakses atau disalahgunakan.
- Akun lain yang terhubung dengan kredensial yang sama ikut berisiko.
Cara mencegahnya:
- Gunakan kata sandi unik untuk setiap akun dan layanan.
- Aktifkan MFA, terutama untuk akun administrator dan panel hosting.
- Jangan membagikan kredensial melalui kanal komunikasi yang tidak aman.
- Simpan kunci API dan rahasia aplikasi di tempat penyimpanan yang sesuai.
- Cabut akses staf yang sudah tidak memerlukannya.
- Pantau login dari lokasi, perangkat, atau waktu yang tidak biasa.
Jika kredensial diduga bocor, segera cabut atau ganti kredensial terkait, tinjau sesi aktif, periksa log akses, dan evaluasi apakah akun lain turut terdampak.
10. Kegagalan Backup dan Pemulihan Data
Backup sering dianggap sebagai langkah teknis tambahan, padahal perannya sangat penting dalam menghadapi insiden keamanan.
Website dapat kehilangan data akibat serangan, kesalahan manusia, kegagalan perangkat keras, pembaruan yang bermasalah, atau kerusakan database. Tanpa backup yang memadai, proses pemulihan bisa memakan waktu lebih lama dan berpotensi menyebabkan kehilangan data permanen.
Memiliki file backup saja belum menjamin website dapat dipulihkan. Salinan cadangan mungkin rusak, tidak lengkap, sudah terlalu lama, atau tersimpan pada lingkungan yang sama dengan sistem utama sehingga ikut terdampak insiden.
Dampak backup yang tidak memadai:
- Data penting hilang atau tidak dapat dipulihkan.
- Website mengalami downtime lebih lama.
- Transaksi atau perubahan data terbaru tidak dapat dikembalikan.
- Biaya pemulihan meningkat.
Cara mencegahnya:
- Jadwalkan backup sesuai frekuensi perubahan data dan kebutuhan bisnis.
- Simpan salinan backup secara terpisah dari server utama.
- Batasi akses terhadap file cadangan.
- Tentukan berapa banyak data dan berapa lama downtime yang masih dapat ditoleransi.
- Uji pemulihan backup secara berkala.
- Dokumentasikan prosedur pemulihan agar tim mengetahui langkah yang harus dilakukan.
Backup bukan pengganti pencegahan serangan. Namun, backup yang teruji merupakan bagian penting dari strategi ketahanan website ketika pencegahan saja tidak cukup.
Langkah Dasar untuk Meningkatkan Keamanan Website
Setelah memahami berbagai ancaman di atas, pemilik bisnis dapat mulai menerapkan beberapa langkah berikut untuk memperkuat perlindungan website.
1. Gunakan HTTPS dan Konfigurasi TLS yang Aman
HTTPS membantu melindungi komunikasi antara browser dan website melalui enkripsi serta mekanisme autentikasi server. Pastikan sertifikat SSL/TLS terpasang dengan benar, valid, dan diperbarui sesuai kebutuhan.
Namun, perlu diingat bahwa HTTPS tidak otomatis melindungi website dari malware, SQL injection, pencurian akun, atau kesalahan kontrol akses. Perlindungan komunikasi harus menjadi salah satu bagian dari strategi keamanan yang lebih luas.
2. Perbarui Seluruh Komponen
Gunakan versi CMS, plugin, tema, pustaka, dan perangkat lunak server yang masih didukung. Prioritaskan pembaruan keamanan yang relevan, lalu lakukan pengujian yang sesuai untuk mengurangi risiko gangguan operasional.
3. Perkuat Akun dan Hak Akses
Aktifkan MFA, gunakan kata sandi unik, batasi akun administrator, dan hapus akses yang tidak lagi diperlukan. Setiap akun sebaiknya hanya memiliki izin sesuai tanggung jawabnya.
4. Gunakan Lapisan Perlindungan Tambahan
Bergantung pada kebutuhan website, pertimbangkan penggunaan Web Application Firewall (WAF), proteksi DDoS, pemindaian malware, dan pembatasan percobaan login.
Pastikan setiap layanan dikonfigurasi sesuai kebutuhan. Mengaktifkan suatu fitur tanpa memahami cakupan perlindungannya tidak selalu memberikan hasil yang diharapkan.
5. Pantau Aktivitas dan Siapkan Respons Insiden
Periksa log aplikasi, aktivitas login, perubahan file, dan pola trafik secara berkala. Tentukan siapa yang harus dihubungi ketika insiden terjadi serta bagaimana tim akan membatasi dampak, memulihkan layanan, dan mengevaluasi penyebabnya.
6. Lakukan Pemeriksaan Keamanan Berkala
Pemeriksaan keamanan membantu menemukan kelemahan sebelum berkembang menjadi insiden. Pemeriksaan dapat mencakup konfigurasi server, dependensi aplikasi, kontrol akses, perlindungan data, dan kesiapan backup.
Jika ingin melakukan pengujian keamanan secara teknis, pastikan pengujian hanya dilakukan terhadap sistem yang dimiliki atau yang telah mendapatkan izin eksplisit.
Kesimpulan
Ancaman keamanan website tidak hanya berupa serangan malware atau upaya meretas server. Kontrol akses yang lemah, kredensial yang dicuri, komponen yang rentan, salah konfigurasi, dan backup yang tidak memadai juga dapat menimbulkan risiko serius bagi bisnis.
Karena itu, keamanan website sebaiknya diterapkan secara berlapis. Pemilik bisnis perlu menjaga perangkat lunak tetap diperbarui, mengamankan akun, membatasi hak akses, melindungi komunikasi menggunakan HTTPS, memantau aktivitas, dan memastikan data dapat dipulihkan ketika terjadi gangguan.
Tidak ada satu solusi yang dapat menjamin website sepenuhnya bebas dari serangan. Namun, kombinasi pencegahan, pemantauan, dan kesiapan pemulihan dapat membantu mengurangi risiko serta menjaga kepercayaan pelanggan.
Bagi bisnis yang mengandalkan website untuk melayani pelanggan, keamanan website bukan sekadar kebutuhan teknis, melainkan bagian dari perlindungan operasional dan reputasi bisnis.
FAQ: Pertanyaan Umum tentang Keamanan Website
1. Apa ancaman keamanan website yang paling umum?
Ancaman yang perlu diwaspadai antara lain malware, brute force, SQL injection, Cross-Site Scripting (XSS), DDoS, kontrol akses yang lemah, komponen rentan, salah konfigurasi, pencurian kredensial, dan kegagalan backup. Tingkat risikonya bergantung pada teknologi, konfigurasi, serta data yang dikelola website.
2. Apakah website yang sudah menggunakan HTTPS masih bisa diretas?
Ya. HTTPS membantu mengenkripsi komunikasi dan memverifikasi identitas server, tetapi tidak otomatis memperbaiki celah aplikasi, melindungi kata sandi yang bocor, atau mencegah akses administrator tanpa izin. Website tetap memerlukan perlindungan berlapis.
3. Bagaimana cara mengetahui website sedang diserang?
Beberapa indikasi yang perlu diperiksa adalah lonjakan trafik yang tidak biasa, banyak percobaan login gagal, perubahan file tanpa izin, akun administrator baru yang tidak dikenal, peringatan keamanan, atau website yang tiba-tiba melambat. Indikasi tersebut perlu diverifikasi melalui log dan pemeriksaan teknis karena tidak semuanya berarti serangan.
4. Apakah website bisnis kecil juga berisiko diretas?
Ya. Website bisnis kecil tetap dapat memiliki celah keamanan, terutama jika perangkat lunaknya tidak diperbarui, menggunakan kata sandi yang lemah, atau memiliki konfigurasi yang kurang aman. Besar kecilnya bisnis bukan satu-satunya faktor yang menentukan risiko.
5. Apa langkah pertama jika website diduga diretas?
Batasi dampak insiden, amankan akun dan kredensial yang terdampak, simpan bukti yang relevan, periksa log dan perubahan file, serta hubungi penyedia hosting atau tenaga keamanan jika diperlukan. Hindari langsung menghapus semua bukti atau memulihkan backup tanpa memahami penyebabnya, karena hal tersebut dapat menyulitkan investigasi dan memungkinkan masalah terulang.
6. Apakah memasang plugin keamanan sudah cukup?
Belum tentu. Plugin keamanan dapat membantu mendeteksi atau memblokir ancaman tertentu, tetapi tidak menggantikan pembaruan perangkat lunak, pengaturan server yang aman, kontrol akses, backup, dan pemantauan. Pilih solusi berdasarkan kebutuhan website dan pahami batas perlindungannya.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.
Referensi
- OWASP Foundation — OWASP Top 10:2025, panduan mengenai risiko keamanan aplikasi web yang paling penting.
- Australian Cyber Security Centre — Secure Your Website, panduan praktis untuk memperkuat keamanan website.
- Cloudflare — Common Cyber Attacks: A Guide to Detection and Prevention, penjelasan mengenai berbagai serangan siber dan cara mengurangi risikonya.
Catatan: Rekomendasi keamanan perlu disesuaikan dengan arsitektur website, teknologi yang digunakan, dan tingkat risiko bisnis. Panduan ini bersifat edukatif dan bukan pengganti audit keamanan khusus.