Teknologi SSL/TLS terus berkembang mengikuti kebutuhan keamanan internet. Jika sebelumnya perhatian pemilik website lebih banyak tertuju pada pemasangan sertifikat dan aktivasi HTTPS, kini pengelolaan sertifikat menjadi bagian yang semakin penting dari strategi keamanan website.
Sepanjang 2026, industri SSL/TLS menghadapi sejumlah perubahan besar. Masa berlaku maksimum sertifikat TLS publik mulai dipersingkat, otomatisasi penerbitan dan perpanjangan semakin dibutuhkan, serta industri mulai mempersiapkan teknologi kriptografi yang lebih tahan terhadap perkembangan komputasi kuantum.
Perubahan tersebut tidak hanya memengaruhi perusahaan teknologi besar. Pemilik toko online, website bisnis, blog, hingga pengelola server juga perlu memahami dampaknya agar website tetap dapat diakses dengan aman.
Lantas, apa saja tren SSL/TLS yang perlu diperhatikan pada 2026? Berikut pembahasannya.
1. Masa berlaku sertifikat SSL semakin singkat
Salah satu perubahan terbesar dalam industri SSL/TLS adalah pemangkasan masa berlaku maksimum sertifikat publik.
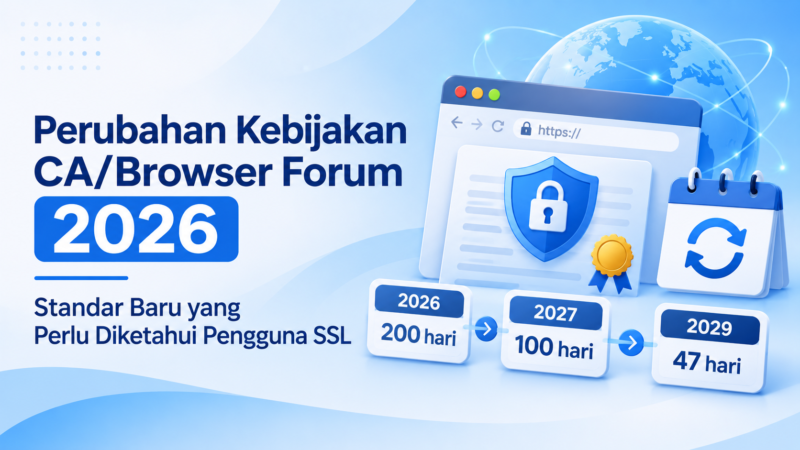
CA/Browser Forum, organisasi yang melibatkan penerbit sertifikat dan penyedia browser, telah menetapkan jadwal pengurangan masa berlaku sertifikat TLS publik secara bertahap.
Berikut jadwal perubahan yang perlu diketahui:
| Tanggal mulai | Masa berlaku maksimum sertifikat TLS publik |
|---|---|
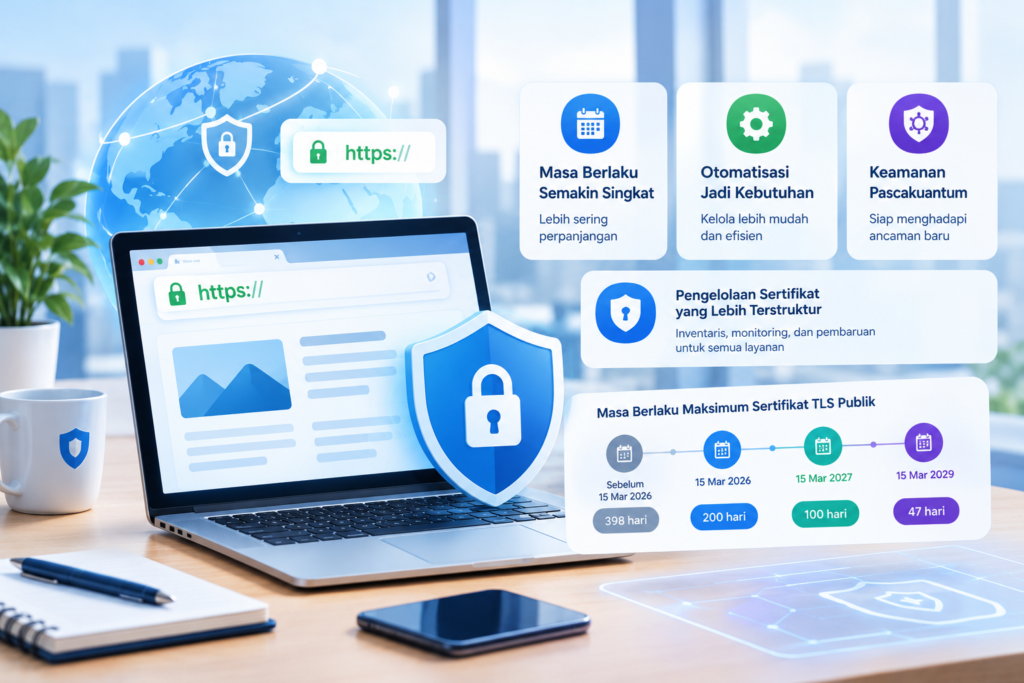
| Sebelum 15 Maret 2026 | 398 hari |
| 15 Maret 2026 | 200 hari |
| 15 Maret 2027 | 100 hari |
| 15 Maret 2029 | 47 hari |
Sumber: CA/Browser Forum – Baseline Requirements.
Perlu diperhatikan bahwa angka tersebut merupakan batas maksimum untuk sertifikat TLS yang diterbitkan oleh otoritas sertifikat publik sesuai ketentuan terkait. Sertifikat yang diterbitkan sebelum perubahan berlaku tidak otomatis kedaluwarsa lebih awal, tetapi sertifikat penggantinya harus mengikuti ketentuan baru yang berlaku pada saat penerbitan.
Mengapa masa berlaku SSL dipersingkat?
Perubahan ini bertujuan meningkatkan keamanan dan mempercepat respons terhadap perubahan informasi sertifikat. Semakin singkat masa berlaku sertifikat, semakin pendek pula periode sertifikat dapat tetap valid ketika informasi atau kondisi yang mendasarinya sudah berubah.
Masa berlaku yang lebih singkat juga membantu ekosistem internet beradaptasi lebih cepat ketika diperlukan pergantian kunci atau perubahan teknologi kriptografi.
Apa dampaknya bagi pemilik website?
Dampak paling langsung adalah frekuensi penerbitan dan perpanjangan sertifikat akan meningkat. Pengelola website yang masih mengandalkan proses manual perlu menyesuaikan prosedurnya.
Jika pengingat kedaluwarsa tidak terkelola dengan baik, sertifikat yang habis masa berlakunya dapat menyebabkan browser menampilkan peringatan keamanan dan mengurangi kepercayaan pengunjung.
Karena itu, pemilik website perlu mulai memeriksa masa berlaku sertifikat secara berkala dan memastikan proses penggantiannya dapat dilakukan tepat waktu.
2. Otomatisasi SSL menjadi semakin penting
Seiring masa berlaku sertifikat yang semakin singkat, otomatisasi menjadi salah satu tren paling penting dalam pengelolaan SSL/TLS.
Sebelumnya, pengelola website mungkin hanya perlu memperpanjang sertifikat beberapa kali dalam beberapa tahun. Namun, semakin pendek masa berlaku sertifikat, semakin besar pula kebutuhan untuk mengelola penerbitan, pemasangan, dan pemantauan sertifikat secara konsisten.
Pada organisasi yang memiliki banyak domain, subdomain, server, atau aplikasi, proses manual dapat meningkatkan risiko kesalahan manusia.
Peran ACME dalam otomatisasi SSL
ACME (Automatic Certificate Management Environment) merupakan protokol yang memungkinkan sistem meminta, memvalidasi, dan memperbarui sertifikat secara otomatis melalui layanan penerbit sertifikat yang mendukungnya.
Dengan konfigurasi yang tepat, otomatisasi dapat membantu:
- Mengajukan penerbitan sertifikat baru.
- Memperbarui sertifikat sebelum kedaluwarsa.
- Mengurangi pekerjaan administratif yang berulang.
- Meminimalkan risiko website mengalami gangguan akibat sertifikat kedaluwarsa.
Let’s Encrypt, salah satu penyedia sertifikat yang mendukung ACME, juga telah memublikasikan rencana pengurangan masa berlaku sertifikatnya sendiri. Rencana tersebut mencakup masa berlaku 64 hari mulai Februari 2027 dan 45 hari mulai Februari 2028 untuk profil sertifikat yang dijelaskan dalam dokumentasinya.
Informasi lebih lanjut tersedia pada dokumentasi fitur mendatang Let’s Encrypt.
Perlu diingat, otomatisasi tidak berarti pengelola website dapat mengabaikan sertifikat sepenuhnya. Proses perpanjangan tetap perlu dipantau untuk memastikan validasi domain, pemasangan sertifikat, dan konfigurasi server berjalan dengan baik.
3. Pengelolaan siklus hidup sertifikat menjadi perhatian utama
Tren berikutnya adalah meningkatnya perhatian terhadap Certificate Lifecycle Management (CLM), yaitu pengelolaan siklus hidup sertifikat digital dari penerbitan hingga penggantian atau pencabutan.
Pengelolaan ini semakin penting karena sertifikat tidak hanya digunakan pada website utama. Dalam lingkungan modern, sertifikat dapat ditemukan pada API, server internal, layanan cloud, aplikasi, dan berbagai komponen infrastruktur lainnya.
Jika jumlah sertifikat bertambah tanpa pencatatan yang baik, organisasi dapat kesulitan mengetahui sertifikat mana yang digunakan, siapa yang bertanggung jawab, dan kapan sertifikat harus diperbarui.
Mengapa inventaris sertifikat diperlukan?
Inventaris membantu pengelola memahami kondisi sertifikat yang digunakan pada seluruh layanan.
Informasi yang sebaiknya dicatat meliputi:
- Nama domain atau layanan yang dilindungi.
- Penerbit sertifikat.
- Tanggal penerbitan dan kedaluwarsa.
- Lokasi pemasangan sertifikat.
- Pemilik atau penanggung jawab sertifikat.
- Metode perpanjangan dan status pemantauan.
Untuk website bisnis berskala kecil, pencatatan sederhana dan pengingat kalender dapat menjadi langkah awal. Sementara itu, organisasi yang mengelola banyak sertifikat dapat mempertimbangkan alat pemantauan dan pengelolaan sertifikat terpusat.
Tujuannya bukan sekadar mengumpulkan data, melainkan memastikan setiap sertifikat dapat dikelola dan diperbarui tanpa mengganggu layanan.
4. Keamanan pascakuantum mulai masuk dalam pembahasan TLS
Komputasi kuantum menjadi salah satu topik yang semakin diperhatikan dalam pengembangan keamanan digital. Dalam jangka panjang, komputer kuantum yang cukup kuat berpotensi mengancam algoritma kriptografi kunci publik tertentu yang saat ini digunakan untuk melindungi komunikasi digital.
Karena itu, industri mulai mengembangkan dan menguji pendekatan Post-Quantum Cryptography (PQC), yaitu algoritma kriptografi yang dirancang agar lebih tahan terhadap serangan menggunakan komputer kuantum.
Pada Februari 2026, tim Chrome Secure Web Networking dari Google mengumumkan program terkait HTTPS yang lebih siap menghadapi ancaman kuantum. Pengumuman tersebut juga membahas tantangan efisiensi dan ukuran data ketika teknologi pascakuantum diterapkan dalam ekosistem TLS.
Sumber: Google Security – Cultivating a robust and efficient quantum-safe HTTPS.
Apakah pemilik website harus langsung mengganti SSL?
Tidak. Pemilik website sebaiknya tidak mengganti sertifikat atau konfigurasi kriptografi secara sembarangan hanya karena tren pascakuantum.
Perubahan ini melibatkan berbagai komponen, termasuk protokol TLS, browser, server, pustaka kriptografi, dan infrastruktur penerbitan sertifikat. Dukungan terhadap teknologi baru juga dapat berbeda di setiap platform.
Untuk saat ini, langkah yang lebih realistis adalah memastikan server dan perangkat lunak selalu diperbarui, mengikuti pengumuman resmi penyedia infrastruktur, serta menggunakan konfigurasi TLS yang didukung dan direkomendasikan oleh platform yang digunakan.
Bagi organisasi dengan kebutuhan keamanan jangka panjang, perkembangan PQC layak masuk dalam perencanaan modernisasi infrastruktur.
5. Industri SSL mulai mencari pendekatan baru untuk membangun kepercayaan digital
Perkembangan SSL/TLS tidak hanya berkaitan dengan durasi sertifikat. Cara sertifikat diterbitkan, dikelola, dan dipercaya oleh browser juga terus berkembang.
Salah satu perkembangan yang menarik adalah pengumuman Cloudflare pada 29 September 2026 mengenai rencananya menjadi public Certificate Authority dan mengembangkan dukungan untuk teknologi Merkle Tree Certificates (MTC) yang ditujukan bagi web pascakuantum.
Pengumuman tersebut merupakan rencana pengembangan, bukan berarti seluruh teknologi yang disebutkan sudah tersedia secara umum. Penerbitan sertifikat publik juga memerlukan proses dan penerimaan dalam program kepercayaan root browser yang relevan.
Baca pengumuman selengkapnya melalui Cloudflare – Public Certificate Authority for the Post-Quantum Web.
Perkembangan ini menunjukkan bahwa industri terus mengevaluasi bagaimana sistem sertifikat dapat mendukung keamanan, skalabilitas, dan kesiapan menghadapi kebutuhan kriptografi di masa mendatang.
Bagi pemilik website, belum ada alasan untuk mengubah konfigurasi hanya berdasarkan pengumuman tersebut. Namun, perkembangan ini layak dipantau sebagai bagian dari perubahan ekosistem kepercayaan digital.
6. Pemantauan sertifikat dan pencegahan gangguan menjadi semakin penting
Ketika sertifikat harus diperbarui lebih sering, pemantauan menjadi bagian penting dari pemeliharaan website.
Sertifikat yang kedaluwarsa dapat menyebabkan browser menampilkan peringatan keamanan. Sementara itu, kesalahan konfigurasi, sertifikat yang tidak mencakup nama domain yang diakses, atau rantai sertifikat yang tidak lengkap juga dapat menimbulkan masalah koneksi HTTPS.
Oleh karena itu, pengelola website perlu membangun kebiasaan memeriksa kondisi sertifikat secara teratur.
Apa saja yang perlu dipantau?
Masa berlaku sertifikat. Pastikan tersedia pengingat sebelum sertifikat kedaluwarsa dan lakukan tindak lanjut jika proses perpanjangan gagal.
Kecocokan domain. Periksa apakah sertifikat mencakup domain utama, versi www, serta subdomain yang benar-benar digunakan.
Status HTTPS. Pastikan website dapat dibuka menggunakan HTTPS tanpa peringatan sertifikat.
Proses perpanjangan. Jika menggunakan pembaruan otomatis, periksa apakah sertifikat baru berhasil diterbitkan dan dipasang pada server.
Perubahan infrastruktur. Perubahan DNS, server, CDN, atau konfigurasi proxy dapat memengaruhi validasi domain dan koneksi HTTPS.
Pemantauan yang baik membantu pengelola menemukan masalah lebih awal, sebelum pengunjung mengalami gangguan akses.
7. Apa yang sebaiknya dilakukan pemilik website pada 2026?
Berbagai tren tersebut dapat terlihat kompleks, tetapi pemilik website tidak harus langsung menerapkan seluruh teknologi baru. Ada beberapa langkah praktis yang dapat diprioritaskan.
Untuk website pribadi, blog, dan UMKM
- Periksa masa berlaku sertifikat SSL yang digunakan.
- Pastikan domain utama dapat diakses melalui HTTPS tanpa peringatan.
- Aktifkan perpanjangan otomatis jika tersedia dan sesuai dengan kebutuhan.
- Simpan informasi penerbit sertifikat serta cara memperpanjangnya.
- Pastikan ada pengingat atau pemantauan jika proses perpanjangan gagal.
Untuk website bisnis dan organisasi
Selain langkah dasar di atas, pertimbangkan untuk:
- Membuat inventaris seluruh sertifikat yang digunakan.
- Menentukan penanggung jawab untuk setiap domain atau layanan.
- Mengotomatisasi penerbitan, pemasangan, dan perpanjangan jika memungkinkan.
- Menguji proses pemulihan apabila perpanjangan otomatis mengalami kegagalan.
- Meninjau perkembangan TLS dan kriptografi pascakuantum sesuai kebutuhan infrastruktur.
Langkah-langkah tersebut membantu mengurangi ketergantungan pada proses manual dan mempersiapkan pengelola menghadapi masa berlaku sertifikat yang semakin singkat.
FAQ seputar tren SSL/TLS 2026
Apakah semua sertifikat SSL sekarang hanya berlaku 200 hari?
Tidak semua sertifikat digital. Batas maksimum 200 hari yang berlaku sejak 15 Maret 2026 mengacu pada sertifikat TLS publik yang berada dalam cakupan persyaratan CA/Browser Forum. Sertifikat internal dan jenis sertifikat lain dapat tunduk pada ketentuan berbeda.
Kapan masa berlaku maksimum SSL menjadi 47 hari?
Berdasarkan jadwal CA/Browser Forum, batas maksimum masa berlaku sertifikat TLS publik akan menjadi 47 hari untuk sertifikat yang diterbitkan mulai 15 Maret 2029.
Apakah sertifikat SSL gratis juga terdampak?
Ya, apabila sertifikat tersebut merupakan sertifikat TLS publik yang termasuk dalam cakupan persyaratan terkait. Perubahan ini ditentukan oleh aturan penerbitan sertifikat, bukan semata-mata apakah sertifikat gratis atau berbayar.
Apakah otomatisasi SSL wajib digunakan?
Otomatisasi bukan satu-satunya cara untuk mengelola sertifikat, tetapi semakin penting ketika masa berlaku menjadi lebih singkat. Pengelola website perlu memastikan bahwa penerbitan dan perpanjangan sertifikat dapat dilakukan secara konsisten, baik melalui otomatisasi maupun proses terjadwal yang terkontrol.
Apakah SSL tetap penting meskipun teknologi keamanan terus berkembang?
Ya. SSL/TLS tetap berperan penting dalam mengenkripsi komunikasi antara browser dan server serta membantu browser memverifikasi identitas server. Namun, HTTPS bukan perlindungan menyeluruh terhadap seluruh ancaman website sehingga perlu dilengkapi dengan pembaruan sistem, kontrol akses, pencadangan, dan praktik keamanan lainnya.
Kesimpulan
Tren SSL/TLS pada 2026 memperlihatkan pergeseran dari sekadar memasang sertifikat menuju pengelolaan keamanan yang lebih terencana dan otomatis.
Pemangkasan masa berlaku sertifikat, meningkatnya kebutuhan inventaris dan pemantauan, serta perkembangan kriptografi pascakuantum menjadi beberapa hal penting yang perlu diperhatikan. Perubahan ini menuntut pemilik website untuk lebih aktif memastikan sertifikat tetap valid dan konfigurasi HTTPS berfungsi dengan baik.
Bagi pemilik website, langkah terbaik saat ini adalah memeriksa sertifikat yang digunakan, menyiapkan proses perpanjangan yang andal, dan mengikuti perkembangan standar dari sumber resmi.
Dengan persiapan tersebut, website dapat lebih siap menghadapi perubahan industri SSL/TLS sekaligus menjaga pengalaman akses yang aman dan tepercaya bagi pengunjung.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.