Pernah melihat website dengan ikon gembok di browser, lalu langsung menganggap website tersebut aman?
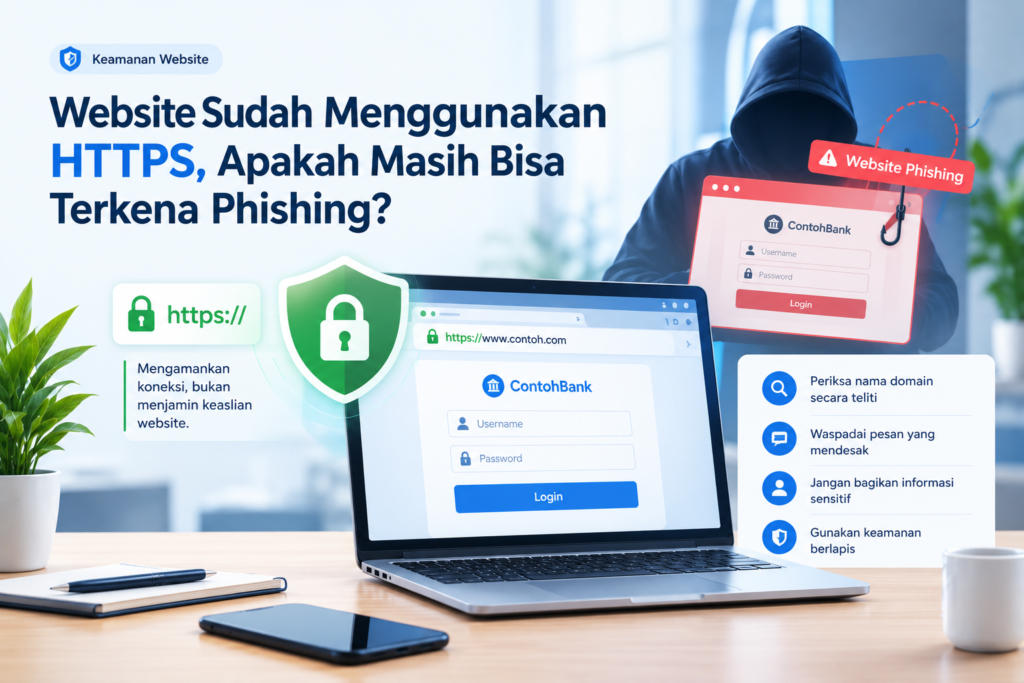
Anggapan itu cukup umum. Selama ini, pengguna internet memang sering dianjurkan untuk memeriksa HTTPS sebelum memasukkan informasi pribadi atau melakukan transaksi online. Kebiasaan tersebut benar, tetapi ada satu hal penting yang perlu dipahami: website yang menggunakan HTTPS tetap bisa digunakan untuk melakukan penipuan phishing.
Bayangkan Anda menerima pesan yang mengatasnamakan bank, marketplace, atau layanan digital yang biasa digunakan. Pesan tersebut meminta Anda memeriksa akun melalui sebuah tautan. Ketika dibuka, halaman website terlihat profesional, logonya familiar, dan alamatnya sudah menggunakan HTTPS.
Sekilas, tidak ada yang mencurigakan.
Namun, ternyata website tersebut merupakan halaman palsu yang dirancang untuk mencuri username, password, atau informasi pribadi pengunjung.
Situasi seperti ini menunjukkan bahwa keamanan koneksi dan keaslian sebuah website merupakan dua hal yang berbeda. HTTPS membantu melindungi komunikasi antara browser dan server, tetapi tidak menjamin bahwa pihak yang mengelola website memiliki niat baik.
Lalu, bagaimana cara memahami perbedaan tersebut? Dan apa yang perlu dilakukan pemilik website agar perlindungan yang diberikan tidak berhenti pada pemasangan SSL saja?
Apa Itu HTTPS dan Apa Fungsinya bagi Keamanan Website?
HTTPS merupakan singkatan dari Hypertext Transfer Protocol Secure. Teknologi ini menggunakan TLS (Transport Layer Security) untuk melindungi komunikasi antara browser pengguna dan server website.
Dalam praktiknya, HTTPS memberikan beberapa perlindungan penting.
Pertama, enkripsi komunikasi. Informasi yang dikirimkan melalui koneksi HTTPS dilindungi agar tidak mudah dibaca oleh pihak lain selama proses transmisi.
Kedua, integritas data. TLS membantu mendeteksi perubahan data selama komunikasi berlangsung, sehingga data tidak dapat dimodifikasi begitu saja tanpa terdeteksi.
Ketiga, autentikasi server. Browser memeriksa sertifikat digital untuk memastikan bahwa koneksi terhubung ke server yang identitas domainnya sesuai dengan sertifikat tersebut.
Ketiga fungsi ini menjadikan HTTPS sebagai fondasi penting keamanan website modern.
Sebagai contoh, ketika pelanggan masuk ke akun atau melakukan transaksi di toko online, HTTPS membantu melindungi informasi yang dikirimkan antara perangkat pelanggan dan server website.
Namun, perlindungan tersebut memiliki batas.
Jika seseorang dengan sengaja membuat website palsu untuk meniru tampilan toko online yang terkenal, orang tersebut juga bisa memperoleh sertifikat TLS yang valid untuk domain yang dikendalikannya. Akibatnya, website palsu tersebut dapat menggunakan HTTPS seperti website yang asli.
Jadi, HTTPS melindungi koneksi ke sebuah website, tetapi tidak otomatis memastikan bahwa website tersebut merupakan layanan resmi yang sedang dicari pengguna.
Mengapa Website dengan HTTPS Masih Bisa Terkena Phishing?
Phishing adalah bentuk penipuan digital yang berusaha membuat seseorang percaya bahwa ia sedang berinteraksi dengan pihak yang tepercaya. Pelaku biasanya meniru identitas perusahaan, layanan online, atau individu untuk mendapatkan informasi sensitif atau mendorong korban melakukan tindakan tertentu.
Dalam konteks website, phishing sering dilakukan melalui halaman login palsu, formulir pengumpulan data, atau halaman pembayaran yang menyerupai layanan resmi.
Ada beberapa alasan mengapa HTTPS tidak cukup untuk mencegah serangan ini.
1. Sertifikat SSL tidak memeriksa niat pemilik website
Sertifikat TLS publik diterbitkan melalui proses validasi sesuai jenis sertifikat dan kebijakan otoritas sertifikat. Untuk sertifikat Domain Validation (DV), pemeriksaan utamanya adalah penguasaan atau kontrol atas domain.
Artinya, sertifikat DV tidak dengan sendirinya membuktikan bahwa pemilik domain merupakan perusahaan resmi, memiliki reputasi baik, atau menjalankan bisnis yang dapat dipercaya.
Jika seseorang menguasai domain yang digunakan untuk halaman phishing dan memenuhi persyaratan penerbitan sertifikat, domain tersebut dapat menggunakan HTTPS.
Inilah alasan mengapa keberadaan sertifikat SSL bukan jaminan bahwa seluruh aktivitas di dalam website aman.
2. Website phishing bisa meniru tampilan website asli
Pelaku phishing dapat membuat halaman yang menyerupai website populer, mulai dari logo, warna, susunan menu, hingga formulir login.
Pengunjung yang tidak memeriksa alamat domain secara teliti mungkin tidak menyadari bahwa mereka sedang berada di website yang berbeda.
Masalahnya, HTTPS tidak mencegah seseorang menyalin tampilan halaman website. Teknologi ini melindungi komunikasi, bukan keaslian desain atau isi halaman.
3. Pengguna sering lebih memperhatikan ikon gembok daripada alamat domain
Ikon keamanan pada browser dapat memberikan rasa percaya. Namun, rasa percaya tersebut bisa menjadi celah ketika pengguna tidak memeriksa domain yang sedang dikunjungi.
Sebagai ilustrasi, alamat berikut terlihat mirip:
contohbank.comcontoh-bank-login.com
Keduanya dapat menggunakan HTTPS, tetapi belum tentu dikelola oleh organisasi yang sama.
Karena itu, memeriksa nama domain secara menyeluruh jauh lebih penting daripada hanya memastikan bahwa alamat website diawali dengan https://.
4. Serangan phishing juga dapat memanfaatkan website yang sebelumnya sah
Tidak semua website phishing dibuat dari awal oleh pelaku. Website yang sah juga dapat disalahgunakan apabila akun administrator dicuri, aplikasi memiliki celah keamanan, atau konfigurasi server tidak terlindungi dengan baik.
Dalam situasi seperti ini, website yang sebelumnya tepercaya bisa digunakan untuk menampilkan konten berbahaya atau mengarahkan pengunjung ke halaman yang mencurigakan.
HTTPS tidak otomatis mencegah penyalahgunaan akun administrator maupun eksploitasi kerentanan aplikasi.
Dengan kata lain, website membutuhkan perlindungan tambahan di luar sertifikat SSL/TLS.
Bagaimana Cara Mengenali Website Phishing yang Menggunakan HTTPS?
Karena website phishing bisa menggunakan koneksi HTTPS, pengguna perlu memperhatikan beberapa indikator lain sebelum memberikan informasi pribadi.
Periksa nama domain secara teliti
Jangan hanya melihat nama brand yang tampil pada halaman. Periksa alamat lengkap yang terlihat di address bar browser.
Waspadai variasi ejaan, tambahan kata yang tidak biasa, atau domain yang tidak sesuai dengan alamat resmi organisasi tersebut.
Jika menerima tautan melalui email, SMS, atau aplikasi percakapan, jangan langsung menganggapnya sah hanya karena menggunakan nama perusahaan yang dikenal.
Waspadai pesan yang menciptakan rasa mendesak
Phishing sering memanfaatkan kepanikan atau rasa takut kehilangan akses.
Contohnya, pesan yang menyatakan bahwa akun akan ditutup dalam beberapa menit, pembayaran harus segera diselesaikan, atau informasi harus diverifikasi melalui tautan tertentu.
Pesan seperti ini belum tentu palsu, tetapi sebaiknya diverifikasi melalui kanal resmi sebelum ditindaklanjuti.
Perhatikan permintaan informasi yang tidak wajar
Berhati-hatilah jika sebuah halaman meminta password, kode autentikasi, atau informasi pribadi melalui proses yang tidak sesuai dengan kebiasaan layanan tersebut.
Jangan memberikan informasi sensitif hanya karena tampilan website terlihat profesional.
Jangan mengabaikan peringatan keamanan browser
Jika browser menampilkan peringatan bahwa sebuah website berbahaya atau sertifikatnya bermasalah, jangan langsung melanjutkan akses.
Peringatan tersebut perlu ditanggapi secara serius. Meski tidak semua masalah sertifikat berarti terjadi serangan, mengabaikan peringatan dapat meningkatkan risiko.
Verifikasi melalui kanal resmi
Jika menerima pesan yang meminta Anda masuk ke akun atau memperbarui informasi, buka aplikasi resmi atau ketik alamat website yang sudah diketahui secara langsung.
Untuk keperluan bisnis, konfirmasikan permintaan yang mencurigakan melalui kontak resmi perusahaan, bukan melalui informasi kontak yang hanya tercantum dalam pesan tersebut.
Prinsipnya sederhana: jangan menjadikan HTTPS sebagai satu-satunya dasar untuk menentukan apakah sebuah website dapat dipercaya.
Bagaimana Pemilik Website Dapat Mengurangi Risiko Phishing?
Pencegahan phishing bukan hanya tanggung jawab pengunjung. Pemilik website juga memiliki peran penting untuk menjaga agar domain, aplikasi, dan akun pengelola tidak mudah disalahgunakan.
Berikut beberapa langkah yang dapat diterapkan.
1. Gunakan sertifikat SSL/TLS yang sesuai
Pastikan website menggunakan sertifikat yang valid, mencakup nama domain yang benar, dan dikonfigurasi dengan baik.
Periksa juga tanggal kedaluwarsa, rantai sertifikat, serta penerapan HTTPS pada halaman yang memproses informasi pengguna.
Sertifikat SSL/TLS yang dikelola dengan benar membantu melindungi komunikasi antara pengunjung dan website. Meskipun bukan solusi tunggal untuk phishing, HTTPS tetap menjadi bagian mendasar dari keamanan website.
2. Aktifkan HTTPS secara menyeluruh
Pastikan halaman website tidak secara tidak sengaja menyajikan konten penting melalui koneksi HTTP yang tidak terenkripsi.
Pemilik website juga dapat mempertimbangkan HTTP Strict Transport Security (HSTS) setelah memastikan konfigurasi HTTPS seluruh domain yang tercakup sudah benar.
HSTS menginstruksikan browser untuk menggunakan koneksi HTTPS pada domain yang telah menerapkan kebijakan tersebut. Ini membantu mengurangi risiko koneksi tidak terenkripsi, tetapi tidak dapat menghentikan pengguna membuka domain phishing lain yang menggunakan HTTPS.
3. Perkuat keamanan akun administrator
Akun administrator yang diambil alih dapat menjadi pintu masuk bagi pelaku untuk menyalahgunakan website.
Untuk mengurangi risikonya, gunakan password yang unik dan kuat, aktifkan autentikasi multifaktor (MFA), batasi hak akses sesuai kebutuhan, dan hapus akun yang sudah tidak digunakan.
Untuk akun yang mendukungnya, metode autentikasi tahan phishing seperti passkeys dapat memberikan perlindungan tambahan.
4. Perbarui CMS, plugin, dan perangkat lunak server
Website yang menggunakan CMS seperti WordPress perlu memantau pembaruan inti sistem, tema, dan plugin.
Komponen yang sudah usang dapat memiliki kerentanan yang berisiko dimanfaatkan untuk menyisipkan konten berbahaya atau mengambil alih website.
Lakukan pembaruan melalui sumber resmi, siapkan backup, dan uji perubahan sesuai kebutuhan agar keamanan meningkat tanpa mengganggu operasional website.
5. Gunakan monitoring dan pemindaian keamanan
Pemilik website perlu memantau perubahan file, aktivitas login administrator, konfigurasi domain, dan indikator lain yang menunjukkan kemungkinan penyalahgunaan.
Pemindaian keamanan serta pemantauan reputasi domain dapat membantu mendeteksi sebagian masalah lebih awal.
Jika website terindikasi menampilkan konten phishing atau malware, segera lakukan investigasi, amankan akun yang terlibat, perbaiki sumber masalah, dan ikuti prosedur pemulihan yang sesuai.
6. Edukasi pengguna dan tim internal
Teknologi saja tidak selalu cukup untuk mencegah phishing. Pengguna dan karyawan juga perlu memahami cara mengenali tautan mencurigakan, memverifikasi permintaan sensitif, dan melaporkan aktivitas yang tidak biasa.
Untuk website bisnis, edukasi ini sebaiknya menjadi bagian dari kebijakan keamanan yang dilakukan secara berkala.
Apakah Sertifikat SSL Membantu Mencegah Phishing?
Jawabannya adalah SSL/TLS membantu keamanan website, tetapi tidak dirancang untuk mencegah seluruh serangan phishing.
Sertifikat SSL/TLS melindungi koneksi dan membantu browser memverifikasi identitas domain sesuai mekanisme sertifikat. Namun, sertifikat tersebut tidak otomatis memeriksa apakah konten website menipu pengunjung.
Perlindungan terhadap phishing membutuhkan pendekatan yang lebih luas, termasuk:
- Sistem deteksi website berbahaya pada browser.
- Filter email dan perlindungan terhadap tautan mencurigakan.
- Autentikasi yang lebih kuat pada akun pengguna.
- Monitoring keamanan website dan domain.
- Edukasi pengguna mengenai penipuan digital.
- Prosedur pelaporan dan penanganan insiden.
Google Safe Browsing, misalnya, membantu memberikan peringatan terhadap website yang diketahui atau terindikasi berbahaya. Namun, tidak ada satu sistem deteksi yang dapat menjamin seluruh website berbahaya akan teridentifikasi.
Karena itu, pemilik website tetap perlu menerapkan kontrol keamanan secara berlapis.
Mengapa SSL Tetap Penting untuk Website Bisnis?
Setelah mengetahui keterbatasannya, apakah SSL masih penting? Tentu saja.
HTTPS tetap menjadi standar dasar bagi website modern, baik blog, website perusahaan, toko online, maupun aplikasi berbasis web.
Tanpa HTTPS, informasi yang dikirimkan melalui koneksi dapat lebih rentan terhadap penyadapan atau perubahan oleh pihak yang mampu mengintervensi lalu lintas jaringan.
Sebaliknya, website yang menggunakan HTTPS dengan konfigurasi tepat memberikan perlindungan komunikasi yang lebih baik serta membantu membangun kepercayaan pengguna.
Bagi bisnis, penggunaan SSL/TLS juga merupakan bagian dari pengelolaan keamanan yang profesional. Pengunjung dapat berinteraksi dengan website melalui koneksi terenkripsi, sementara pengelola memiliki fondasi untuk menerapkan kontrol keamanan tambahan.
Yang perlu dihindari adalah menganggap SSL sebagai solusi yang berdiri sendiri.
Website yang aman membutuhkan kombinasi sertifikat yang valid, aplikasi yang terawat, akun administrator yang terlindungi, pemantauan aktif, dan prosedur penanganan insiden yang jelas.
Kesimpulan
Website yang sudah menggunakan HTTPS tetap bisa menjadi sarana phishing. Hal ini karena HTTPS berfungsi melindungi komunikasi antara browser dan server, bukan menjamin bahwa pemilik atau isi website selalu dapat dipercaya.
Pelaku dapat menggunakan sertifikat TLS yang valid pada domain yang mereka kendalikan untuk membuat halaman phishing terlihat lebih meyakinkan. Bahkan, website yang sah juga dapat disalahgunakan jika akun pengelola atau sistemnya berhasil ditembus.
Bagi pengguna, langkah pentingnya adalah memeriksa alamat domain, memverifikasi pesan yang mencurigakan, dan tidak memberikan informasi sensitif hanya karena website menampilkan ikon gembok.
Bagi pemilik website, penggunaan SSL/TLS tetap menjadi fondasi penting yang perlu dilengkapi dengan pembaruan sistem, autentikasi yang kuat, monitoring, dan edukasi keamanan.
HTTPS adalah langkah awal untuk melindungi website, bukan jaminan bahwa semua ancaman telah hilang.
Dengan memahami batas perlindungan SSL dan menerapkan keamanan secara berlapis, pemilik website dapat membantu melindungi pengunjung, menjaga kepercayaan pelanggan, dan mengurangi risiko serangan phishing.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.
Referensi
- FBI Internet Crime Complaint Center (IC3) — Cyber Actors Exploit ‘Secure’ Websites in Phishing Campaigns
- Google Search Central — Social Engineering (Phishing and Deceptive Sites)
- Google Chrome Help — Check if a Site’s Connection Is Secure
- The Canadian Centre for Cyber Security — Shopping Online Safely
Artikel ini disusun untuk tujuan edukasi keamanan website. Penerapan HTTPS dan kontrol keamanan lainnya perlu disesuaikan dengan kebutuhan serta kondisi infrastruktur masing-masing website.