Memilih sertifikat SSL untuk website terkadang terasa membingungkan, terutama bagi pemilik website yang baru pertama kali mengelola keamanan digital. Ada banyak pilihan yang tersedia, mulai dari SSL untuk satu domain hingga sertifikat yang dapat melindungi banyak subdomain sekaligus.
Belum lagi perbedaan jenis validasi, harga, masa berlaku, serta fitur yang ditawarkan oleh masing-masing penyedia.
Sebagian orang mungkin langsung memilih sertifikat dengan harga paling murah. Sebagian lainnya beranggapan bahwa SSL yang paling mahal pasti menjadi pilihan terbaik. Padahal, keduanya belum tentu sesuai dengan kebutuhan website yang dikelola.
Website pribadi, blog, toko online, dan portal perusahaan memiliki kebutuhan yang berbeda. Karena itu, memilih SSL sebaiknya dimulai dengan memahami fungsi sertifikat, cakupan domain, dan tingkat validasi yang diperlukan.
Dalam panduan ini, kita akan membahas cara memilih SSL yang tepat agar website memiliki koneksi HTTPS yang aman, pengelolaan sertifikat yang lebih mudah, serta perlindungan yang sesuai dengan kebutuhan bisnis.
Apa Itu SSL dan Mengapa Website Membutuhkannya?
SSL (Secure Sockets Layer) merupakan istilah yang masih umum digunakan untuk menyebut sertifikat keamanan website. Sementara itu, protokol yang digunakan pada sistem modern adalah TLS (Transport Layer Security), penerus SSL yang lebih lama.
Sertifikat SSL/TLS membantu browser memverifikasi identitas domain dan memungkinkan komunikasi antara browser dengan server dienkripsi melalui HTTPS.
Ketika pengunjung membuka website menggunakan HTTPS, informasi yang dikirimkan melalui koneksi tersebut dilindungi agar tidak mudah dibaca atau diubah oleh pihak lain selama transmisi.
Teknologi ini penting untuk berbagai jenis website, terutama yang memiliki fitur login, formulir kontak, pendaftaran akun, atau transaksi online.
Selain melindungi komunikasi, HTTPS juga menjadi standar dasar bagi website modern. Browser dapat memberikan peringatan ketika koneksi tidak aman atau sertifikat mengalami masalah.
Namun, perlu dipahami bahwa SSL bukan perlindungan menyeluruh terhadap semua ancaman siber. Website yang menggunakan HTTPS tetap membutuhkan pembaruan sistem, pengamanan akun, backup, dan pemantauan keamanan.
Jenis SSL Berdasarkan Tingkat Validasi: DV, OV, dan EV
Salah satu hal terpenting ketika memilih SSL adalah memahami perbedaan tingkat validasi sertifikat.
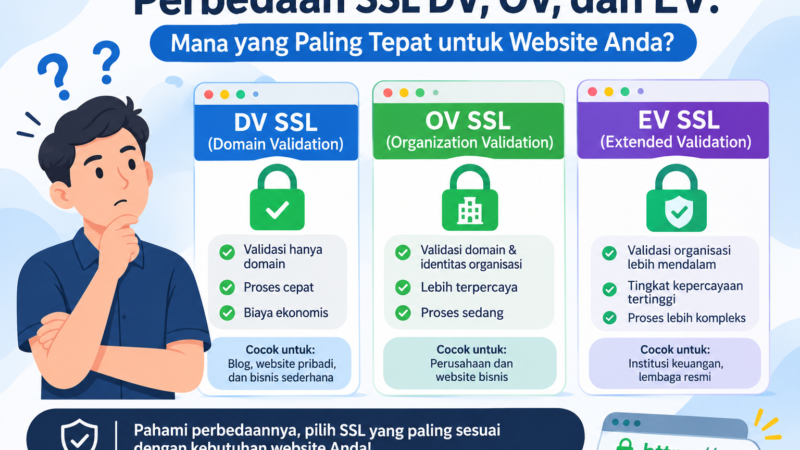
Secara umum, sertifikat TLS publik dibedakan menjadi Domain Validation (DV), Organization Validation (OV), dan Extended Validation (EV). Perbedaan utamanya terletak pada proses pemeriksaan identitas pemohon, bukan pada ada atau tidaknya enkripsi HTTPS.
1. DV SSL (Domain Validation)
DV SSL merupakan sertifikat yang proses validasinya berfokus pada penguasaan atau kontrol atas nama domain.
Proses validasinya relatif sederhana sehingga sertifikat DV biasanya dapat diterbitkan lebih cepat dibandingkan sertifikat yang memerlukan pemeriksaan identitas organisasi.
Jenis ini banyak digunakan untuk website yang membutuhkan HTTPS tanpa memerlukan validasi identitas perusahaan pada sertifikat.
Contoh penggunaan DV SSL:
- Blog pribadi dan website portofolio.
- Website informasi atau komunitas.
- Landing page bisnis.
- Website usaha kecil yang membutuhkan HTTPS.
- Website pengembangan atau layanan web tertentu yang memerlukan sertifikat publik.
Kapan sebaiknya memilih DV SSL?
DV SSL dapat menjadi pilihan yang sesuai jika kebutuhan utama Anda adalah mengaktifkan HTTPS dengan proses penerbitan yang praktis dan biaya yang efisien.
Namun, DV tidak memverifikasi identitas hukum perusahaan. Jadi, jika identitas organisasi perlu divalidasi melalui sertifikat, pertimbangkan OV atau EV sesuai kebutuhan.
2. OV SSL (Organization Validation)
OV SSL menambahkan proses validasi identitas organisasi di samping pemeriksaan kontrol domain.
Dalam proses penerbitannya, otoritas sertifikat melakukan pemeriksaan terhadap informasi organisasi sesuai persyaratan yang berlaku.
Sertifikat ini dapat menjadi pilihan bagi bisnis atau institusi yang ingin menggunakan HTTPS sekaligus memiliki identitas organisasi yang telah diverifikasi.
Contoh penggunaan OV SSL:
- Website perusahaan.
- Portal institusi pendidikan.
- Website organisasi atau lembaga.
- Website bisnis yang memerlukan validasi identitas organisasi.
- Layanan digital yang membutuhkan tingkat verifikasi organisasi lebih tinggi.
Kapan sebaiknya memilih OV SSL?
OV SSL layak dipertimbangkan ketika website digunakan untuk mewakili organisasi resmi dan proses validasi identitas perusahaan menjadi salah satu kebutuhan.
Perlu diingat bahwa OV bukan pengganti kontrol keamanan lainnya. Sertifikat ini juga tidak otomatis menjamin bahwa sebuah bisnis bebas dari penipuan atau seluruh sistemnya aman.
3. EV SSL (Extended Validation)
EV SSL memiliki persyaratan validasi identitas organisasi yang lebih mendalam dibandingkan DV dan OV.
Proses ini mengikuti pedoman Extended Validation dari CA/Browser Forum, termasuk pemeriksaan kelayakan dan identitas organisasi sesuai ketentuan yang berlaku.
EV dapat dipertimbangkan oleh organisasi yang membutuhkan tingkat pemeriksaan identitas lebih tinggi, misalnya pada layanan dengan persyaratan tata kelola atau kepatuhan tertentu.
Contoh penggunaan yang dapat dipertimbangkan:
- Organisasi di sektor keuangan.
- Perusahaan besar dengan kebutuhan validasi identitas yang ketat.
- Layanan digital yang memiliki persyaratan kepatuhan tertentu.
- Organisasi yang ingin memenuhi kebijakan internal terkait sertifikat.
Kapan sebaiknya memilih EV SSL?
Pilih EV ketika proses validasi identitas tambahan memang dibutuhkan oleh model bisnis, kebijakan organisasi, atau persyaratan yang berlaku.
EV memerlukan proses verifikasi yang lebih mendalam dan biasanya lebih kompleks. Namun, EV tidak otomatis memberikan enkripsi yang lebih kuat daripada DV atau OV hanya karena tingkat validasinya lebih tinggi.
Browser modern juga tidak selalu menampilkan identitas organisasi secara mencolok di address bar. Karena itu, jangan memilih EV semata-mata dengan harapan mendapatkan indikator visual tertentu di browser.
Perbedaan DV, OV, dan EV SSL
Berikut ringkasan perbedaan ketiga jenis sertifikat tersebut.
| Aspek | DV SSL | OV SSL | EV SSL |
|---|---|---|---|
| Validasi kontrol domain | Ya | Ya | Ya |
| Validasi identitas organisasi | Tidak | Ya | Ya, dengan pemeriksaan lebih mendalam |
| Penerbitan | Umumnya lebih cepat | Memerlukan verifikasi organisasi | Memerlukan verifikasi lebih mendalam |
| Penggunaan umum | Blog dan website umum | Website perusahaan dan institusi | Organisasi dengan kebutuhan validasi lebih tinggi |
| Enkripsi HTTPS | Ya | Ya | Ya |
Ketiga jenis sertifikat tersebut dapat menyediakan koneksi HTTPS yang terenkripsi jika diterbitkan dan dikonfigurasi dengan benar.
Perbedaannya terletak terutama pada informasi identitas yang diverifikasi dan kebutuhan organisasi yang hendak dipenuhi.
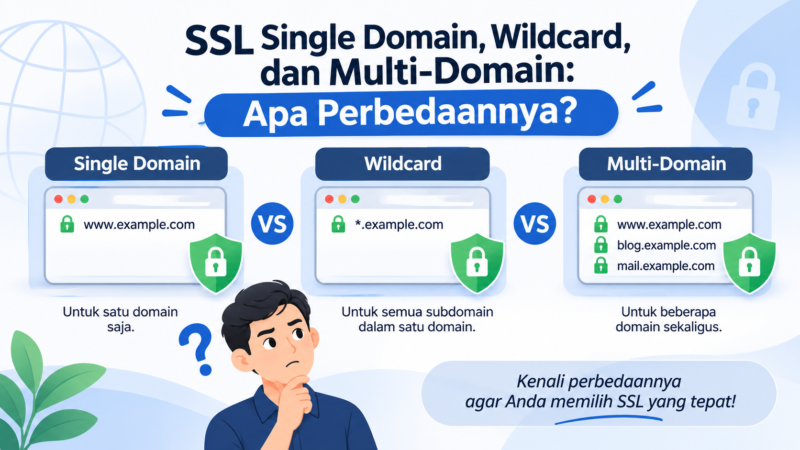
Jenis SSL Berdasarkan Cakupan Domain
Selain tingkat validasi, Anda juga perlu memperhatikan jumlah domain dan subdomain yang akan dilindungi.
Kesalahan dalam menentukan cakupan domain dapat menyebabkan sebagian halaman atau subdomain tidak tercakup oleh sertifikat yang dipasang.
1. Single-Domain SSL
Single-Domain SSL dirancang untuk melindungi satu nama domain yang tercantum dalam sertifikat.
Misalnya, Anda memiliki website:
www.contoh.com
Jika sertifikat hanya mencakup nama tersebut, jangan berasumsi bahwa semua subdomain lainnya otomatis terlindungi. Periksa nama domain yang tercantum dalam sertifikat, termasuk apakah domain tanpa www juga dicakup.
Jenis ini cocok untuk website yang memiliki struktur domain sederhana.
Contoh penggunaan:
- Blog pribadi.
- Website profil perusahaan.
- Landing page.
- Website bisnis dengan satu domain utama.
2. Wildcard SSL
Wildcard SSL digunakan untuk melindungi sebuah domain utama beserta subdomain pada tingkat yang sesuai dengan pola wildcard.
Sebagai contoh, sertifikat untuk *.contoh.com dapat mencakup nama berikut:
www.contoh.comshop.contoh.comblog.contoh.comapp.contoh.com
Namun, wildcard satu tingkat tersebut tidak otomatis mencakup dev.app.contoh.com. Domain utama contoh.com juga perlu dipastikan tercakup secara terpisah jika memang diperlukan.
Wildcard SSL berguna bagi perusahaan yang mengelola beberapa subdomain dan ingin menyederhanakan pengelolaan sertifikat.
Meski demikian, perhatikan bahwa satu sertifikat yang digunakan pada banyak layanan juga membutuhkan pengamanan kunci privat dan koordinasi pembaruan yang baik.
3. Multi-Domain SSL
Multi-Domain SSL memungkinkan satu sertifikat mencakup beberapa nama domain berbeda sesuai daftar nama yang dimasukkan dalam sertifikat.
Contohnya, perusahaan memiliki:
contoh.comcontoh.idcontohstore.com
Dengan sertifikat Multi-Domain yang sesuai, beberapa domain tersebut dapat dilindungi menggunakan satu sertifikat.
Jenis ini dapat membantu organisasi yang mengelola beberapa website atau brand dalam satu infrastruktur.
Namun, pastikan jumlah domain yang didukung, ketentuan penambahan nama domain, serta kebijakan penerbit sertifikat sebelum membeli.
Tidak semua produk Multi-Domain memiliki fitur dan batasan yang sama.
Bagaimana Cara Menentukan SSL yang Sesuai dengan Website Anda?
Setelah memahami jenis validasi dan cakupan domain, langkah berikutnya adalah menyesuaikannya dengan kondisi website.
1. Identifikasi jenis website
Mulailah dengan menentukan fungsi utama website yang dikelola.
Apakah website hanya berisi artikel dan informasi? Apakah website digunakan untuk menjual produk? Atau apakah website merupakan portal pelanggan yang dikelola oleh sebuah perusahaan?
Sebagai gambaran:
- Blog pribadi umumnya dapat mempertimbangkan DV SSL.
- Website perusahaan yang membutuhkan validasi identitas organisasi dapat mempertimbangkan OV SSL.
- Organisasi dengan persyaratan validasi identitas lebih mendalam dapat mengevaluasi EV SSL.
- Website dengan banyak subdomain dapat mempertimbangkan Wildcard SSL.
- Organisasi dengan beberapa domain berbeda dapat mempertimbangkan Multi-Domain SSL.
Rekomendasi ini merupakan titik awal, bukan aturan mutlak. Kebutuhan kepatuhan, arsitektur server, dan kebijakan internal tetap perlu diperhatikan.
2. Hitung jumlah domain dan subdomain
Sebelum memilih produk, buat daftar domain yang benar-benar membutuhkan HTTPS.
Misalnya, sebuah bisnis memiliki website utama, toko online, blog, dan aplikasi pelanggan. Jika seluruh layanan berada pada subdomain yang berbeda, sertifikat single-domain mungkin tidak mencakup semuanya.
Dengan mengetahui cakupan sejak awal, Anda dapat membandingkan biaya dan kompleksitas pengelolaan secara lebih realistis.
3. Pertimbangkan kebutuhan validasi identitas
Jika website hanya membutuhkan koneksi HTTPS dan validasi kontrol domain sudah memadai, DV bisa menjadi pilihan praktis.
Jika organisasi ingin identitas legalnya diverifikasi melalui sertifikat, OV dapat dipertimbangkan.
Sementara itu, EV relevan ketika proses validasi identitas yang lebih mendalam memang dibutuhkan.
Jangan memilih jenis sertifikat hanya berdasarkan anggapan bahwa tingkat validasi yang lebih tinggi selalu berarti enkripsi yang lebih kuat.
4. Periksa kompatibilitas dengan server
Pastikan sertifikat yang dipilih dapat digunakan pada infrastruktur Anda.
Perhatikan sistem hosting, web server, CDN, load balancer, dan aplikasi yang digunakan. Jika sertifikat dipasang pada beberapa server, pastikan proses distribusi dan pembaruannya dapat dikelola dengan baik.
Untuk website dengan sistem yang kompleks, konsultasikan kebutuhan teknis kepada administrator server atau penyedia hosting.
5. Evaluasi proses pembaruan sertifikat
Masa berlaku sertifikat TLS publik kini semakin pendek sesuai perubahan standar industri.
Berdasarkan jadwal CA/Browser Forum, batas maksimum masa berlaku sertifikat TLS publik yang baru diterbitkan turun menjadi 200 hari pada 15 Maret 2026, kemudian menjadi 100 hari pada 15 Maret 2027 dan 47 hari pada 15 Maret 2029.
Karena itu, memilih SSL tidak cukup hanya dengan memeriksa harga dan jenis sertifikat. Pertimbangkan juga kemudahan penerbitan ulang, dukungan otomatisasi, notifikasi kedaluwarsa, dan bantuan teknis dari penyedia layanan.
Sertifikat yang sesuai kebutuhan akan lebih mudah dikelola jika proses pembaruannya juga direncanakan sejak awal.
Apa Saja yang Perlu Diperhatikan Sebelum Membeli SSL?
Agar tidak salah memilih produk, perhatikan beberapa hal berikut sebelum melakukan pembelian.
Cakupan domain. Pastikan seluruh nama domain yang dibutuhkan tercakup dalam sertifikat.
Tingkat validasi. Sesuaikan DV, OV, atau EV dengan kebutuhan identitas organisasi.
Kompatibilitas. Periksa apakah sertifikat dapat digunakan pada server dan layanan yang dikelola.
Proses penerbitan. Perhatikan dokumen yang dibutuhkan dan tahapan validasi yang harus diselesaikan.
Dukungan teknis. Cari tahu apakah tersedia panduan instalasi, bantuan konfigurasi, dan penanganan kendala penerbitan.
Biaya keseluruhan. Jangan hanya membandingkan harga pembelian. Pertimbangkan pula biaya pengelolaan, jumlah domain, kebutuhan instalasi, dan waktu yang diperlukan untuk pembaruan.
Pengelolaan sertifikat. Jika memiliki banyak domain, prioritaskan proses inventarisasi, monitoring, dan pembaruan yang terstruktur.
Dengan memperhatikan faktor-faktor tersebut, Anda dapat memilih sertifikat yang sesuai tanpa membayar fitur yang tidak dibutuhkan atau mengabaikan kebutuhan penting.
Kesalahan yang Sering Terjadi Saat Memilih SSL
Beberapa kesalahan berikut sebaiknya dihindari.
Menganggap semua SSL memiliki fungsi yang berbeda dalam hal enkripsi
DV, OV, dan EV berbeda dalam tingkat validasi identitas, bukan secara otomatis dalam kekuatan enkripsinya. Perlindungan koneksi juga dipengaruhi oleh konfigurasi TLS pada server.
Membeli SSL tanpa memeriksa cakupan domain
Sertifikat yang tidak mencakup subdomain tertentu dapat menyebabkan browser menampilkan peringatan ketika pengunjung mengaksesnya.
Menganggap SSL menjamin website sepenuhnya aman
SSL tidak otomatis mencegah malware, phishing, pencurian akun administrator, atau eksploitasi kerentanan aplikasi. Keamanan website tetap memerlukan perlindungan berlapis.
Mengabaikan pembaruan sertifikat
Sertifikat yang kedaluwarsa dapat mengganggu akses pengunjung. Jadwal pembaruan dan monitoring perlu menjadi bagian dari pemeliharaan rutin website.
Memilih produk hanya berdasarkan harga
Harga yang murah belum tentu paling efisien jika sertifikat tidak mencakup semua domain atau memerlukan pengelolaan yang sulit. Sebaliknya, produk yang lebih mahal juga belum tentu diperlukan untuk website dengan kebutuhan sederhana.
FAQ: Pertanyaan Seputar Pemilihan SSL
Apakah website kecil perlu menggunakan SSL berbayar?
Tidak selalu. Untuk banyak website, sertifikat DV yang tersedia secara gratis dapat menyediakan HTTPS yang memadai jika diterbitkan dan dikonfigurasi dengan benar. SSL berbayar dapat dipertimbangkan ketika Anda membutuhkan validasi organisasi, cakupan domain tertentu, dukungan teknis, atau fitur pengelolaan tambahan.
Apa perbedaan SSL gratis dan SSL berbayar?
Perbedaannya bergantung pada produk yang dibandingkan. Sertifikat gratis dan berbayar dapat sama-sama menyediakan enkripsi HTTPS. Produk berbayar dapat menawarkan pilihan validasi organisasi, cakupan domain, atau layanan dukungan tertentu. Karena itu, bandingkan fitur dan ketentuan produk, bukan hanya harga.
Apakah OV atau EV membuat website lebih sulit terkena phishing?
Validasi organisasi pada OV dan EV membantu memberikan informasi identitas yang telah diverifikasi sesuai persyaratan sertifikat. Namun, keduanya tidak menjamin website bebas dari phishing. Pencegahan phishing tetap memerlukan kontrol keamanan lain.
Apakah Wildcard SSL bisa melindungi semua subdomain?
Wildcard umumnya mencakup subdomain pada satu tingkat di bawah domain yang ditentukan. Sertifikat *.contoh.com, misalnya, tidak otomatis mencakup a.b.contoh.com. Periksa juga apakah domain utama tercakup.
Apakah saya bisa menggunakan satu SSL untuk beberapa domain?
Bisa, jika menggunakan sertifikat Multi-Domain yang mendukung seluruh nama domain tersebut. Pastikan batas jumlah domain dan ketentuan penambahan domain sesuai dengan kebutuhan.
Apakah sertifikat SSL perlu diperbarui?
Ya. Sertifikat TLS memiliki masa berlaku dan perlu diterbitkan ulang atau diperbarui sesuai ketentuan penerbit. Karena masa berlaku maksimum sertifikat publik semakin pendek, pemantauan dan otomatisasi pembaruan menjadi semakin penting.
Kesimpulan: Pilih SSL Berdasarkan Kebutuhan, Bukan Sekadar Harga
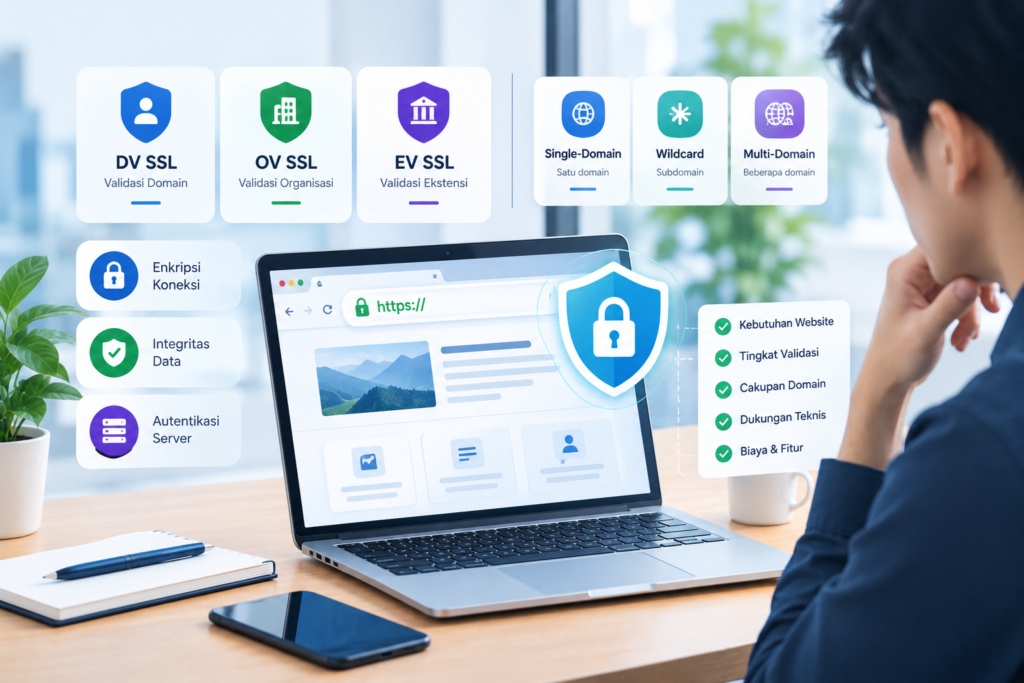
Memilih SSL yang tepat dimulai dengan memahami kebutuhan website. DV, OV, dan EV memiliki perbedaan dalam proses validasi identitas, sedangkan Single-Domain, Wildcard, dan Multi-Domain berkaitan dengan cakupan nama domain yang dilindungi.
Untuk website sederhana, DV dapat menjadi pilihan yang praktis. Bagi perusahaan yang membutuhkan validasi identitas organisasi, OV layak dipertimbangkan. EV dapat menjadi pilihan ketika proses validasi yang lebih mendalam memang dibutuhkan.
Jika website memiliki banyak subdomain atau beberapa domain berbeda, pertimbangkan pula cakupan Wildcard dan Multi-Domain SSL.
Jangan lupa memperhitungkan kompatibilitas server, dukungan teknis, biaya keseluruhan, dan proses pembaruan sertifikat.
Pada akhirnya, SSL terbaik bukan selalu yang paling mahal, melainkan sertifikat yang sesuai dengan kebutuhan website, dapat dikelola dengan baik, dan menjadi bagian dari strategi keamanan yang menyeluruh.
Jika masih ragu menentukan jenis sertifikat, petakan terlebih dahulu domain yang ingin dilindungi dan kebutuhan validasi organisasi. Dengan begitu, Anda dapat memilih SSL secara lebih terarah dan menghindari biaya maupun pekerjaan teknis yang tidak diperlukan.
Butuh bantuan memilih SSL untuk website Anda?
Kunjungi sslkita.com atau hubungi tim SSLKita melalui email sales@sslkita.com untuk mendiskusikan kebutuhan sertifikat SSL Anda.
Referensi
Catatan: ketersediaan produk, fitur, harga, dan ketentuan penerbitan dapat berbeda menurut penyedia sertifikat. Periksa spesifikasi produk sebelum melakukan pembelian.